Wireshark letöltés magyarul – hálózati elemző
- szerző: Zoltán
- Frissítve: 2026.10.16
- 0 hozzászólások
Szerkesztőségi értékelés
A Letoltes.net szerkesztőségének saját tesztjén alapul.
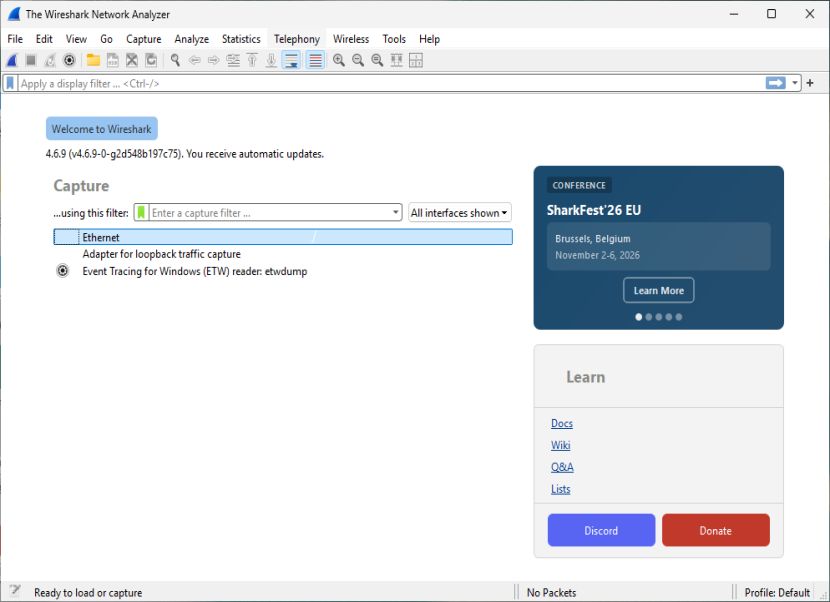
A Wireshark letöltés a világ legismertebb hálózati forgalomelemzőjét hozza el a gépedre: a Wireshark ingyenes, nyílt forráskódú csomagelemző, amely a hivatalos wireshark.org oldalról tölthető le, és Windows, macOS, valamint Linux rendszeren egyaránt fut. A program a GNU GPL licenc alatt készül, tehát sem előfizetést, sem regisztrációt nem kér, és otthon ugyanazt a funkciókészletet adja, amit a hálózatüzemeltetők és a biztonsági szakemberek is használnak.
Mi az a Wireshark, és miért érdemes a Wireshark letöltés?
A Wireshark egy úgynevezett csomagelemző (packet analyzer). Rákapcsolódik a gép hálózati kártyájára, elkapja az átmenő adatcsomagokat, majd a nyers adatot olvasható formába rendezi: megmutatja, melyik eszköz beszélt melyikkel, milyen protokollon, mennyi adatot küldött, és meddig tartott a válasz. Több mint háromezer protokollt ismer fel, a hétköznapi DNS-, HTTP- és TLS-forgalomtól a Wi-Fi-kapcsolat alacsony szintű kereteiig.
A rendszerfigyelő eszközök – például a HWiNFO vagy az AIDA64 – azt mutatják meg, mit tesz a gép hardvere. A Wireshark ehhez képest a hálózatot nézi: azt a kommunikációt, ami elhagyja vagy eléri a gépet. Itt derül ki, hogy a lassú internet a szolgáltató, a router vagy egy háttérben futó program hibája.
Mire jó a Wireshark egy otthoni felhasználónak?
A csomagelemzés nem csak nagy cégek üzemeltetőinek szól – néhány tipikus otthoni problémára ez ad értelmes választ.
Lassú vagy szakadozó internet. Látszik, hol veszik el az idő: a DNS-feloldás tart sokáig, a TCP újraküldi a csomagokat (retransmission), vagy a vonal telített. Ez a három eset három különböző megoldást kíván.
Furcsa, váratlan forgalom. Ha a router szerint éjszaka is folyamatosan megy fel az adat, a Wireshark megmondja, melyik gép és melyik cím felé. Sokszor csak egy felhős mentés vagy egy automatikus frissítés fut.
IoT-eszközök vizsgálata. Egy okoskonnektor, kamera vagy okostelevízió gyakran olyan szervereket keres, amelyekről a gyártó nem beszél. A saját hálózatodon megfigyelve kiderül, mennyit és hová küld, és érdemes-e külön Wi-Fi-hálózatra tenni.
Játék és videóhívás akadozása. A jitter és a csomagvesztés mértéke számszerűen is látszik, nem csak érzésre.
Tanulás. Aki érteni akarja a DNS, a TCP-kézfogás vagy a TLS-tanúsítványcsere működését, annak ez a legjobb tanterem: nem elmagyarázza, hanem megmutatja.
Mire NEM való a Wireshark?
Nem tűzfal és nem vírusirtó. Megfigyel, de nem blokkol: semmit nem tilt le, és semmit nem javít meg automatikusan.
Nem olvassa el a titkosított tartalmat. A mai forgalom java része TLS-titkosítású. Látod, kivel beszél a géped és mennyi adatot küld, de a weboldal tartalmát, a jelszavakat vagy a chatüzeneteket nem. Visszafejtés csak akkor megy, ha nálad van a kulcs.
Nem gyorsít semmit. A mérés önmagában nem változtat a sebességen, futás közben még terheli is a gépet.
Nem egyklikkes diagnosztika. Az adat ott van, de az értelmezéshez tudás kell. Aki csak egy számot akar látni, jobban jár egy sebességmérő oldallal.
Nem alkalmas más emberek forgalmának lehallgatására – erről szól a következő szakasz.
Biztonságos és legális a használata?
Figyelmeztetés: a program maga teljesen tiszta és legális, a használat módja viszont nem mindig. Idegen hálózat – munkahelyi, iskolai, szállodai vagy nyilvános kávézói Wi-Fi-hálózat – forgalmának engedély nélküli lehallgatása Magyarországon és a legtöbb országban jogsértő, és akár büntetőjogi következményekkel is járhat. Ugyanez igaz, ha a szomszéd hálózatát figyeled meg, vagy más családtagok adatforgalmát rögzíted a tudtuk nélkül. A szabály egyszerű: csak olyan hálózaton használd, amely a sajátod, vagy amelynek üzemeltetőjétől írásos engedélyt kaptál.
Technikai oldalról a rögzítéshez rendszergazdai jog kell, ezért a fejlesztők maguk javasolják, hogy az elemzést ne emelt jogon végezd. A csomagfeldolgozók összetett kódok, amelyekben rendszeresen találnak sebezhetőséget – a 4.6.9-es kiadás közel húsz biztonsági hibát javított. Soha ne nyiss meg kétes forrásból kapott rögzítésfájlt, és mindig frissítsd a programot.
Hogyan töltsd le és állítsd be a Wiresharkot?
Nyisd meg a wireshark.org letöltőoldalát, és válaszd a géped architektúráját: Windowson x64 vagy Arm64 telepítőt, Mac gépen az univerzális lemezképet.
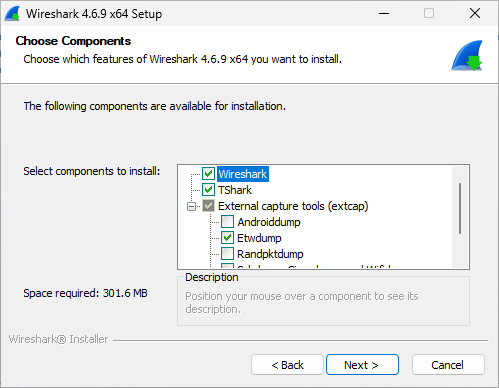
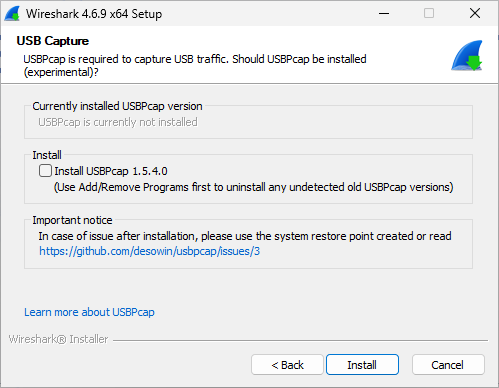
Windowson a telepítő felajánlja az Npcap csomagot. Ez adja a rögzítés motorját, tehát hagyd bepipálva – nélküle csak korábban mentett fájlokat tudsz megnyitni.
Linuxon a saját csomagkezelőddel telepíts (Ubuntun és Debianon apt, Fedorán dnf), majd vedd fel a felhasználódat a wireshark csoportba.
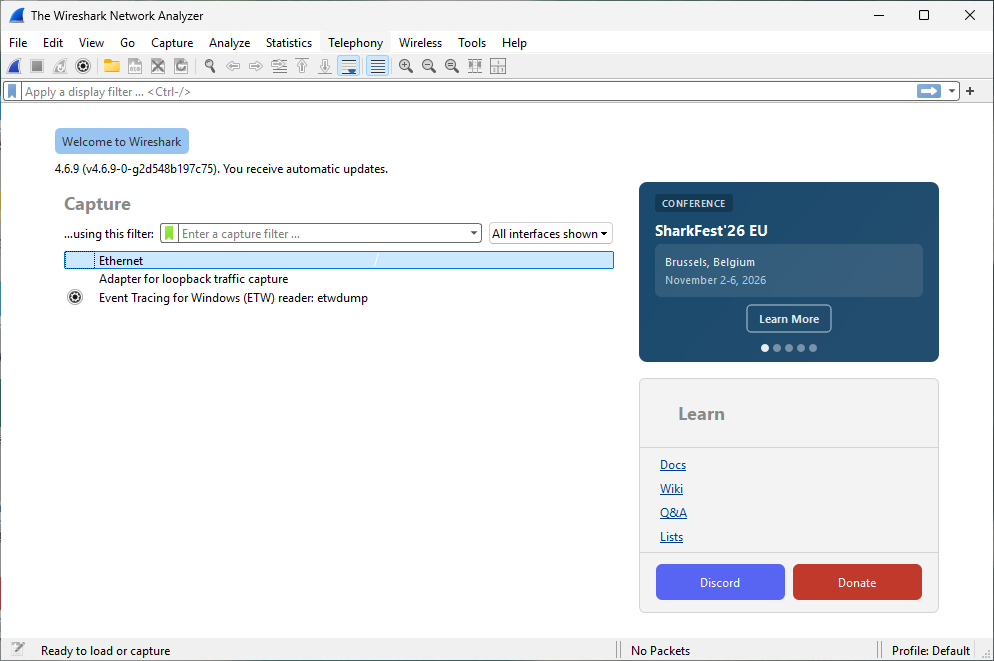
Indítás után a nyitóképernyőn válaszd ki a hálózati csatolót – a grafikon jelzi, melyiken van tényleges forgalom.
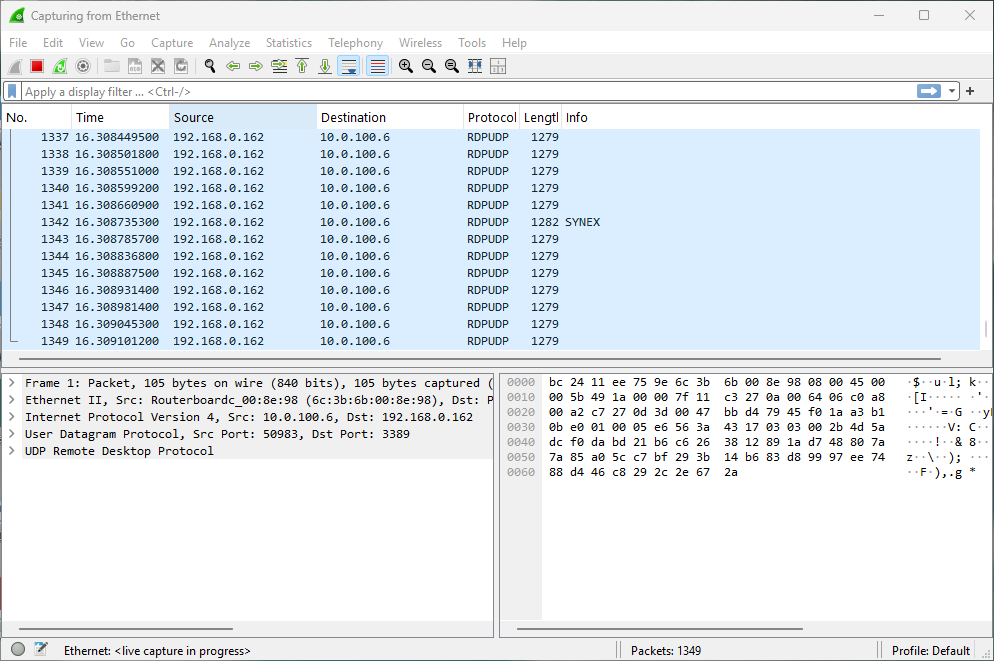
Kattints a cápauszony ikonra a rögzítés indításához, végezd el a vizsgálni kívánt műveletet, majd állítsd le a rögzítést.
Szűrj a megjelenítési szűrővel. Hasznos kezdőszűrők: dns, http, tcp.analysis.flags a problémás kapcsolatokhoz, vagy ip.addr == 192.168.0.50 egy adott eszközhöz.
Nézd meg a Statistics menüt: a Protocol Hierarchy, a Conversationsés az IO Graph gyakran többet mond, mint a csomagok egyenkénti olvasása.
Ha visszatérnél az adathoz, mentsd el a rögzítést pcapng formátumban.
Magyar nyelven is használható?
A felület részben honosított, a magyar nyelvi fájl viszont nem teljes, a protokollnevek, a szűrőkifejezések és a súgó pedig eleve angolul vannak. A legtöbben ezért angol felületen használják, és ez nem hátrány: a szakkifejezésekre angolul találod meg a leírásokat. A nyelvet az Edit > Preferences > Appearance menüpontban állíthatod át.
Milyen alternatívák és kiegészítők vannak?
Ha csak gyors áttekintés kell arról, melyik program forgalmazik, erre a Windows beépített erőforrás-figyelője is elég. Ha távoli gépen mérnél, a PuTTY jó párja a Wiresharknak: a tshark parancssori változatával a szerveren rögzítesz, az elemzést pedig itthon végzed. A telepítő segédprogramokat is felrak: a dumpcap rögzít, az editcap pedig nagy fájlokat szeletel.
Gyakori kérdések (GYIK)
Ingyenes a Wireshark?
Igen, teljesen ingyenes. Nyílt forráskódú program a GNU GPL licenc alatt: nincs fizetős változata, és nincs funkcióban korlátozott ingyenes verzió sem.
Melyik a legfrissebb verzió?
A 4.6.9-es kiadás, amely 2026. szeptember 23-án jelent meg. Emellett fut a régebbi 4.4-es sorozat is, legutóbb 4.4.19-es javítással. Új telepítéshez a 4.6-os sort érdemes választani.
Milyen gép kell hozzá?
Szerény: 64 bites Windows 10 vagy 11, macOS 11 vagy újabb, illetve bármilyen elterjedt Linux-változat, körülbelül 500 MB memóriával és ugyanennyi lemezhellyel. A nagy rögzítésfájlok viszont sok memóriát esznek, és az elemzés egy szálon fut: a gyors processzormag többet ér, mint a sok mag.
Látja a Wireshark a jelszavaimat?
A mai forgalomban gyakorlatilag nem. Az oldalak és az alkalmazások szinte kivétel nélkül TLS-titkosítást használnak, ezt pedig kulcs nélkül nem lehet visszafejteni. Csak a régi, titkosítás nélküli protokollok – például a sima FTP – tartalma látszik olvashatóan.
Kell hozzá rendszergazdai jog?
A csomagrögzítéshez igen, a mentett fájlok megnyitásához nem. Linuxon és Mac gépen a jogot a wireshark csoporttal lehet szépen megadni.
Lehallgathatom vele a családom vagy a szomszéd forgalmát?
Nem. Más emberek adatforgalmának engedély nélküli rögzítése jogsértés, és súlyos következményekkel járhat. Csak a saját hálózatodon használd, céges környezetben pedig kérj előzetes írásos engedélyt.
Miért csak a saját gépem forgalmát látom?
Mert a modern switchek és routerek csak a neked szánt csomagokat küldik a géped felé. Más eszközök méréséhez tükrözött port, hálózati csapoló vagy monitor módú Wi-Fi-csatoló kellene – ez technikailag is nehéz, jogilag pedig csak a saját hálózatodon megengedett.
- Ár
- Ingyenes
- Licenc
- Nyílt forráskódú
- Verzió
- 4.6.9
- Kategória
- Rendszereszközök és karbantartás
Kiadói információk
- Kiadó neve
- Wireshark Foundation
- Kiadó weboldala
- https://www.wireshark.org/
- Kiadó leírása
-
A Wireshark a Wireshark Foundation gondozásában fejlődő, önkéntes közösségre épülő nyílt forráskódú projekt, amelyet 1998-ban Gerald Combs indított el Ethereal néven. Ma a hálózati hibakeresés de facto szabványa: a világ hálózatüzemeltetői, biztonsági elemzői és oktatói ugyanezt az eszközt használják. A projekt a GNU GPL licenc alatt készül, és a fejlesztést a SharkFest nevű éves konferenciasorozat fogja össze.
Rendszerkövetelmények
Windows: Windows 10 vagy Windows 11 (64 bites), illetve a támogatott Windows Server kiadások; x64 vagy Arm64 processzor
macOS: macOS 11 vagy újabb, Intel és Apple-processzoros Mac gépen is
Linux és BSD: a legtöbb elterjedt változat, saját csomagkezelőből (Ubuntu, Debian, Fedora, openSUSE, FreeBSD)
Memória: legalább 500 MB szabad memória; nagy rögzítésfájlokhoz jelentősen több
Lemezhely: körülbelül 500 MB a programnak, plusz hely a rögzítésfájloknak
Kijelző: 1280 × 1024 vagy nagyobb felbontás javasolt
Egyéb: Windowson az Npcap csomag a csomagrögzítéshez; rendszergazdai jog a rögzítés indításához
Újdonságok
A 4.6.9-es kiadás 2026. szeptember 23-án jelent meg, és elsősorban biztonsági javítócsomag: közel húsz sebezhetőséget zár be a protokollfeldolgozókban és a fájlbeolvasókban, köztük egy olyat is, amely profil importálásakor kódfuttatást tett lehetővé. Emellett több hibajavítás érkezett a DICOM-exportba, az F1AP- és az RTPS-feldolgozóba, valamint a JA4-ujjlenyomat kezelésébe, és frissült több rögzítésformátum, például a BLF és a pcapng támogatása. A 4.6-os sorozat egyébként nagy felújítást hozott a csomagelemzésben és a titkosított forgalom visszafejtésében. Aki a régebbi kiadást használja, annak a frissítés a biztonsági javítások miatt mindenképpen javasolt.
A hozzászóláshoz kérjük, jelentkezz be.