zero-day

Újabb rekord: több mint 1400 hibát javított a Microsoft – egy Windows-hibát már támadnak

Újabb rekord: több mint 1400 hibát javított a Microsoft – egy Windows-hibát már támadnak

A Microsoft 2026. október 13-án kiadta minden idők legnagyobb havi biztonsági csomagját: a számlálás módszerétől függően 1407 és 1413 közötti sérülékenységet javított egyetlen napon. Ez a második egymást követő hónap, amelyben rekord dőlt meg. A csomagban három zero-day hiba van, és az egyiket a támadók már élesen kihasználják: egy Windows Shell-hiba, amely kikapcsolja azt a figyelmeztetést, amit az internetről letöltött fájloknál látsz. Ebben a cikkben végigvesszük, mi került javításra, miért nem ugyanazt a számot látod mindenhol, melyik frissítés kell a te gépedre, és kinek jár le most a támogatása.
300 ezer dollár egyetlen feltört telefonért – és a nyomtatód is elesett

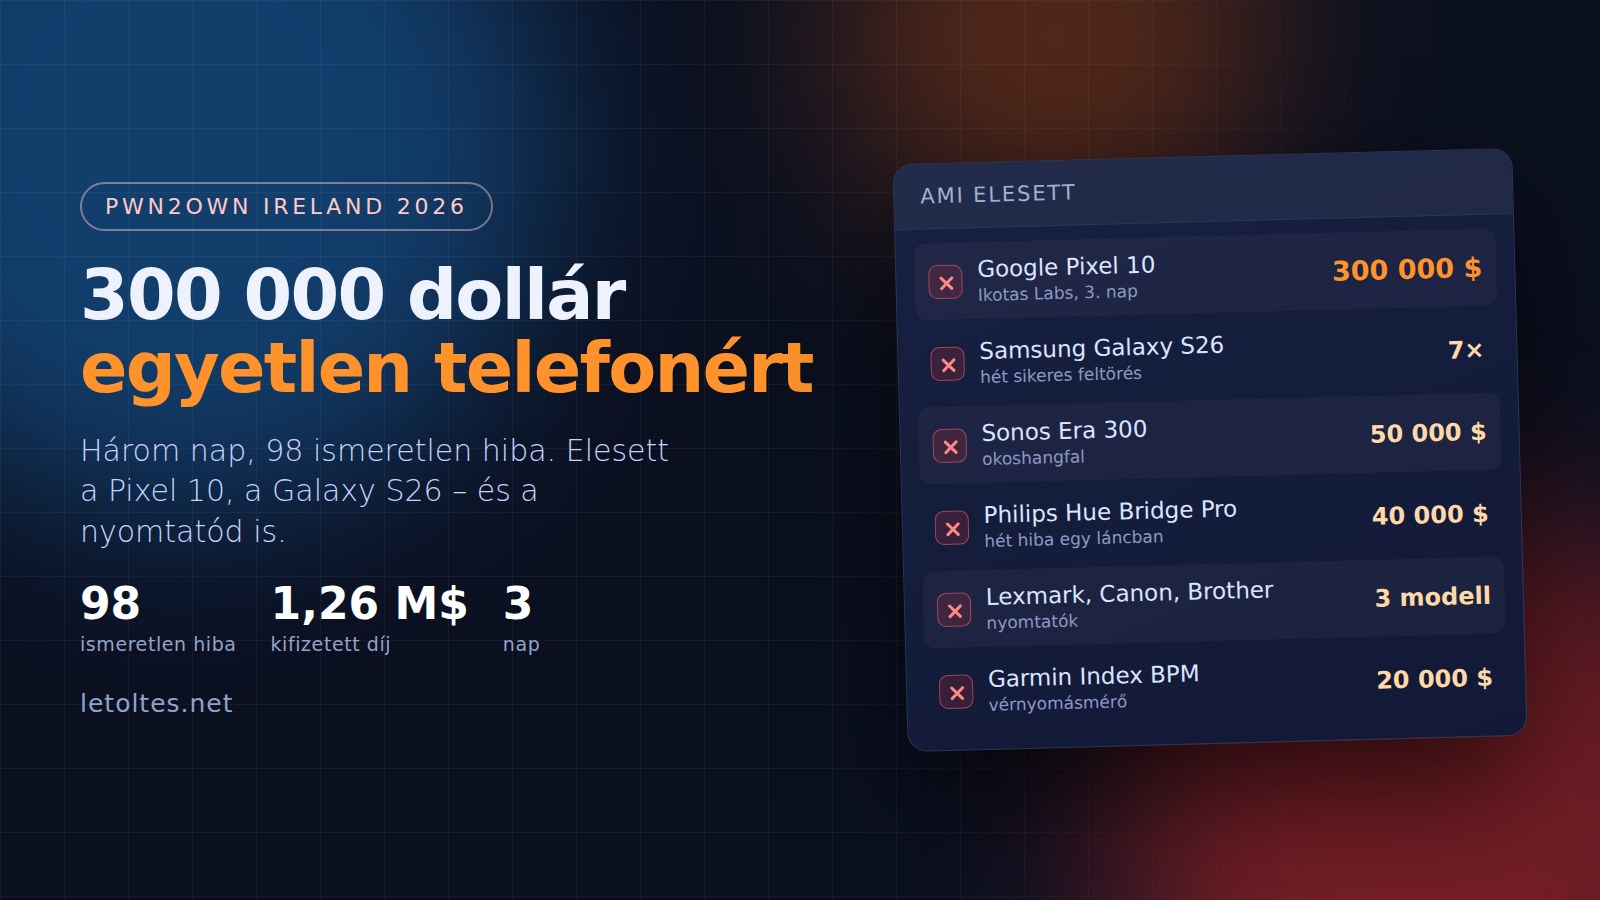
300 ezer dollár egyetlen feltört telefonért – és a nyomtatód is elesett

Három nap alatt 98 korábban ismeretlen hibát mutattak be kutatók az idei írországi Pwn2Own versenyen, és 1 262 000 dollárt vittek haza értük. A legnagyobb egyetlen díj 300 ezer dollár volt egy Google Pixel 10 feltöréséért, a Samsung Galaxy S26 pedig hét alkalommal is elesett. A lista viszont nem a telefonoknál ér véget: elesett egy okoshangfal, két okosotthoni központ, három nyomtató és egy vérnyomásmérő is. Elmagyarázzuk, mit jelent ez a te eszközeid szempontjából – és mit nem.

RoguePlanet: bejavították a Windows Defender veszélyes zero-day hibáját – így ellenőrizd, hogy védett-e a géped

RoguePlanet: bejavították a Windows Defender veszélyes zero-day hibáját – így ellenőrizd, hogy védett-e a géped

Különös helyzet: éppen az a program vált támadási felületté, amelynek a gépedet kellene védenie. A RoguePlanet néven elhíresült, CVE-2026-50656 jelű zero-day sérülékenység a Windows beépített vírusirtóját, a Microsoft Defendert érinti, és lehetővé teszi, hogy egy támadó sima felhasználói fiókból a lehető legmagasabb, SYSTEM szintű jogosultságra emelkedjen — vagyis teljes irányítást szerezzen a gép felett. A Microsoft július elején soron kívüli javítást adott ki a hibára. A jó hír, hogy a folt automatikusan érkezik; a még jobb, hogy pár kattintással magad is ellenőrizheted, megkapta-e már a géped. Ebben a cikkben elmondjuk, mi az a RoguePlanet, ki és miért hozta nyilvánosságra, és lépésről lépésre megmutatjuk az ellenőrzést.

BitLocker zero-day a láthatáron: mit jelent a „YellowKey” a Windows 11-felhasználóknak?

BitLocker zero-day a láthatáron: mit jelent a „YellowKey” a Windows 11-felhasználóknak?

Egy névtelen biztonsági kutató 2026 májusában nyilvánosan közzétette a „YellowKey" nevű hibát, amely fizikai hozzáférés esetén megkerülheti a Windows 11 és a Windows Server 2022/2025 BitLocker-titkosítását — méghozzá akkor is, ha a meghajtó elvileg le van zárva. A Microsoft a cikk írásakor még vizsgálja az ügyet, hivatalos javítás nincs, CVE-azonosítót sem kapott a sebezhetőség. Összeszedtük, mit tudunk biztosan, mit állít a kutató, kit érint a probléma, és — ami a legfontosabb — mit tehetsz most a védekezés érdekében, még a javítás megjelenése előtt.