Hírek

99 hiba a Firefox 160-ban – de a szám nem azt jelenti, amit gondolnál

99 hiba a Firefox 160-ban – de a szám nem azt jelenti, amit gondolnál

A Firefox 160 november 10-én jelent meg, és a Mozilla biztonsági közleménye 99 sebezhetőséget sorol fel hozzá. Ijesztően sok egy böngészőhöz: egy évvel ezelőtt egy Firefox-kiadáshoz tizenhárom-tizenhat tétel tartozott. A magyarázat viszont nem az, ami kézenfekvőnek tűnik, és ezt a Mozilla maga is kiírta a saját oldalaira: szeptemberben megváltoztatta, hogyan teszi közzé a hibákat. Közben van valami, ami tényleg megváltozott a böngészőbiztonságban – csak nem a szám. Végigvezetjük, mi mit jelent, és mit kell tenned.
1094 javítás, egy kihasznált Outlook-hiba – és egy frissítés, amit sok gép meg sem kap

1094 javítás, egy kihasznált Outlook-hiba – és egy frissítés, amit sok gép meg sem kap

A Microsoft november 10-én adta ki a havi biztonsági frissítést, és a saját kiadási jegyzete szerint ebben 1094 hibát javított – köztük egy olyat, amelyet a cég saját adatlapja szerint már ki is használnak. Ez a hiba az Outlookban van, de nem az, aminek a legtöbb beszámoló leírja. A kellemetlenebb része viszont az, hogy ezt a frissítést rengeteg gép meg sem kapja: a Windows 11 24H2 otthoni kiadásai októberben kifutottak a támogatásból, a 23H2-nek pedig ez az utolsó frissítése. És van, ahol megjönne, csak nem megy fel. Összeszedtük, kinek mi jár, mi a valóság az Outlook-hiba körül, és mit tehetsz, ha nálad elakad a telepítés.

Már támadják a Chrome friss hibáját – és az Edge-hez a Microsoft szerint még nincs javítás

Már támadják a Chrome friss hibáját – és az Edge-hez a Microsoft szerint még nincs javítás

A Google november 9-én kiadta a Chrome 157.0.8103.50-es verzióját, és a kiadási jegyzetben egy olyan mondat is szerepel, amely a múlt heti, 213 javítást tartalmazó kiadásból hiányzott: az egyik most javított hibára már létezik működő támadás. A Microsoft ugyanazon a napon azt közölte az Edge biztonsági kiadási jegyzetében, hogy tud a vadon előforduló támadásokról, és dolgozik a biztonsági javítás kiadásán – CVE-azonosítót nem nevez meg, de a lapján szereplő legfrissebb asztali Edge-kiadás november 5-i, négy nappal korábbi, mint a mostani Chromium-javítás. Összeszedtük, mit közöl pontosan a Google, melyik böngésző hol tart ma, és hogyan ellenőrizheted fél perc alatt, hogy a tiéd megkapta-e.

Megosztasz egy iCloud-linket, és megszűnik a végpontok közötti titkosítás – mit jelent az Apple új szabálya?

Megosztasz egy iCloud-linket, és megszűnik a végpontok közötti titkosítás – mit jelent az Apple új szabálya?

Az Apple november 3-án közzétett egy rövid súgócikket, amely mellett könnyű elmenni: aki a 27.3-as rendszerektől kezdve nyilvános hivatkozással oszt meg egy fotót vagy egy fájlt az iCloudból, annak a tartalmát az Apple átvizsgálja. Ugyanez a lap azt is kimondja, hogy a nyilvános linkkel megosztott tétel többé nem végpontok közötti titkosítású – akkor sem, ha be van kapcsolva a Fejlett adatvédelem. Végigolvastuk az Apple saját oldalait, és összeszedtük, mi ebből az új, mi nem, mit nem közöl a cég, és hogyan nézheted át, mit osztottál meg eddig nyilvánosan.

213 javítás a Chrome-ban – a Chromium-alapú böngésződ viszont még vár rá

213 javítás a Chrome-ban – a Chromium-alapú böngésződ viszont még vár rá

A Google november 3-án adta ki a Chrome 157-et, és a kiadási jegyzet szerint 213 biztonsági javítás van benne, köztük hét kritikus besorolású. A hír viszont nem áll meg a Chrome-nál: az Edge, a Brave, az Opera és a Vivaldi ugyanarra a Chromium-alapra épül, a javítást mégis mindegyik a saját ütemében kapja meg. Végigmentünk a gyártók saját kiadási jegyzetein, és összeszedtük, melyik böngésző hol tart most – meg azt is, hogyan ellenőrzöd 30 másodperc alatt, hogy a tiéd már megkapta-e.

PHP2Shell: ezért állt le a magyarorszag.hu – és mit jelent ez neked

PHP2Shell: ezért állt le a magyarorszag.hu – és mit jelent ez neked

Október 21-én két súlyos hibát javítottak a PHP programozási nyelvben, amely a weboldalak nagy részét működteti: a W3Techs mérése szerint azoknak az oldalaknak körülbelül 70 százalékát, amelyeknél tudható, milyen nyelv van a kiszolgálón. A két hiba miatt a magyar kormányzat szerda éjjel elővigyázatosságból leállította a magyarorszag.hu portált, amely csütörtök délután már újra elérhető volt. A sérülékenység bejelentkezés nélkül is kódfuttatást tesz lehetővé a kiszolgálón, több mint egy évtizede ott volt a PHP-ben, és már ki is használják. Összeszedtük, mi történt, mit jelent ez felhasználóként – és mit kell tenned, ha saját oldalt vagy webshopot üzemeltetsz.

Kifli.hu-adatszivárgás: a jelszavadat lecserélheted, a beszélgetéseidet nem

Kifli.hu-adatszivárgás: a jelszavadat lecserélheted, a beszélgetéseidet nem

A Kifli.hu október 5-én jogosulatlan hozzáférést észlelt a belső ügyfélszolgálati rendszerében, és október 11-én kezdte értesíteni az ügyfeleit. Ami érintett lehet, az szokatlan: nem egy adatbázis, hanem a beszélgetések – hónapokra visszamenőleg az ügyfélszolgálatnak küldött levelek, a chatek a feltöltött fájlokkal együtt, és a telefonhívások átiratai. Jelszót lehet cserélni, egy fél évvel ezelőtti panaszlevelet nem. Ebben a cikkben összeszedjük, mit közölt pontosan a cég és mit nem, miért érdemes a cseh anyavállalat ugyanaznapi bejelentését is elolvasni, hogyan fog kinézni az ebből épített csalás, és milyen rutinnal tudod eldönteni egy megkeresésről, hogy valódi-e.

Újabb rekord: több mint 1400 hibát javított a Microsoft – egy Windows-hibát már támadnak

Újabb rekord: több mint 1400 hibát javított a Microsoft – egy Windows-hibát már támadnak

A Microsoft 2026. október 13-án kiadta minden idők legnagyobb havi biztonsági csomagját: a számlálás módszerétől függően 1407 és 1413 közötti sérülékenységet javított egyetlen napon. Ez a második egymást követő hónap, amelyben rekord dőlt meg. A csomagban három zero-day hiba van, és az egyiket a támadók már élesen kihasználják: egy Windows Shell-hiba, amely kikapcsolja azt a figyelmeztetést, amit az internetről letöltött fájloknál látsz. Ebben a cikkben végigvesszük, mi került javításra, miért nem ugyanazt a számot látod mindenhol, melyik frissítés kell a te gépedre, és kinek jár le most a támogatása.

300 ezer dollár egyetlen feltört telefonért – és a nyomtatód is elesett

300 ezer dollár egyetlen feltört telefonért – és a nyomtatód is elesett

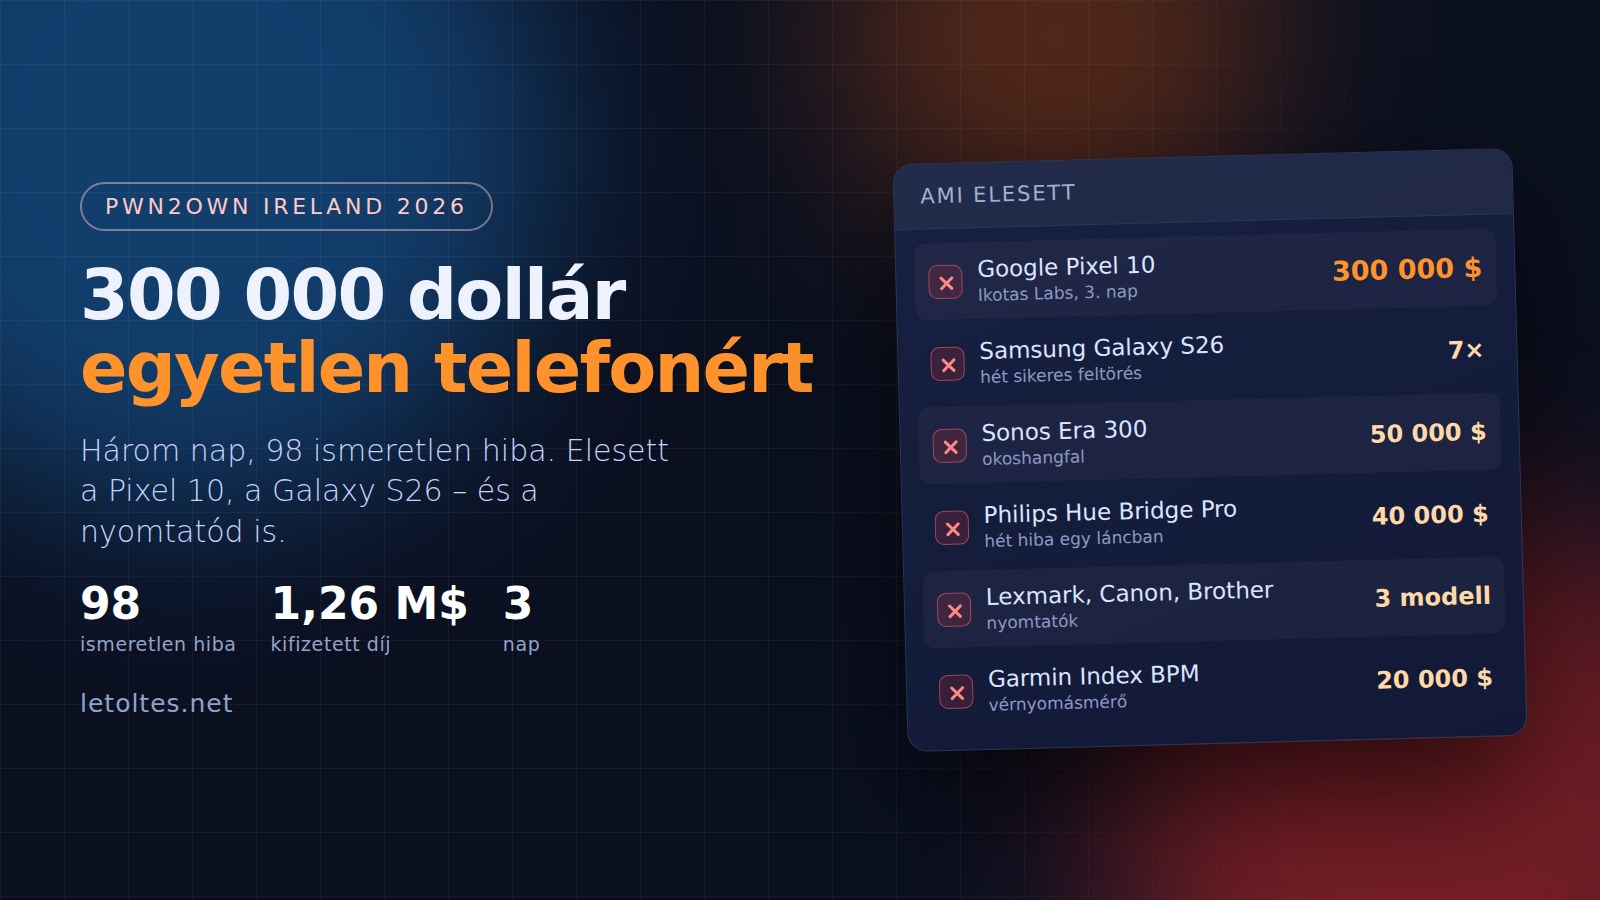
Három nap alatt 98 korábban ismeretlen hibát mutattak be kutatók az idei írországi Pwn2Own versenyen, és 1 262 000 dollárt vittek haza értük. A legnagyobb egyetlen díj 300 ezer dollár volt egy Google Pixel 10 feltöréséért, a Samsung Galaxy S26 pedig hét alkalommal is elesett. A lista viszont nem a telefonoknál ér véget: elesett egy okoshangfal, két okosotthoni központ, három nyomtató és egy vérnyomásmérő is. Elmagyarázzuk, mit jelent ez a te eszközeid szempontjából – és mit nem.

Itt a GPT-6 a ChatGPT-ben: mindenki megkapja, de nem ugyanazt

Itt a GPT-6 a ChatGPT-ben: mindenki megkapja, de nem ugyanazt

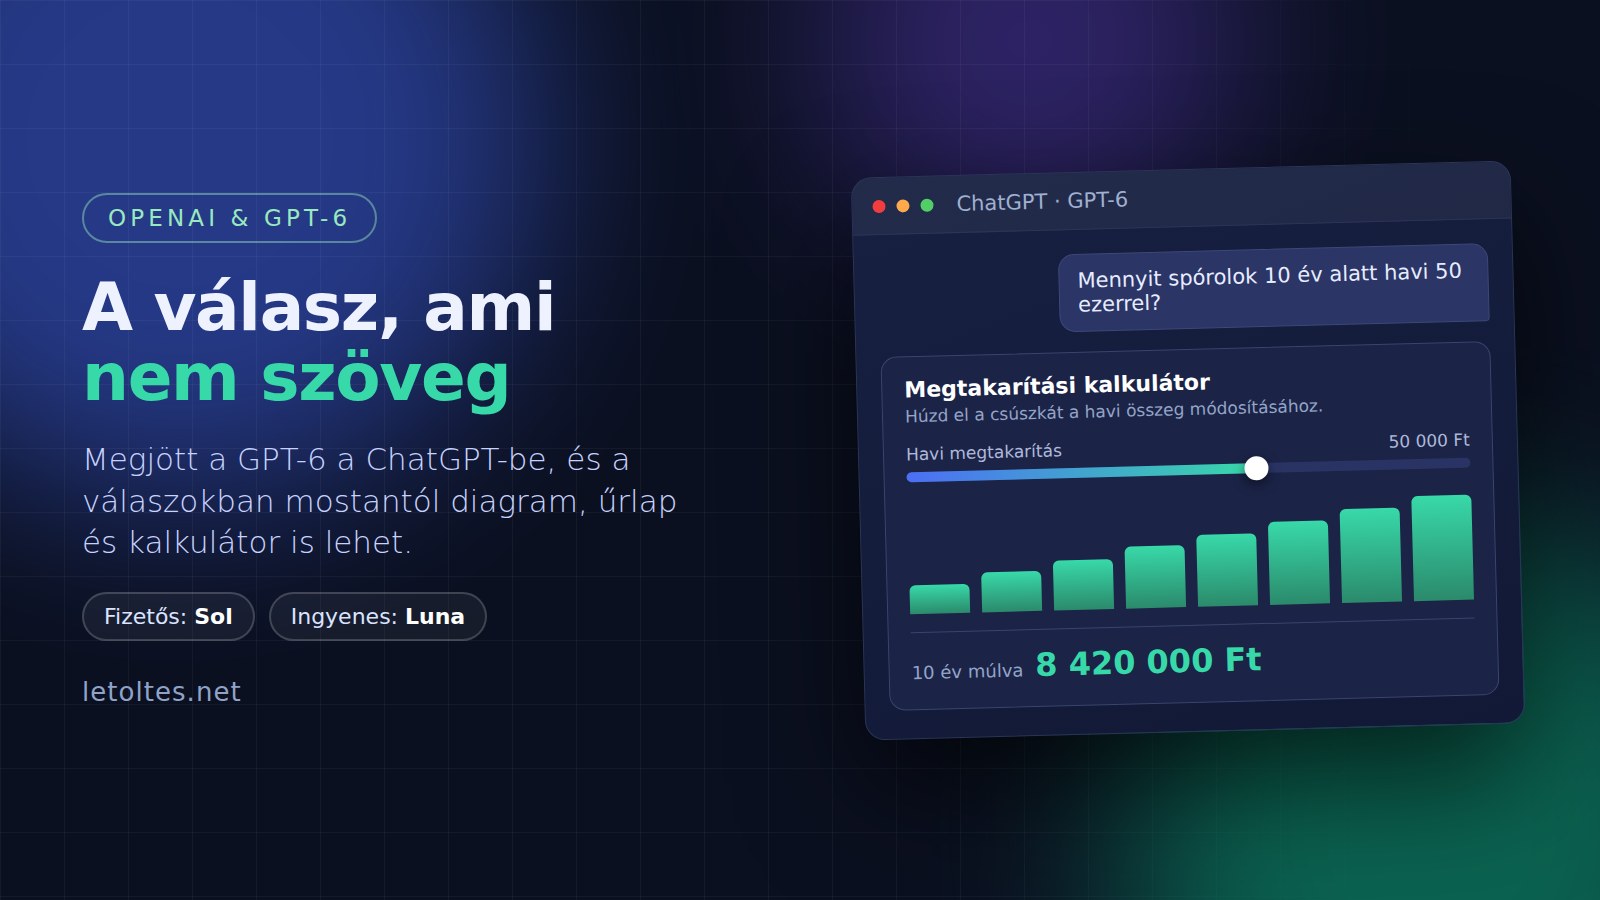
Az OpenAI október 7-én elkezdte kiadni a GPT-6-ot a ChatGPT-ben, másnaptól pedig az ingyenes és a Go-felhasználók is sorra kerülnek. A bejelentés két dologról szól: egy új modellről, amelyből a fizetős és az ingyenes felhasználó nem ugyanazt kapja, és egy Intelligent UI nevű újításról, amelynek köszönhetően a ChatGPT válaszaiban diagramok, űrlapok, gombok és kis kalkulátorok is megjelenhetnek. Összeszedtük, ki mit kap, mi ebből hasznos, és mire érdemes figyelni.