300 ezer dollár egyetlen feltört telefonért – és a nyomtatód is elesett
Mi az a Pwn2Own, és miért jó hír, hogy feltörik a kütyüket?
A Pwn2Own a világ legismertebb etikus hackerversenye, amelyet a Zero Day Initiative rendez. A szabály egyszerű: a kutatók a helyszínen, élőben törnek fel frissen megvásárolt, naprakészen frissített eszközöket, és minden sikeres bemutatóért pénzt kapnak. Az idei írországi fordulót október 6. és 8. között tartották.
Ami elsőre ijesztően hangzik, az valójában a jobb forgatókönyv. A megtalált hibák nem kerülnek nyilvánosságra: a szervezők azonnal átadják őket a gyártóknak, akiknek 90 napjuk van javítani, mielőtt a részletek megjelennek. Ezek a hibák tehát nem a támadóknál kötnek ki, hanem a fejlesztőknél – és javítás lesz belőlük.
A verseny idén hét kategóriában zajlott: mobiltelefonok, okosotthoni eszközök, nyomtatók, egészségügyi eszközök, üzenetküldő alkalmazások, AI-infrastruktúra és AI-alapú programozói eszközök.
300 ezer dollár egyetlen telefonért
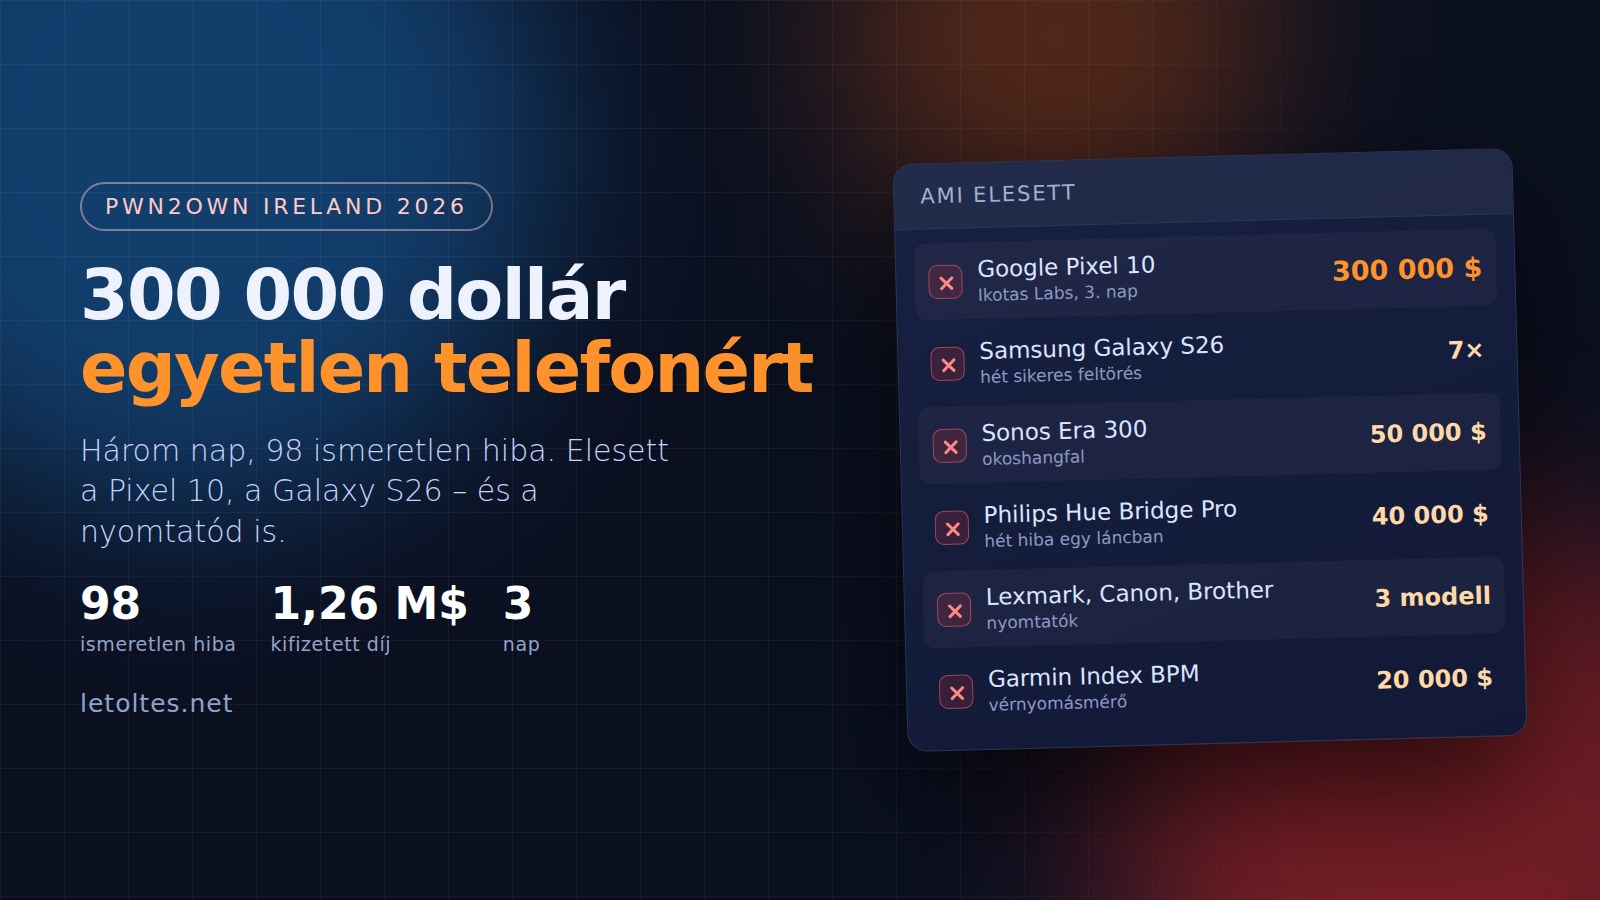
A verseny legnagyobb pillanata a harmadik napon érkezett: az Ikotas Labs több hiba összefűzésével feltörte a Google Pixel 10-et, és ezért 300 ezer dollárt kapott. Ez volt a háromnapos verseny legnagyobb egyedi díja, és 30 pontot hozott a Master of Pwn versenyben – a címet végül ugyanez a csapat nyerte el, összesen 42,5 ponttal és 361 ezer dollárral.
A Pixel 10 aznap még kétszer elesett: a Xint 150 ezer dollárt, a CENSUS Labs csapata pedig 112 500 dollárt kapott érte. A Samsung Galaxy S26-ot a három nap alatt hétszer törték fel – háromszor az első, háromszor a második és egyszer a harmadik napon.
Fontos hozzátenni: ezek nem egyszerű trükkök. A legtöbb sikeres bemutató több hiba összefűzésével működött, és a kutatók hónapokig dolgoztak rajtuk. Egy telefon feltörése a Pwn2Own-on nem azt jelenti, hogy bárki meg tudja csinálni egy kávészünet alatt.
Nem csak telefonok: a nyomtatód, a hangfalad és a vérnyomásmérőd
Ez a kevésbé látványos, de a hétköznapokhoz közelebb álló rész. A versenyen elestek többek között:
Philips Hue Bridge Pro – az okosvilágítás központja, amelyet már az első napon háromszor feltörtek. A legnagyobb díj 40 ezer dollár volt, egy hét hibából álló láncért.
Sonos Era 300 okoshangfal – több csapat is sikerrel járt vele, a legnagyobb díj 50 ezer dollár volt.
Home Assistant Green – a népszerű, nyílt forráskódú okosotthoni központ, amelyet a három nap alatt többször is feltörtek.
Nyomtatók – a Lexmark CX532adwe-t, a Canon imageFORCE 1643F-et és a Brother MFC-L8970CDW-t is sikeresen feltörték.
Garmin Index BPM okos vérnyomásmérő – az egészségügyi kategória első teljes győzelmét az Interrupt Labs szerezte meg vele az első napon, 20 ezer dollárért; a második napon egy másik kutató további 6750 dollárt kapott érte.
Ez a felsorolás jól mutatja, hogyan változott meg az otthonunk az elmúlt tíz évben. Régen a számítógép volt az egyetlen hálózatra kötött eszköz a lakásban. Ma a nyomtató, a hangfal, a világításvezérlő és a vérnyomásmérő is kis számítógép, saját operációs rendszerrel és saját hibákkal – csak éppen egyiket sem frissítjük olyan lelkiismeretesen, mint a telefonunkat.
Mit jelent ez a te eszközödre nézve? Őszintén: ma még semmit
Ha van otthon Hue-hidad vagy Sonos-hangfalad, nem kell pánikolni, és nem kell kihúzni a konnektorból. Három dolgot érdemes tisztán látni.
Az első, hogy ezek a hibák nem kerültek nyilvánosságra. A gyártók kaptak 90 napot, és a részletek csak azután jelennek meg – akkorra viszont már általában van rájuk javítás.
A második, hogy a Pwn2Own körülményei nem a nappalidat utánozzák. A kutatók közvetlen hálózati hozzáféréssel, felkészülten, az eszköz pontos modelljére szabott kóddal dolgoznak. Ez nem ugyanaz, mint amikor egy automata szkenner végigfut az interneten.
A harmadik viszont tanulságos: ha egy felkészült csapat hét hibát talál egyetlen okosotthoni központban, akkor ezekben az eszközökben bőven van még hiba. Nem azért, mert rosszak, hanem azért, mert bonyolultak, és sokkal kevesebben vizsgálják őket, mint egy Windows-t vagy egy Androidot.
Négy dolog, amit ma megtehetsz
Frissítsd azt is, amire sosem gondolsz. A telefonod magától szól, a nyomtatód és az okoshangfalad nem. Nézd meg a gyártó alkalmazásában vagy a webes felületén, van-e firmware-frissítés, és kapcsold be az automatikus frissítést, ahol van ilyen.
Ne tedd ki az eszközeidet az internetre. A nyomtató, a kamera és az okosotthoni központ otthoni hálózaton belül működjön. Ha a routerben portátirányítást állítottál be hozzájuk, azt érdemes megszüntetni, és helyette távoli eléréshez a gyártó saját felhős megoldását vagy egy saját VPN-t használni.
Tedd külön hálózatra az okoseszközöket. A legtöbb mai router tud vendéghálózatot létrehozni. Ha az okosizzók és a nyomtató odakerülnek, egy esetleges hiba nem jut el közvetlenül a laptopodhoz és a telefonodhoz.
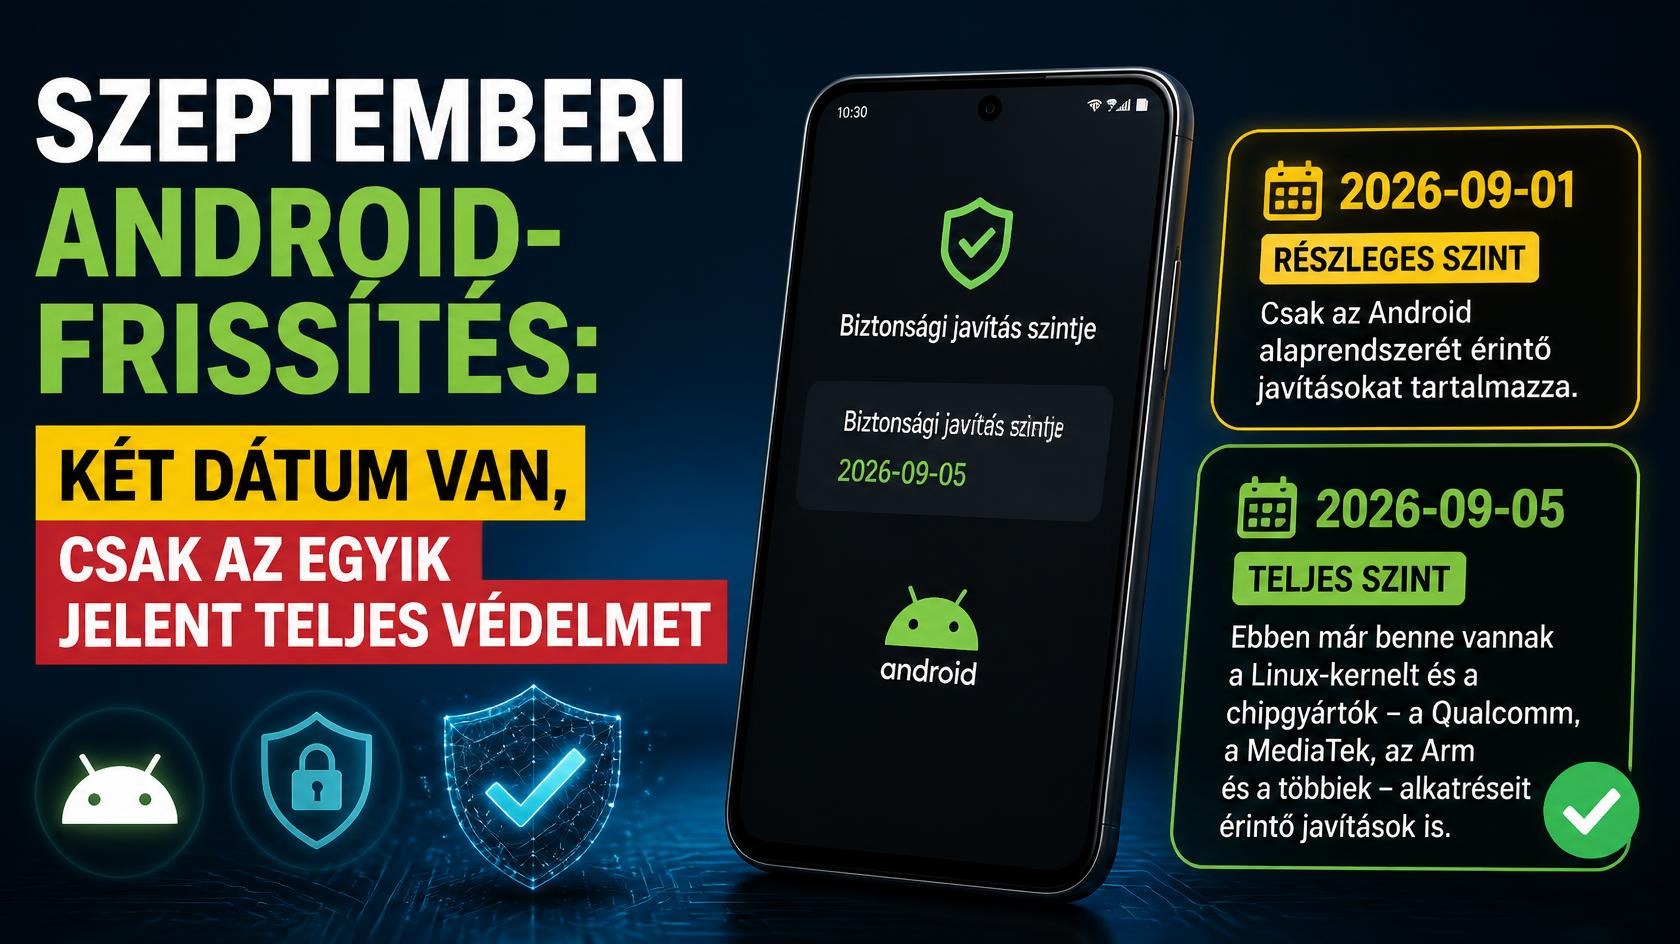
Telefonnál nézd meg a javítási szintet. Androidon a Beállítások, majd A telefonról (régebbi készülékeken Névjegy) menüpontban látod a biztonsági javítás dátumát. Arról, hogy miért nem mindegy, melyik dátum szerepel ott, külön is írtunk.
És egy általános szabály, amit a verseny jól alátámaszt: ha egy eszközhöz a gyártó már nem ad frissítést, azt előbb-utóbb le kell cserélni. Egy öt éve támogatás nélkül hagyott okoskamera nem attól lesz veszélyes, hogy elromlik, hanem attól, hogy a benne lévő hibákat soha többé nem javítják.
Gyakori kérdések
Veszélyben van most a Pixel 10 vagy a Galaxy S26?
Nem jobban, mint a verseny előtt. A hibákat a gyártók megkapták, 90 napjuk van javítani, és a részletek csak ezután válnak nyilvánossá. A teendő a szokásos: telepítsd a havi frissítéseket, amint megérkeznek.
Ki fizeti ezeket a díjakat, és miért ennyit?
Nem a gyártók, hanem a versenyt szervező Zero Day Initiative, a Trend Micro egysége: megvásárolja a hibákat, majd ingyen továbbadja őket az érintett cégeknek. A díjaknak azért kell magasnak lenniük, mert a feketepiacon egy működő telefonos támadólánc ennél is többet érhet, és a szervezők ehhez igyekeznek közelíteni.
Az én nyomtatóm is érintett?
A versenyen három konkrét modell szerepelt, de a tanulság általános. A hálózatra kötött nyomtatók évekig frissítés nélkül működnek a legtöbb otthonban és irodában, pedig saját webes felületük és operációs rendszerük van.
Mit jelent az, hogy zero-day?
Olyan hibát jelent, amelyről a gyártó még nem tud, tehát nincs rá javítás. A Pwn2Own-on éppen ilyeneket keresnek, de itt a megtalálás után azonnal a gyártóhoz kerülnek.
Ki nyerte a versenyt?
Az Ikotas Labs, amely a három nap alatt 42,5 Master of Pwn pontot és 361 ezer dollárt gyűjtött össze – a döntő lökést a Pixel 10 elleni, 300 ezer dollárral díjazott bemutató adta. Összesen 98 hibáért 1 262 000 dollárt fizettek ki.
Érdemes emiatt okosotthoni eszközöket leszerelni?
Nem. Érdemes viszont frissíteni őket, külön hálózatra tenni, és nem kitenni őket az internetre. Ez a három lépés a valós kockázat nagy részét lefedi.
A hozzászóláshoz kérjük, jelentkezz be.