kiberbiztonság

1094 javítás, egy kihasznált Outlook-hiba – és egy frissítés, amit sok gép meg sem kap

1094 javítás, egy kihasznált Outlook-hiba – és egy frissítés, amit sok gép meg sem kap

A Microsoft november 10-én adta ki a havi biztonsági frissítést, és a saját kiadási jegyzete szerint ebben 1094 hibát javított – köztük egy olyat, amelyet a cég saját adatlapja szerint már ki is használnak. Ez a hiba az Outlookban van, de nem az, aminek a legtöbb beszámoló leírja. A kellemetlenebb része viszont az, hogy ezt a frissítést rengeteg gép meg sem kapja: a Windows 11 24H2 otthoni kiadásai októberben kifutottak a támogatásból, a 23H2-nek pedig ez az utolsó frissítése. És van, ahol megjönne, csak nem megy fel. Összeszedtük, kinek mi jár, mi a valóság az Outlook-hiba körül, és mit tehetsz, ha nálad elakad a telepítés.
Már támadják a Chrome friss hibáját – és az Edge-hez a Microsoft szerint még nincs javítás

Már támadják a Chrome friss hibáját – és az Edge-hez a Microsoft szerint még nincs javítás

A Google november 9-én kiadta a Chrome 157.0.8103.50-es verzióját, és a kiadási jegyzetben egy olyan mondat is szerepel, amely a múlt heti, 213 javítást tartalmazó kiadásból hiányzott: az egyik most javított hibára már létezik működő támadás. A Microsoft ugyanazon a napon azt közölte az Edge biztonsági kiadási jegyzetében, hogy tud a vadon előforduló támadásokról, és dolgozik a biztonsági javítás kiadásán – CVE-azonosítót nem nevez meg, de a lapján szereplő legfrissebb asztali Edge-kiadás november 5-i, négy nappal korábbi, mint a mostani Chromium-javítás. Összeszedtük, mit közöl pontosan a Google, melyik böngésző hol tart ma, és hogyan ellenőrizheted fél perc alatt, hogy a tiéd megkapta-e.

213 javítás a Chrome-ban – a Chromium-alapú böngésződ viszont még vár rá

213 javítás a Chrome-ban – a Chromium-alapú böngésződ viszont még vár rá

A Google november 3-án adta ki a Chrome 157-et, és a kiadási jegyzet szerint 213 biztonsági javítás van benne, köztük hét kritikus besorolású. A hír viszont nem áll meg a Chrome-nál: az Edge, a Brave, az Opera és a Vivaldi ugyanarra a Chromium-alapra épül, a javítást mégis mindegyik a saját ütemében kapja meg. Végigmentünk a gyártók saját kiadási jegyzetein, és összeszedtük, melyik böngésző hol tart most – meg azt is, hogyan ellenőrzöd 30 másodperc alatt, hogy a tiéd már megkapta-e.

PHP2Shell: ezért állt le a magyarorszag.hu – és mit jelent ez neked

PHP2Shell: ezért állt le a magyarorszag.hu – és mit jelent ez neked

Október 21-én két súlyos hibát javítottak a PHP programozási nyelvben, amely a weboldalak nagy részét működteti: a W3Techs mérése szerint azoknak az oldalaknak körülbelül 70 százalékát, amelyeknél tudható, milyen nyelv van a kiszolgálón. A két hiba miatt a magyar kormányzat szerda éjjel elővigyázatosságból leállította a magyarorszag.hu portált, amely csütörtök délután már újra elérhető volt. A sérülékenység bejelentkezés nélkül is kódfuttatást tesz lehetővé a kiszolgálón, több mint egy évtizede ott volt a PHP-ben, és már ki is használják. Összeszedtük, mi történt, mit jelent ez felhasználóként – és mit kell tenned, ha saját oldalt vagy webshopot üzemeltetsz.

Feltörték a Microsoft X-fiókját – és ez pont azt mutatja meg, miért nem véd a pipa

Feltörték a Microsoft X-fiókját – és ez pont azt mutatja meg, miért nem véd a pipa

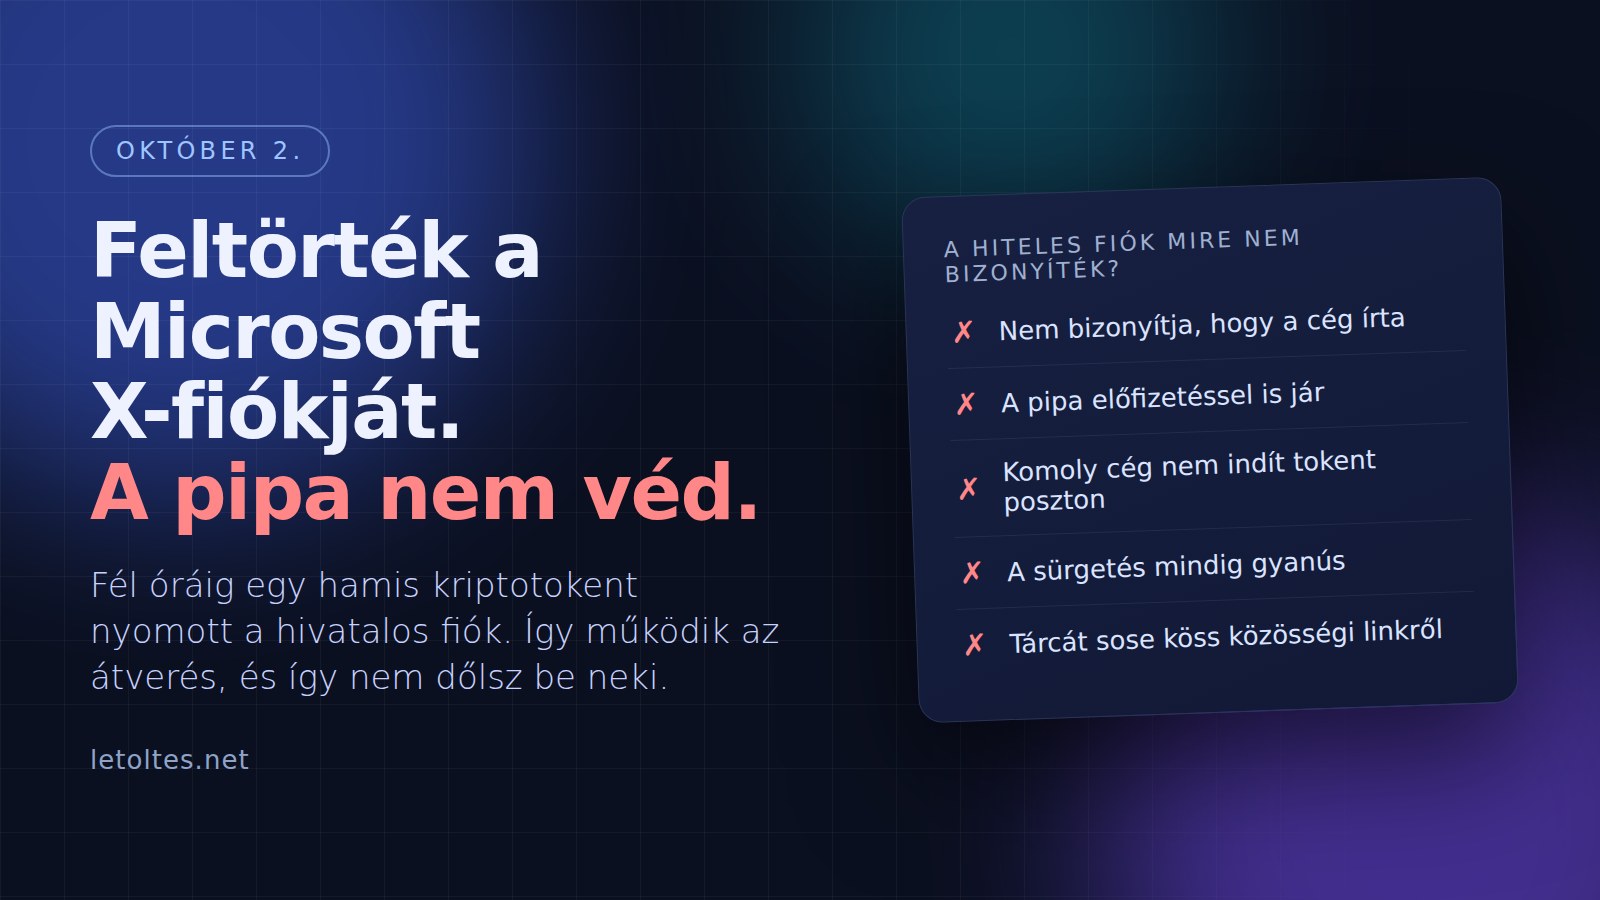
2026. október 2-án, csütörtökön a Microsoft hivatalos X-fiókja – a cég 13 millió követős, pipás profilja – elkezdett egy kriptovalutát népszerűsíteni. A profilkép Clippyre, a régi Office gemkapocs-segédjére változott, a fiók pedig egy „$Clippy” nevű token mögé állt be.

A bejegyzések körülbelül harminc percig voltak kint. Ennyi idő elég: ebben a félórában minden olvasó számára úgy nézett ki, hogy a hír a Microsofttól jön, mert technikailag pontosan onnan jött.

Az átverésben egyetlen új elem volt: a feladó. Alább végigvesszük, mi történt pontosan, aztán a hasznos részt – hogyan működik ez a csalásminta, és mi véd meg tőle.

Sose másolj be parancsot: az átverés, amiben te fertőzöd meg a saját géped

Sose másolj be parancsot: az átverés, amiben te fertőzöd meg a saját géped

Van egy támadás, amit semmilyen vírusirtó nem tud megbízhatóan megállítani, mert nem tartalmaz sem sérülékenységet, sem letöltött fájlt. Egyszerűen megkéri a felhasználót, hogy fertőzze meg saját magát – és ez döbbenetesen jól működik.

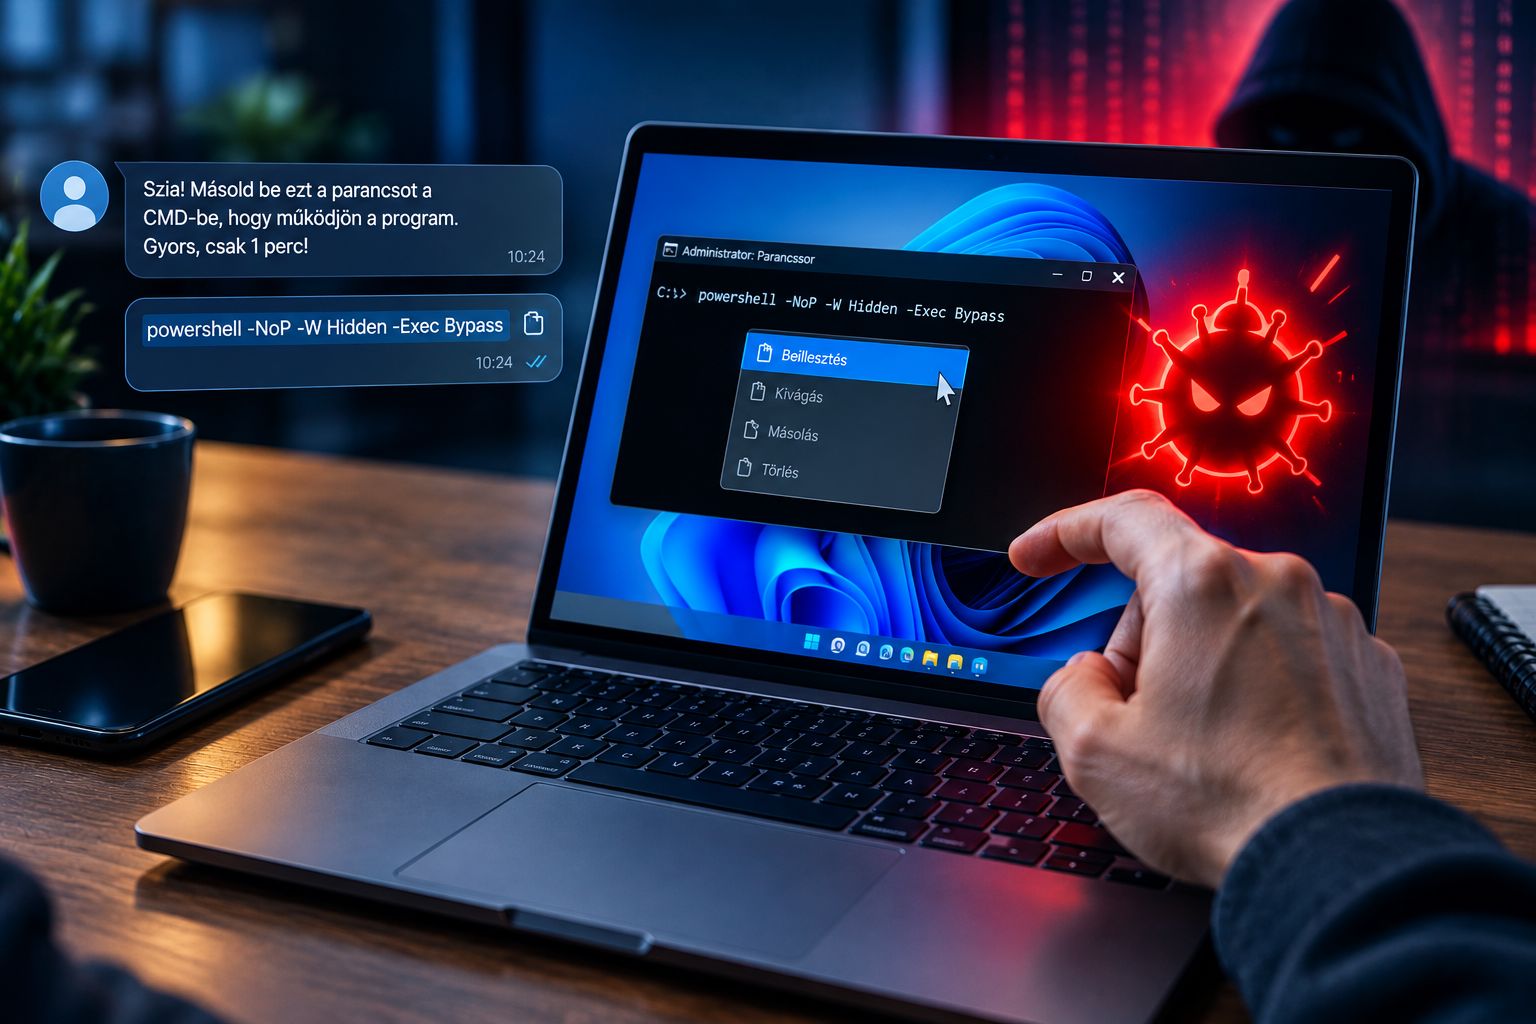
A módszer neve ClickFix. Egy weboldalon megjelenik egy „Nem vagyok robot” ellenőrzés vagy egy hibaüzenet, alatta három lépéssel: nyomd meg a Windows és az R billentyűt, nyomj Ctrl+V-t, majd Entert. Aki végigcsinálja, az a saját kezével indít el egy parancsot, ami letölti és lefuttatja a kártevőt.

Ez nem elméleti veszély. Egy szeptember eleji kutatás szerint több mint 5400 feltört weboldal szolgálja ki éppen ezt a támadást, naponta több százuk aktívan. Az ESET mérése szerint az esetszám egy év alatt megduplázódott. Ebben a cikkben végigvesszük, hogyan néz ki, miért működik, miről lehet felismerni – és mit tegyél, ha már bemásoltad.

Megvették a bővítményt, aztán elkezdett jelszót lopni – 19 ilyen esetet kaptak el

Megvették a bővítményt, aztán elkezdett jelszót lopni – 19 ilyen esetet kaptak el

A képlet egyszerű, és pont ezért ijesztő. Keresel egy böngészőbővítményt, amit tízezren használnak, jó értékelései vannak, és évek óta hibátlanul működik. Megveszed a fejlesztőjétől – az ár egy ekkora bővítménynél kétezer dollár alatt van. Aztán kiadsz hozzá egy frissítést.

A Chrome alapértelmezés szerint magától frissíti a bővítményeket. Nincs kérdés, nincs értesítés, és új engedélyt sem kell kérni, mert a régi bővítmény már úgyis megkapta a jogot arra, hogy minden oldalon mindent lásson. A tízezer felhasználó másnap reggel ugyanazt a bővítményt használja tovább – csak az már jelszavakat és kriptotárcákat lop.

A Socket biztonsági cég augusztus 27-én 19 ilyen bővítményt tett közzé: tizennyolcat a Chrome, egyet az Edge boltjából. Az alábbiakban ott a teljes lista az azonosítókkal, és az is, hogy mit tegyél, ha valamelyiket megtalálod magadnál.

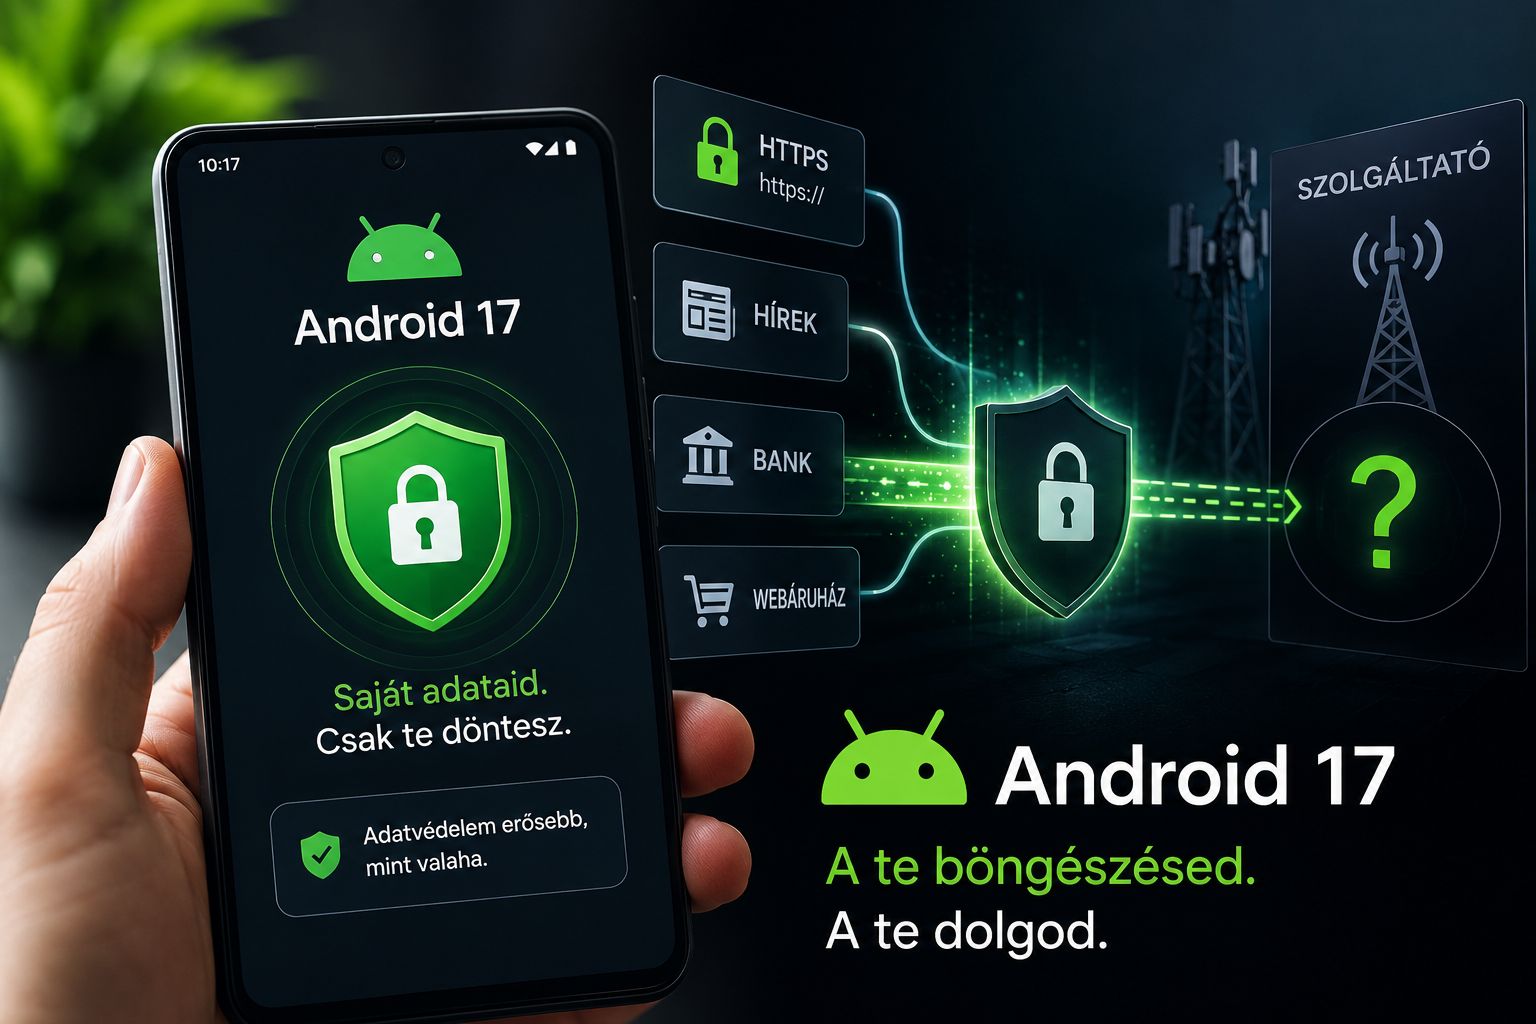
Android 17: eltűnik a szolgáltatód elől, hogy milyen oldalakra mész

Android 17: eltűnik a szolgáltatód elől, hogy milyen oldalakra mész

Ha valaha felmerült benned, hogy vajon a mobilszolgáltatód látja-e, milyen oldalakat nyitogatsz a telefonodon, a válasz eddig az volt, hogy nagyrészt igen. Nem azt látta, mit írsz vagy mit olvasol – azt a titkosítás elrejti –, de azt igen, hogy melyik oldalhoz kapcsolódsz. Ez most változik: a Google augusztus 27-én bejelentette az Android 17 négy új hálózati védelmét, és az egyik pont ezt a rést zárja be. Egy másik azt akadályozza meg, hogy az alkalmazások engedély nélkül feltérképezzék az otthoni hálózatodat, egy harmadik pedig a hamis bázisállomásokkal küldött csaló SMS-ek ellen véd. Végigvesszük, mit oldanak meg ezek valójában, mi az, amit nem, és mutatunk egy beállítást, amit már ma bekapcsolhatsz – régebbi Androidon is.

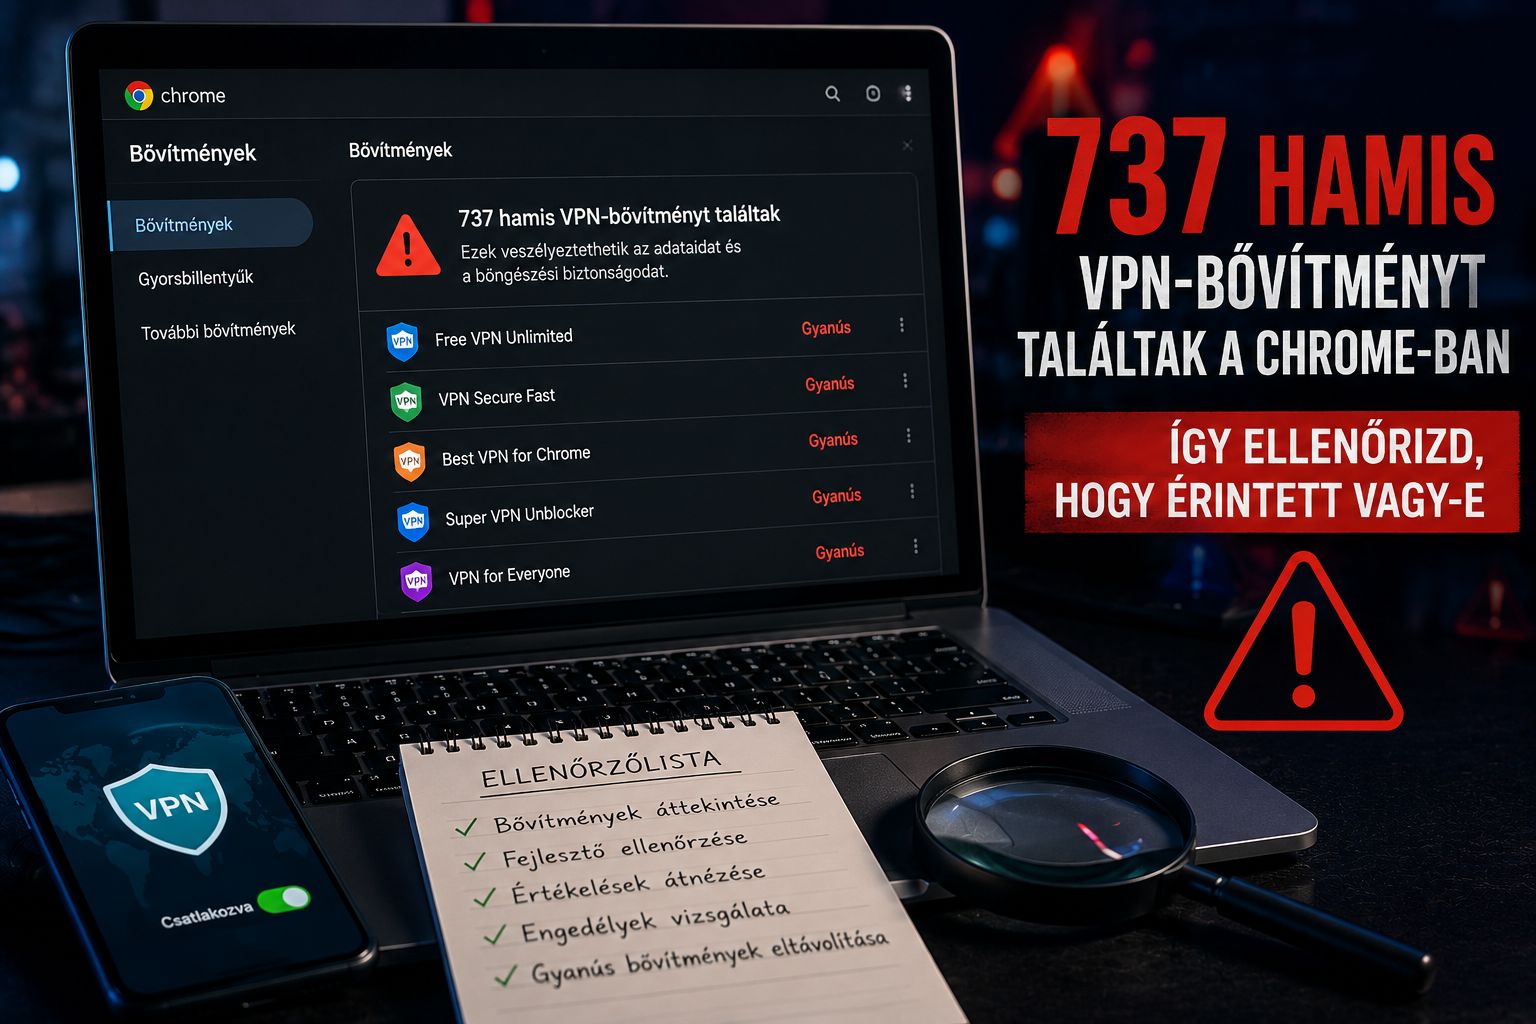
737 hamis VPN-bővítményt találtak a Chrome-ban – így ellenőrizd, hogy érintett vagy-e

737 hamis VPN-bővítményt találtak a Chrome-ban – így ellenőrizd, hogy érintett vagy-e

Van egy különösen kellemetlen fajtája az internetes átverésnek: amikor pont az a program árul el, amit a védelmed érdekében telepítettél. Most éppen ez történt. Egy biztonsági kutatócsapat 737 hamis VPN-bővítményt talált a Chrome bővítménytárában, összesen több mint 75 ezer telepítéssel. Ezek jó része ismert, valódi márkák – a NordVPN, a Proton VPN, a Surfshark és társaik – nevében adta ki magát, közben viszont a böngésződ teljes forgalmát idegen szerveren keresztül terelte. Ebben a cikkben leírjuk, pontosan mi történt, mit láthattak és mit nem, hogyan ellenőrizd két perc alatt, hogy érintett vagy-e, és hogy miért nem az a megoldás, hogy egy másik ingyenes bővítményt telepítesz helyette.

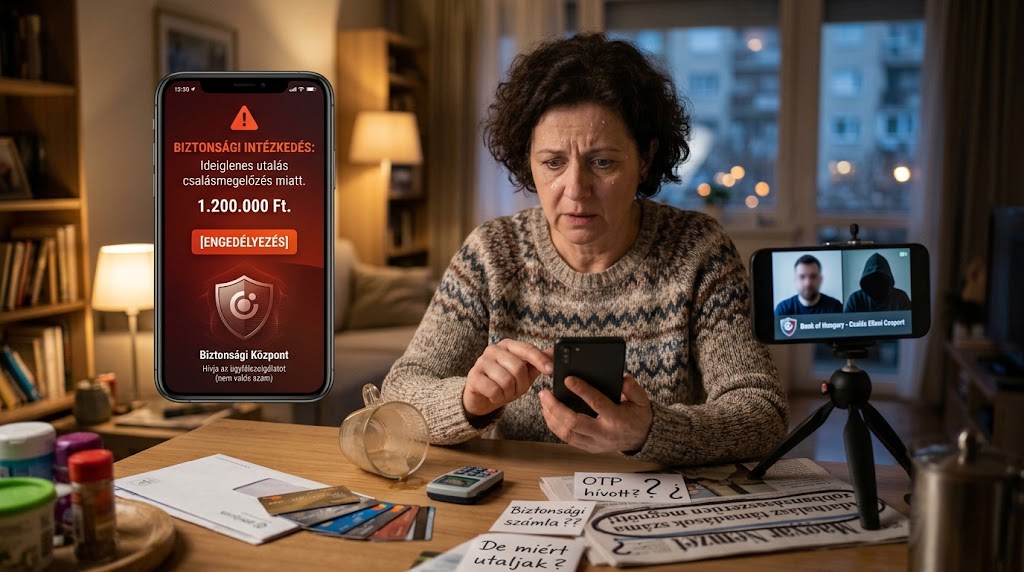
Banki csalások 2026: így veszik rá a magyar ügyfeleket, hogy maguk utalják el a pénzüket

Banki csalások 2026: így veszik rá a magyar ügyfeleket, hogy maguk utalják el a pénzüket

Az elmúlt hónapokban látványosan megváltozott, hogyan tűnik el pénz a magyar bankszámlákról. A csalók többsége már nem a bank rendszerét próbálja feltörni, mert nem kell: sokkal egyszerűbb rávenni a számla tulajdonosát, hogy ő maga indítsa el az utalást. Az MNB júliusban külön figyelmeztetést adott ki egy olyan módszerre, amely már a Magyar Államkincstárnál tartott megtakarításokat is célozza, augusztusban pedig újabb adathalász levélhullám indult banki arculattal. Ez a cikk végigveszi, mik a jelenleg futó módszerek, milyen mondatokról ismerhetők fel percek alatt, mit kell tenned az első órában, ha bedőltél, és hogy jogilag mikor van esélyed visszakapni a pénzt – mert ebben van egy fontos különbség, amit sokan csak utólag értenek meg.