Feltörték a Microsoft X-fiókját – és ez pont azt mutatja meg, miért nem véd a pipa
Mi történt pontosan?
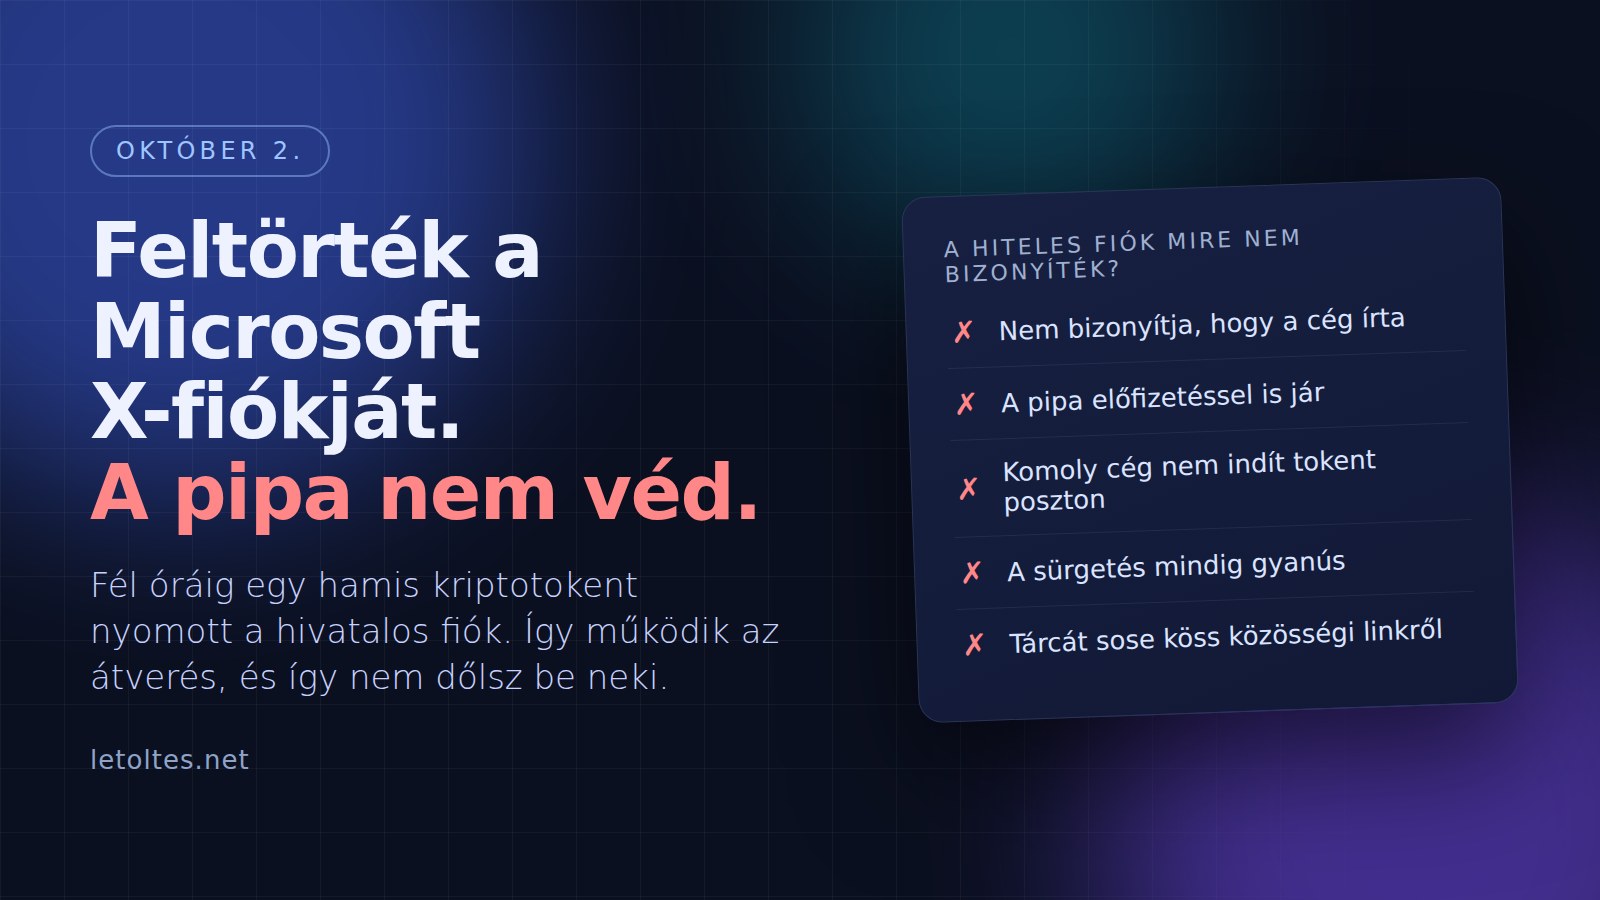
A Microsoft fiókja követni kezdett, majd megosztott egy „@clippymsftcto” nevű profilt, amely Clippy nevében szólalt meg. Az idézett bejegyzés szövege ez volt: „500,000 likes and we bring Clippy back. The ball is in your court.” – vagyis „ötszázezer kedvelés, és visszahozzuk Clippyt. A labda a ti oldalatokon van.” Nosztalgikus, ártalmatlannak tűnő felhívás – a cég saját hangján.
Nagyjából fél órával később megjelent egy bocsánatkérésnek látszó bejegyzés is: leszögezte, hogy a Microsoft nem engedélyez kriptotokeneket, és jogi lépéseket helyezett kilátásba. Hamarosan ezt is törölték – és itt jön a csavar: ez a poszt sem a Microsofttól jött. Vagyis még a cáfolat is a támadók kezéből származott.
Eközben egy másik fiók a $Clippy tokent reklámozta, azzal, hogy annak „likviditási poolja közvetlenül a $MSFT-tel van párosítva”. A „@clippymsftcto” fiókot az X azóta felfüggesztette.
Mit mondott a Microsoft?
A cég közleménye szűkszavú, de világos: „Megerősítettük, hogy jogosulatlan hozzáférés történt az X-fiókunkhoz, beleértve olyan bejegyzéseket, amelyek nem a Microsofttól származtak. A fiókot biztosítottuk, a jogosulatlan bejegyzéseket eltávolítottuk, és folytatjuk a körülmények vizsgálatát.”
Külön kimondták azt is, hogy a Microsoft „nem engedélyezte, nem támogatta, nem hagyta jóvá és nem adott felhatalmazást semmilyen Clippyhez, a Microsofthoz vagy a $MSFT-hez köthető kriptotoken létrehozására, népszerűsítésére vagy használatára”. Nincs Microsoft-token, és soha nem is volt.
Hogyan jutottak be? Erről nem mondtak semmit
A támadás módját a Microsoft nem hozta nyilvánosságra. Az alábbiakat ezért kezeld lehetőségként, ne tényként – a sajtóban ezek a forgatókönyvek kerültek szóba:
SIM-csere: a támadó a szolgáltatónál átíratja a telefonszámot saját SIM-kártyára, és elfogja az SMS-ben érkező jelszó-visszaállító kódot.
Feltört e-mail-fiók, amelyről a jelszó visszaállítható.
Jelszólopó kártevő, amely a böngésző munkamenet-sütijeit viszi el. Ezekkel a támadó jelszó és kétlépcsős kód nélkül is belép.
Közösségimédia-kezelő eszköz, amely a fiók nevében posztolhat.
Arra, hogy az első út működik, van bírósággal igazolt precedens. Az amerikai értékpapír-felügyelet, az SEC X-fiókját 2024. január 9-én SIM-cserével vették át, és hamis bejegyzésben bejelentették a bitcoinos tőzsdei alapok jóváhagyását: az árfolyam több mint 1000 dollárral ugrott, majd a cáfolat után 2000 dollárt esett. Az elkövető 2025 februárjában bűnösnek vallotta magát – hamis igazolvánnyal íratta át a számot egy telefonos üzletben.
A másik iskolapélda a 2020. júliusi Twitter-feltörés: ott a platform belső kezelőfelületét szerezték meg, 130 fiókot céloztak meg – Barack Obamáét, Elon Muskét, az Apple-ét –, és néhány óra alatt 110-120 ezer dollárt szedtek össze bitcoinban.
És most a lényeg: a pipa nem azt jelenti, amit hiszel
Az X-en a kék pipa fizetős előfizetéssel jár, nem hitelesítés eredménye: önmagában annyit árul el, hogy valaki fizetett a platformnak.
A Microsoft esetében viszont ennél rosszabb a helyzet: itt a pipa, a fiók és a profilnév is valódi volt. Nem utánzat, nem egy betűben eltérő cím. Egy eltérített igazi fiók a márka teljes hitelességét magával hozza – ezért nem elég a „nézd meg, hivatalos fiók-e” tanács. A tartalmat kell megítélned, nem a feladót.
Így működik a felpumpálás és a lerázás
A minta mindig ugyanez:
Készül egy értéktelen token. Percek munkája és pár dollár; bárki létrehozhat sajátot, bármilyen névvel.
Jön egy rövid, hiteles lökés. Itt egy 13 millió követős céges fiók – néhány perc is elég.
Beözönlenek a vásárlók, mert nagy céget látnak mögötte, és félnek lemaradni. Az árfolyam felszökik.
A készítők eladják a saját készletüket. Innen nincs vevő, az ár összeomlik, aki későn szállt be, mindent elvesztett.
A pénz nem „elvész”: átkerül a korán beszállókhoz. Ezért is csábító a részvétel – valaki tényleg nyer rajta. Statisztikailag nem te.
Miért értelmetlen a „$MSFT-tel párosított likviditási pool”?
Mert a $MSFT nem kriptovaluta, hanem a Microsoft tőzsdei részvényazonosítója. A likviditási pool két kriptoeszközt párosít egy decentralizált tőzsdén; részvényt nem lehet beletenni. A mondat arra épít, hogy a technikai hangzás helyettesíti a tartalmat. Ha egy ajánlatban olyan szakszó szerepel, amit nem tudsz elmagyarázni, az nem a te hiányosságod – az a termék lényege.
Négy szabály, ami tényleg megvéd
Komoly cég nem indít és nem osztogat tokent közösségi bejegyzésben. Egy tőzsdén jegyzett vállalatnál ez sajtóközleménnyel és befektetői tájékoztatóval jár, nem egy nosztalgikus posztban jelenik meg.
A sürgetés maga az árulkodó jel. „Csak most”, „limitált ideig”, visszaszámláló. A célja, hogy ne legyen időd ellenőrizni – ugyanez a fogás működik a banki csalásoknál is.
Közösségi linkről érkezve soha ne kösd össze a kriptotárcádat egy oldallal. A tárcacsatlakozás nem bemutatkozás: olyan engedélyt is aláírhatsz vele, amivel a támadó később kiürítheti az egyenlegedet.
Ellenőrizd a cég saját oldalán. Ha a Microsoft bejelent valamit, az ott van a hírszobájában. Ha csak egy közösségi bejegyzés tud róla, akkor nem létezik.
Mit tegyél, ha már vettél vagy összekötötted a tárcádat?
Itt is a gyorsaság számít, és van sorrend:
Vond vissza a token-engedélyeket. A tárcád engedélykezelőjében minden jóváhagyást törölj, amit az átverő oldalnak adtál. Amíg él az engedély, a támadó bármikor hozzányúlhat az egyenlegedhez.
Vidd át a maradék vagyont friss tárcába, új kulccsal. Ne a régiben próbálj rendet csinálni.
Ha a visszaállítási kulcsszavakat (seed) bárhova beírtad – weboldalra, csevegésbe, bárhova –, tekintsd elveszettnek. Egyedül új tárca segít.
Jelentsd. A fiókot az X-en, a pénzmozgást pedig – érezhető összegnél – a rendőrségen. A visszaszerzés esélye kicsi, de másokat megóvhat.
Egyet viszont felejts el: a „visszaszerezzük a kriptódat” ajánlatok másodkörös átverések.
És a saját fiókjaid? Ugyanaz a rés
A fenti támadási utak közül három bármelyikünknél működik: az SMS-kód elfogása, az e-mail-fiók átvétele és a munkamenet-sütik ellopása. Ez utóbbi a legalattomosabb, mert a kétlépcsős azonosítást is átlépi – és szinte mindig jelszólopó kártevő hozza, amit a felhasználó maga telepít. Három dolog, ami ezen érdemben változtat:
Hitelesítő alkalmazás SMS helyett. A telefonszámra küldött kód SIM-cserével elfogható, az alkalmazásban keletkező nem. Ingyenes a 2FAS, Microsoft-fiókokhoz pedig jó a Microsoft Authenticator.
Jelszókezelő. Nem azért, mert erősebb jelszavakat ad – hanem mert nem tölt ki semmit hamis címen. A Bitwarden és a KeePassXC is ingyenes. Hogy ez miért nem mindegy, azt a szeptemberi Revolut-adatszivárgások is megmutatták.
Ne futtass idegentől kapott parancsot, és ne telepíts „javítást”. Ma ez a legelterjedtebb fertőzési út: a felhasználó maga illeszti be a parancsot. Erről külön írtunk a ClickFix-átverésről és a hamis telepítőkről.
A Microsoft fiókja mellett ott volt a pipa, a 13 millió követő és egy évtizedes márkanév – és félóráig mindez egy értéktelen token mögé állt be. Ha egy dolgot visz el az ember ebből, az ez: a feladó nem bizonyíték.
Gyakran ismételt kérdések
Van egyáltalán hivatalos Microsoft-kriptovaluta?
Nincs. A Microsoft közleményben szögezte le, hogy semmilyen hozzá vagy a $MSFT-hez köthető token létrehozását és népszerűsítését nem engedélyezte. Bármi, ami ilyet ígér, átverés.
Honnan jutottak be a fiókba?
Egyelőre nem tudjuk: a Microsoft nem közölte a támadás módját. A szóba kerülő lehetőségek a SIM-csere, egy feltört e-mail-fiók, jelszólopó kártevő és egy közösségimédia-kezelő eszköz átvétele – egyik sem megerősített.
A pipa nem garancia arra, hogy hiteles a fiók?
Nem. Az X-en a pipa fizetős előfizetéssel jár, és ebben az esetben a fiók ráadásul valóban a Microsofté volt – csak nem ők írtak róla. A tartalmat ítéld meg, ne a feladót.
Mit tegyek, ha vettem a $Clippy tokenből?
Először vond vissza a token-engedélyeket az átverő oldalnak, aztán vidd a maradék vagyont friss tárcába. Ha a visszaállítási kulcsszavakat is megadtad valahol, a régi tárcát tekintsd elveszettnek.
Elég a kétlépcsős azonosítás a saját fiókom védelmére?
Nagyrészt igen, de nem mindenre. Az ellopott munkamenet-sütikkel a támadó kód nélkül is belép, ezért a kártevők elleni védelem és az eszközökből való kijelentkeztetés ugyanolyan fontos.
Miért pont Clippy volt a csali?
Mert nosztalgia. A régi Office gemkapocs-segédje ismerős figura, a „visszahozzuk Clippyt” felhívás pedig ártalmatlanul hangzik – a követők így megosztották, mielőtt elgondolkodtak volna rajta.
A hozzászóláshoz kérjük, jelentkezz be.