Sose másolj be parancsot: az átverés, amiben te fertőzöd meg a saját géped
Hogyan néz ki? Öt lépés, ami mindig ugyanaz
A forgatókönyv meglepően egységes, akárhonnan érkezik a támadás.
Odakerülsz. Nem kerested az oldalt: egy feltört, egyébként teljesen hétköznapi weboldalra futottál be, vagy egy hirdetés, egy keresőtalálat, egy fórumbejegyzés vagy egy videó vitt oda.
Elhomályosul a tartalom. Az oldal mögötte elmosódik, előtte pedig megjelenik egy teljes képernyős ablak: egy „Nem vagyok robot” jelölőnégyzet, egy Cloudflare-ellenőrzés vagy egy hibaüzenet.
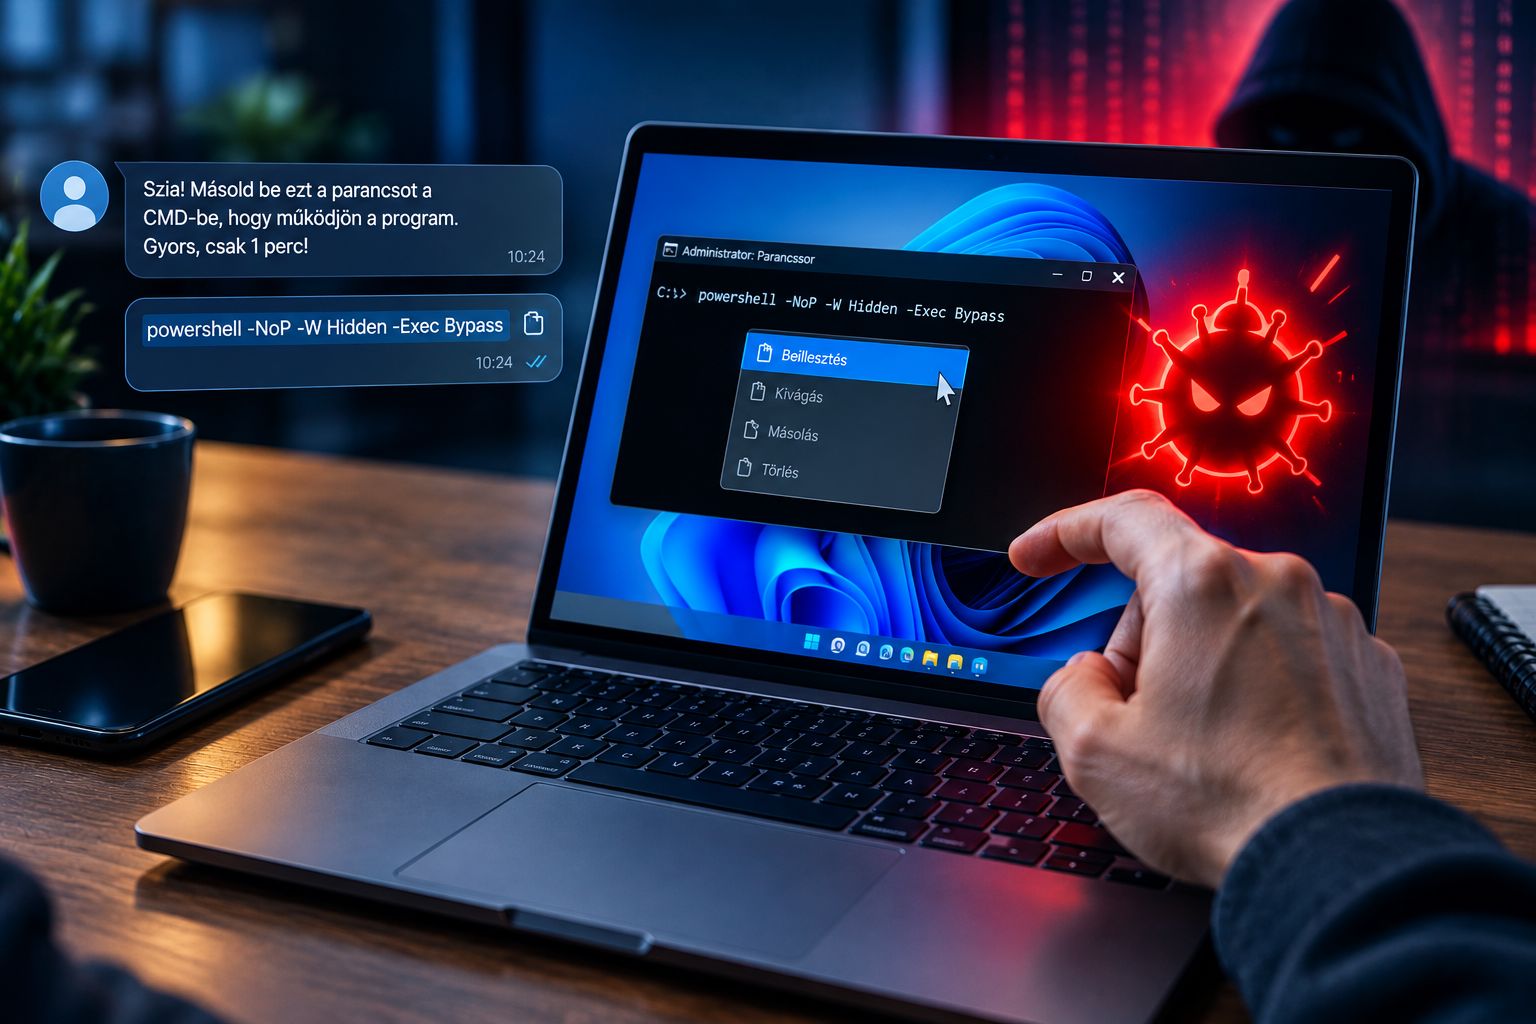
Rákattintasz az „Ellenőrzés” gombra. Látszólag nem történik semmi. Valójában ekkor kerül fel a vágólapodra egy parancs.
Megjelenik a három lépés. Jellemzően billentyűrajzokkal: nyomd meg a Windows+R billentyűkombinációt, nyomj Ctrl+V-t, majd Entert.
Lefut, és „sikeres” lesz. A parancs elindul – gyakran láthatatlanul, vagy egy azonnal bezáródó ablakban –, az oldal pedig kiírja, hogy az ellenőrzés sikerült, és beengedi a tartalomhoz. Te pedig azt hiszed, minden rendben.
Két részlet, amit a támadók külön hozzátettek. Az egyik egy visszaszámláló: általában egy perced van „befejezni az ellenőrzést”, ami tisztán sürgetésre való. A másik egy beágyazott videó, amely levezeti a billentyűnyomásokat – ez sokkal többeket vesz rá a végrehajtásra, mint egy szöveges leírás. Az oldal ráadásul felismeri, milyen rendszert használsz, és Windowsra vagy Mac gépre szabott utasításokat mutat.
Miért működik? Mert nincs benne semmi, amit blokkolni lehetne
Ez a lényeg, és érdemes megérteni.
A weboldal a böngésző teljesen szabályos vágólapfunkcióját használja – ugyanazt, amivel egy „Link másolása” gomb működik. Nincs benne sérülékenység, nincs kihasznált hiba, nincs mit befoltozni. A böngésző nem tehet ellene semmit, mert szabályos műveletről van szó.
A vírusirtó pedig azért nem lép közbe, mert te futtatod le a parancsot, a saját felhasználói jogaiddal, egy rendszerbe épített ablakból. Nem egy gyanús letöltött fájl indul el, hanem a Windows saját eszköze.
Van egy trükk is, amitől a dolog még alattomosabb. A vágólapra másolt szöveg ki van tömve: a végére odaírnak valami megnyugtatót, például hogy „Nem vagyok robot – ellenőrzési azonosító”, a valódi, hosszú parancs pedig balra kicsúszik a látómezőből. Aki bemásolja a Futtatás ablakba, az ránézésre csak az ártalmatlan szöveget látja. A parancs elejét csak akkor látnád, ha megnyomnád a Home billentyűt.
Milyen álruhákban jön?
A lista folyamatosan bővül, de ezek a dokumentált változatok:
Hamis „Nem vagyok robot” ellenőrzés – a Google reCAPTCHA vagy a Cloudflare-ellenőrzés másolata. Jelenleg ez a leggyakoribb.
Teljes képernyős, hamis Windows-frissítés – „Frissítések feldolgozása. Ne kapcsolja ki a számítógépet. 3/3. rész… 95%”. Ez weboldal, nem a Windows.
Hamis böngészőfrissítés.
Word- vagy OneDrive-hibaüzenet – „a dokumentum megnyitásához bővítmény vagy tanúsítvány szükséges”.
Google Meet mikrofon- vagy hangproblémára hivatkozó „javítás”.
Discord-szerver hitelesítése.
Steam-fórumos „így javítsd meg a játékot” hozzászólások.
Feltört programok aktiválását ígérő videók közösségi oldalakon.
Hamis rendszerriasztás – „vírusos a gép”, „hibás a merevlemez”, „megtelt a memória”.
Klónozott mesterséges intelligenciás segédoldalak.
Van egy különösen ravasz változat is: egy hamis böngészőbővítmény szándékosan elrontja a böngésződet, aztán felajánlja rá a „javítást”. Ez már átvezet a bővítmények témájához, amiről nemrég külön írtunk.
Mekkora a baj?
Nagyobb, mint gondolnád. Az ESET mérése szerint a ClickFix-támadások száma 108 százalékkal nőtt 2025 második féléve és 2026 első féléve között – és a cég maga jelzi, hogy a valós szám ennél magasabb, mert a későbbi támadási lépéseket más néven számolják. Egy évvel korábban a növekedés még ennél is meredekebb volt.
Regionálisan is érdemes odafigyelni: az ESET 2026 első félévi listáján a legtöbb észlelés Japánban volt (14 százalék), a második helyen viszont Szlovákia áll 7 százalékkal. Magyarország nem szerepel a listán, de a szomszédos ország ilyen aránya nem független tőlünk.
És ott van a szeptember eleji felfedezés. A Netskope kutatói szerint több mint 5400 feltört weboldal – 2200 szervezet oldalai, jellemzően kisvállalkozásoké, főleg WordPress- és PrestaShop-alapúak – szolgálja ki ezt a támadást. Naponta több mint háromszáz aktív közülük, augusztusban volt olyan nap, amikor 536.
A kártékony kód a blokkláncon van – ezért nem lehet leszedetni
Ez a kampány technikailag is újat hozott. A támadók a második lépcsős kódot nem egy szerverre töltötték fel, hanem egy blokklánc okosszerződésébe írták bele. Ennek több következménye van:
Nincs kit felszólítani. Nincs tárhelyszolgáltató, nincs domainregisztrátor, akitől kérni lehetne az eltávolítást.
Egy írással mind az 5400 oldal tartalma megváltoztatható. Így az egyes címek tiltása értelmetlen.
Ingyen van. A támadók a hálózat tesztváltozatát használják, ahol a tranzakciónak nincs pénzbeli költsége.
A védekezés így csak ott marad lehetséges, ahol a legnehezebb: a több ezer feltört kisvállalkozói weboldalnál, amelyeket egyenként kellene rendbe tenni.
Nem csak Windowson – de mobilon nem
A ClickFix macOS-en is létezik, ott a Terminál megnyitására és egy parancs beillesztésére kérik a felhasználót. A dokumentált Mac-es kártevők jelszavakat és böngészőadatokat lopnak, és van olyan változat, amely elkéri a Mac-jelszavadat is – ha ez megtörtént, azt a jelszót tekintsd elveszettnek. Linuxon szintén megjelent.
Amit viszont sokan félreírnak: androidos és iPhone-os ClickFix nincs. Ezeken a rendszereken nincs olyan parancsablak, amibe be lehetne másolni valamit. Terjed egy állítás, hogy a támadás mobilra is átterjedt – ez a jelenlegi kutatások alapján nem állja meg a helyét.
Magyarul is
A Nemzeti Kiberbiztonsági Intézet 2025 eleje óta több alkalommal is figyelmeztetett a módszerre, és külön témacímkét tart fenn neki. A legfontosabb mondatuk egyben a legjobb ökölszabály is:
„Egyetlen legitim online hitelesítési folyamat sem követeli meg parancssori kód futtatását.”
Magyar nyelvű változatokról biztonsági jelentés egyelőre nem közölt képernyőképet, a mechanizmus viszont adott: ezek az oldalak felismerik a böngésző nyelvét, és ahhoz igazítják a szöveget. Magyar szakértők szerint már készülnek magyar nyelvű változatok, és egy meggyőző másolat ma már perceken belül előállítható.
Így ismerd fel
A valódi CAPTCHA soha nem nyúl a billentyűzetedhez. Kipipálsz egy négyzetet, kiválasztasz pár képet – ennyi. Ha egy „emberi ellenőrzés” billentyűkombinációt, rendszerablakot vagy beillesztést kér, az támadás.
A „Windows+R” vagy a „nyisd meg a Terminált” utasítás önmagában elég ok a leállásra. Semmilyen weboldalnak, frissítésnek, dokumentumnak vagy videohívásnak nincs erre szüksége.
Igazi Windows-frissítés nem fut böngészőlapon. Ha teljes képernyős „frissítést” látsz, nyomj Esc-et vagy F11-et: ha előbukkan a böngésző kerete, weboldalt nézel.
A visszaszámláló manipuláció. Valódi ellenőrzés nem jár le hatvan másodperc alatt.
Ha már rákattintottál az „Ellenőrzés” gombra, nézd meg a vágólapot – de Jegyzettömbbe illeszd be, ne a Futtatás ablakba. Ha megnyugtató szöveget látsz, nyomd meg a Home billentyűt: a valódi parancs a sor elején bújik meg.
Az oldal talált meg téged, nem te őt. Ezek az ablakok hétköznapi oldalakon jelennek meg, nem a gyártó valódi címén. Nézd meg a címsort, és figyelj az egy betűben eltérő, megtévesztő címekre – Magyarországon pont ilyen esetet írt le a sajtó.
Az egyetemes szabály: ne futtass olyan parancsot, amit nem tudsz elmagyarázni – akkor sem, ha egy fórum, egy videó vagy egy MI-asszisztens adta.
A Windows nem figyelmeztet – az Apple és az Opera igen
Ez talán a legkiábrándítóbb rész. A Windows Futtatás ablaka semmilyen figyelmeztetést nem ad, ha parancsot illesztesz bele. A Microsoft saját elemzése szerint épp ezért terelődött ide a támadás: a Windows Terminál ugyanis régóta figyelmeztet a többsoros beillesztésre, a Futtatás ablak viszont nem.
Két gyártó tett ellene 2026-ban:
Apple: a macOS 26.4 óta a Terminál külön figyelmeztetést ad a gyanús beillesztett parancsokra, és késlelteti a futtatást.
Opera: 2026 júliusában elindította a Paste Protect nevű funkciót, amely figyeli a vágólapot, és megakadályozza a másolást, ha kártékony mintát ismer fel. Saját állítása szerint ez az első ilyen védelem egy nagy böngészőben; ha érdekel, nálunk is megtalálod az Operát.
A Microsoft egyelőre nem vezetett be hasonlót a Futtatás ablakhoz.
Kikapcsolható a Futtatás ablak?
Igen, és a Microsoft maga is javasolja céges környezetben. Otthoni Windowson viszont ez körülményesebb, és őszintén szólva nem old meg semmit: a támadók már régen átálltak a Windows Terminálra és a PowerShellre is, sőt a böngésző címsorára. Egy ajtót zárnál be egy folyosón, ahol öt van.
Sokkal többet ér a felismerés – és az, hogy a szabályt megtanítsd annak is, aki nálad kevésbé jártas.
Mi van, ha már lefuttattad?
Ilyenkor a gyorsaság számít, és van egy fontos szabály: a jelszavakat ne ezen a gépen változtasd meg.
Húzd ki a hálózatból. Wi-Fi ki, kábel ki. Ez megállítja a további letöltéseket és az adatküldést.
Egy másik, tiszta eszközről változtass jelszót – először az e-mail-fiókodét, mert azzal állítható vissza az összes többi, aztán a bankét, majd mindenhol, ahol ugyanazt a jelszót használtad. A ClickFix leggyakoribb végterméke ugyanis jelszólopó program.
Jelentkezz ki minden eszközről a fontos szolgáltatásokban, és kapcsold be a kétlépcsős azonosítást. Erre azért van szükség, mert az ellopott munkamenet-sütikkel a jelszóváltoztatás után is be lehet lépni.
Futtass teljes vizsgálatot frissített vírusirtóval. A Windows Defender offline vizsgálata a legalaposabb ingyenes lehetőség; második véleménynek jó a Malwarebytes.
Nézd meg a vírusirtó kivétellistáját. Több kampány is felvette magát a kivételek közé – ha olyan bejegyzést látsz, amit nem te tettél oda, az árulkodó.
Ha bármi bizonytalan, telepítsd újra a rendszert. Az NKI is ezt javasolja komolyabb fertőzésgyanú esetén, és mivel a dokumentált kártevők között rootkit is szerepel, laikusként ez az őszinte tanács.
Utána pedig érdemes jelszókezelőre váltani – a Bitwarden vagy a KeePassXC ingyenes –, mert az új jelszavakat úgyis mindenhol le kell cserélni.
Honnan tudod, mit futtattál?
Egy hasznos nyom marad a rendszerben: a Futtatás ablakba beírt vagy bemásolt szövegeket a Windows eltárolja. A legegyszerűbb, ha megnyomod a Windows+R billentyűket, majd a lefelé nyilat – megjelenik a korábban futtatott parancsok listája. Ha ott olyat látsz, amit nem te írtál oda, megvan a bizonyíték.
A vágólap-előzmény (Windows+V) ehhez általában nem segít, mert alapból ki van kapcsolva, és újraindításkor törlődik. Megelőzésre viszont kiváló: ha bekapcsolod, bármikor megnézheted, mi van a vágólapon, mielőtt bárhova beillesztenéd.
Gyakran ismételt kérdések
Megvéd ettől a vírusirtóm?
Részben. A jó vírusirtók felismerik a kártevőt, ami a parancs után letöltődik, és a böngésző is figyelmeztethet az ismert oldalakra. Magát a beillesztést viszont nem tudják megakadályozni, mert az szabályos művelet.
Elég, ha nem kattintok rá az „Ellenőrzés” gombra?
Igen. A vágólapra másolás a kattintáskor történik, a fertőzés pedig csak akkor, ha be is illeszted és lefuttatod. Ha csak bezárod az oldalt, nem történt semmi.
Honnan tudom, hogy valódi-e a CAPTCHA?
Ha bármilyen billentyűkombinációt kér, nem valódi. A valódi ellenőrzés kattintásból áll.
Mac gépen is létezik?
Igen, ott a Terminált nyittatják meg. A macOS 26.4 óta viszont a rendszer figyelmeztet a gyanús beillesztett parancsokra.
Telefonon is elkaphatom?
Ebben a formában nem: androidos és iPhone-os változat nincs, mert nincs hova bemásolni a parancsot.
Mit tegyek, ha valaki a családban lefuttatta?
Vedd le a gépet a hálózatról, és egy másik eszközről változtass jelszót a fontos fiókjainál – először az e-mailnél. Utána jöhet a vizsgálat, és ha bizonytalan a helyzet, az újratelepítés.

A hozzászóláshoz kérjük, jelentkezz be.