adathalászat

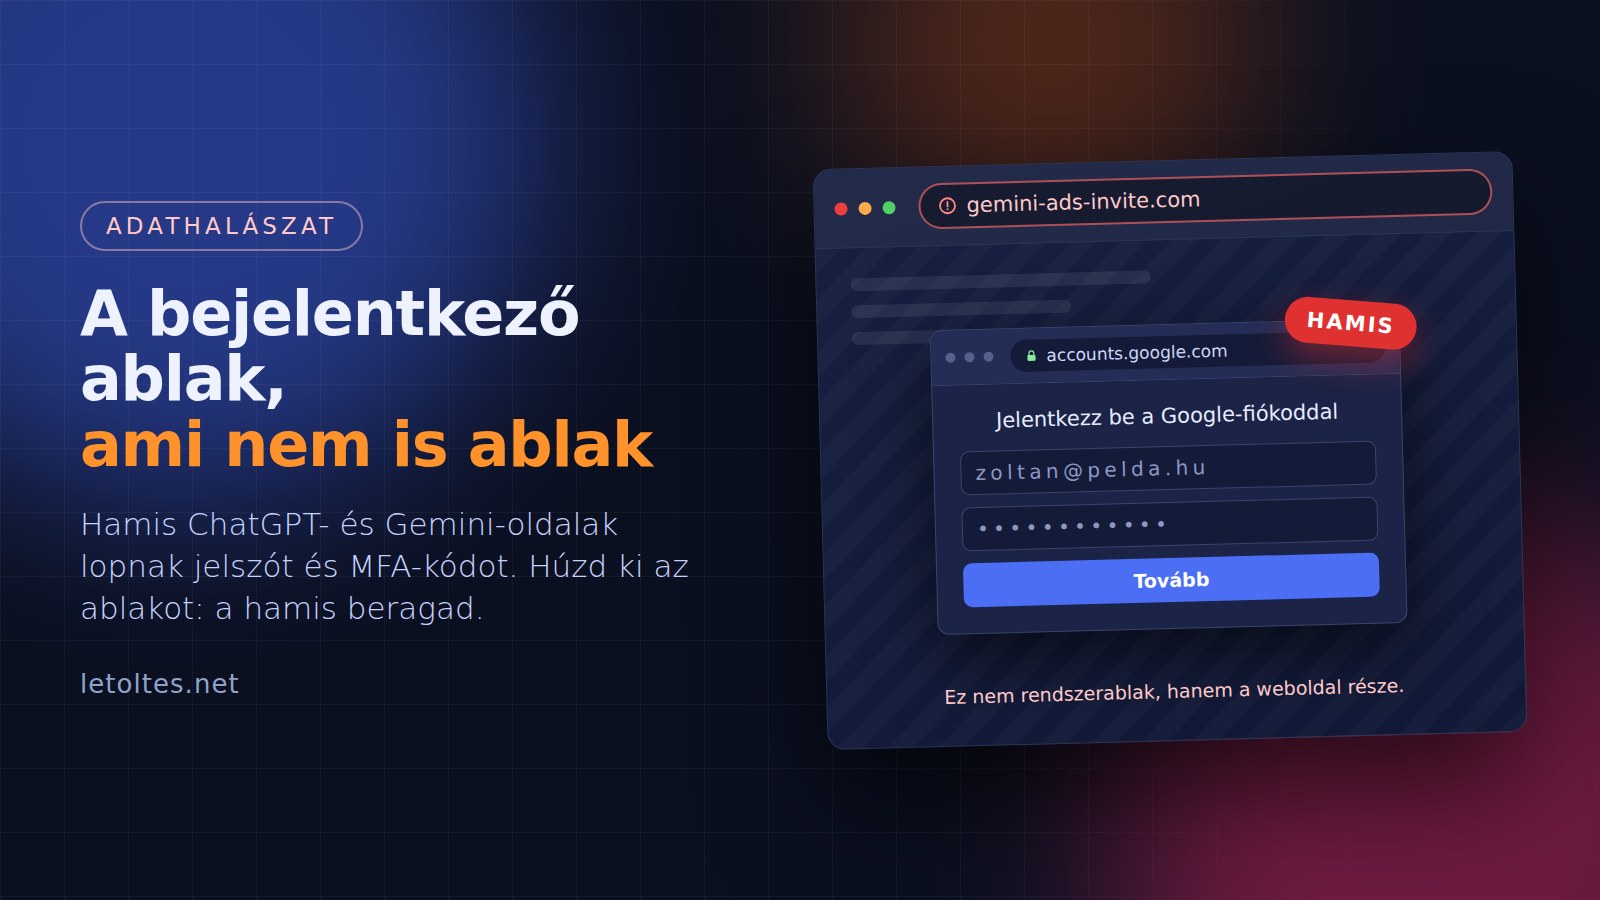
Hamis ChatGPT- és Gemini-oldalak: a bejelentkező ablak, ami nem is ablak

Hamis ChatGPT- és Gemini-oldalak: a bejelentkező ablak, ami nem is ablak

Egy most nyilvánosságra hozott adathalász kampányban hamis ChatGPT-, Gemini- és Claude-oldalak szedik az áldozatokat, és a trükk nem a szokásos: a hamis Google-bejelentkezés nem egy másik oldalra visz, hanem maga a csaló oldal rajzol ki egy ablakot, amely úgy néz ki, mint egy igazi böngészőablak – saját címsorral és lakatikonnal. Megmutatjuk, hogyan működik ez a „böngésző a böngészőben” nevű támadás, miért dől be neki az is, aki egyébként figyel, és hogyan lehet öt másodperc alatt lebuktatni.
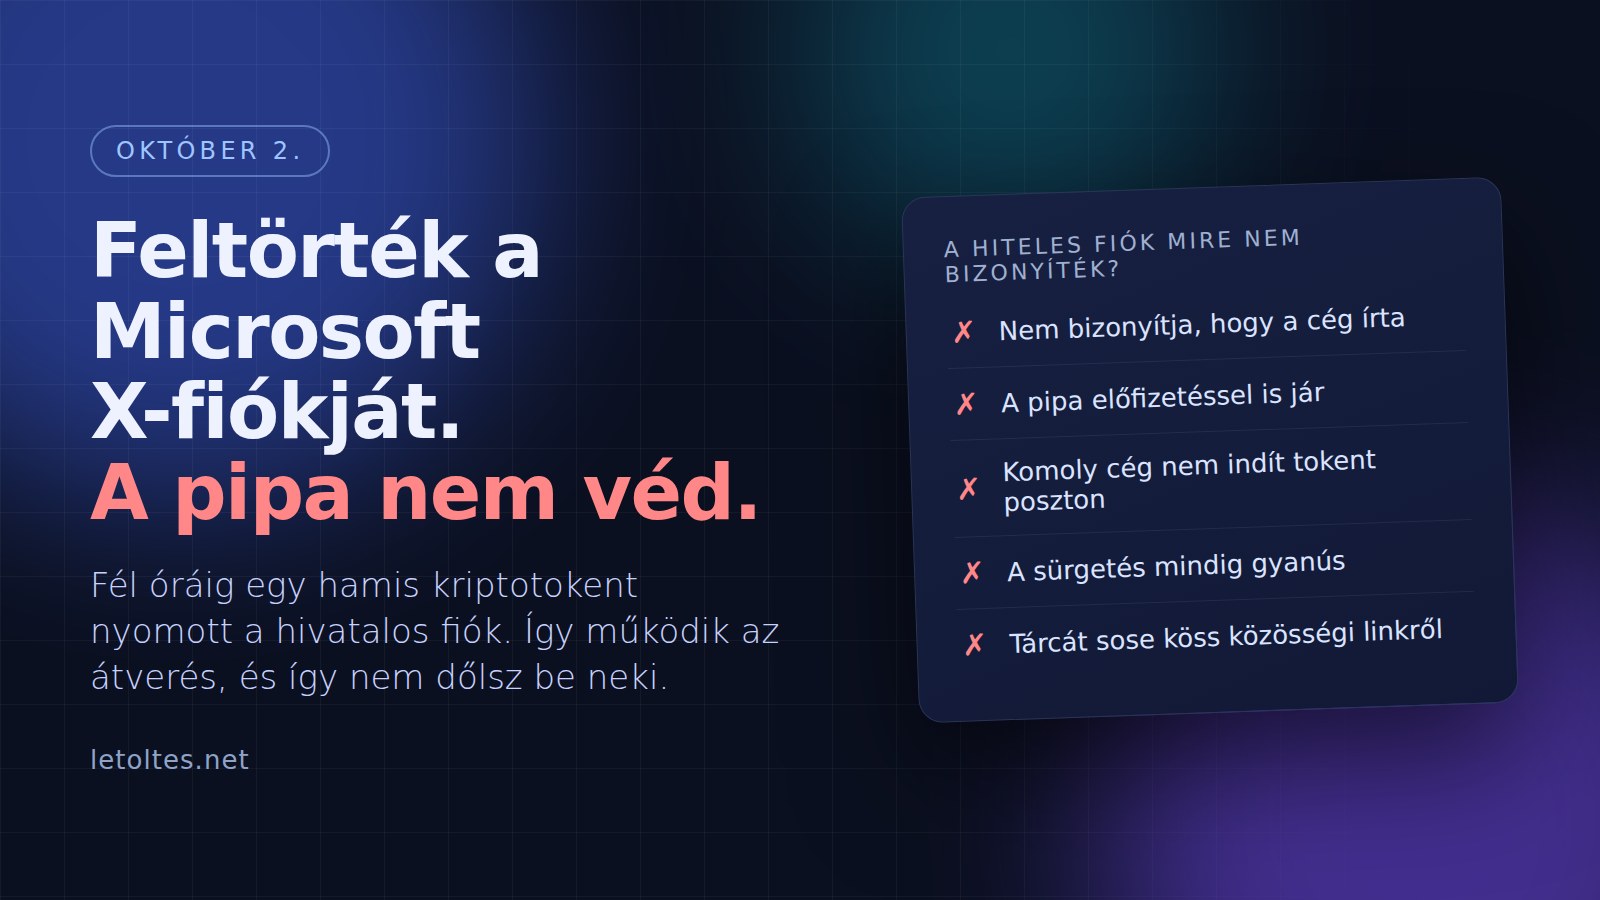
Feltörték a Microsoft X-fiókját – és ez pont azt mutatja meg, miért nem véd a pipa

Feltörték a Microsoft X-fiókját – és ez pont azt mutatja meg, miért nem véd a pipa

2026. október 2-án, csütörtökön a Microsoft hivatalos X-fiókja – a cég 13 millió követős, pipás profilja – elkezdett egy kriptovalutát népszerűsíteni. A profilkép Clippyre, a régi Office gemkapocs-segédjére változott, a fiók pedig egy „$Clippy” nevű token mögé állt be.

A bejegyzések körülbelül harminc percig voltak kint. Ennyi idő elég: ebben a félórában minden olvasó számára úgy nézett ki, hogy a hír a Microsofttól jön, mert technikailag pontosan onnan jött.

Az átverésben egyetlen új elem volt: a feladó. Alább végigvesszük, mi történt pontosan, aztán a hasznos részt – hogyan működik ez a csalásminta, és mi véd meg tőle.

Kiszivárgott az útleveled másolata? A jelszót le tudod cserélni, az útlevelet nem

Kiszivárgott az útleveled másolata? A jelszót le tudod cserélni, az útlevelet nem

A Revolutnál nem törtek fel semmit: a támadók egy valódi kormányzati e-mail-címről küldtek hamis hatósági adatkérést, a bank pedig kiadta az adatokat. Útlevél- és jogosítványmásolatok, ellenőrző szelfik, számlakivonatok. A magyar beszámolók mind leírják, mi történt – azt viszont egyik sem, hogy ilyenkor mit lehet tenni. Összeszedtük, mi működik itthon, és mi az, amit hiába próbálnál.

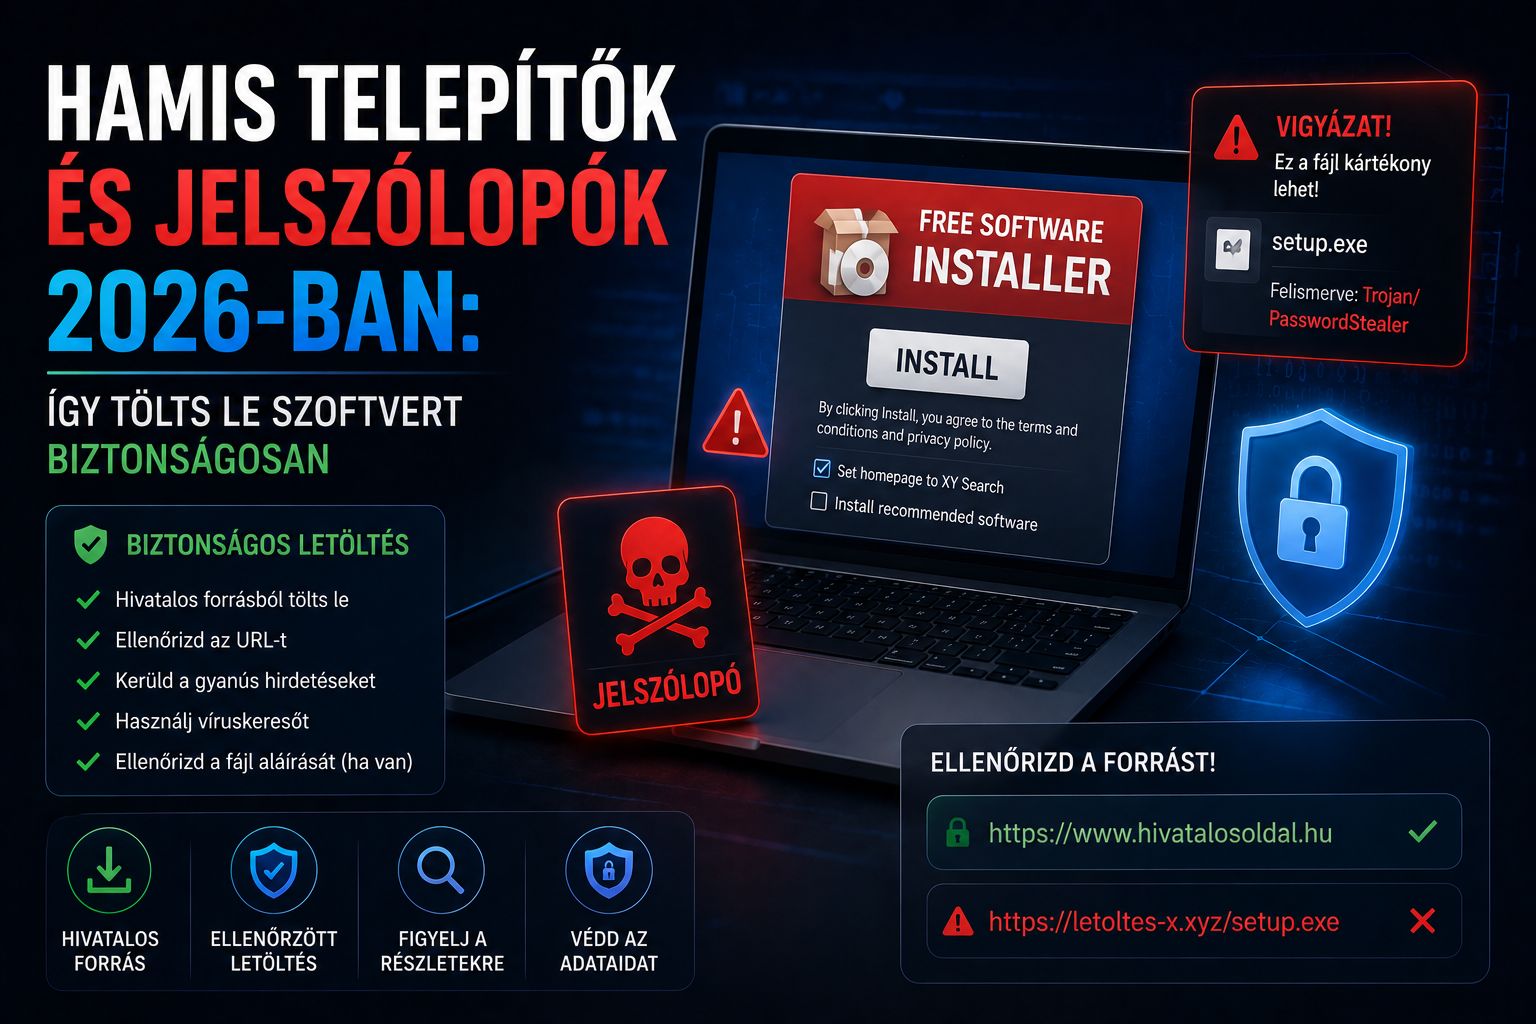
Hamis letöltőoldalak: a böngésző valódi linket mutat, aztán máshova visz

Hamis letöltőoldalak: a böngésző valódi linket mutat, aztán máshova visz

Két friss vizsgálat két különböző trükköt dokumentált, és mindkettő a legnépszerűbb ingyenes programokat használja csalinak – a VLC-t, a 7-Zipet, a Paint.NET-et. Az egyik olyan régi ellenőrzési szokást tesz használhatatlanná, amit húsz éve tanítunk mindenkinek. Összeszedtük, mi történt, és hogyan ellenőrizd öt lépésben, hogy tényleg azt töltötted-e le, amit akartál.

Sose másolj be parancsot: az átverés, amiben te fertőzöd meg a saját géped

Sose másolj be parancsot: az átverés, amiben te fertőzöd meg a saját géped

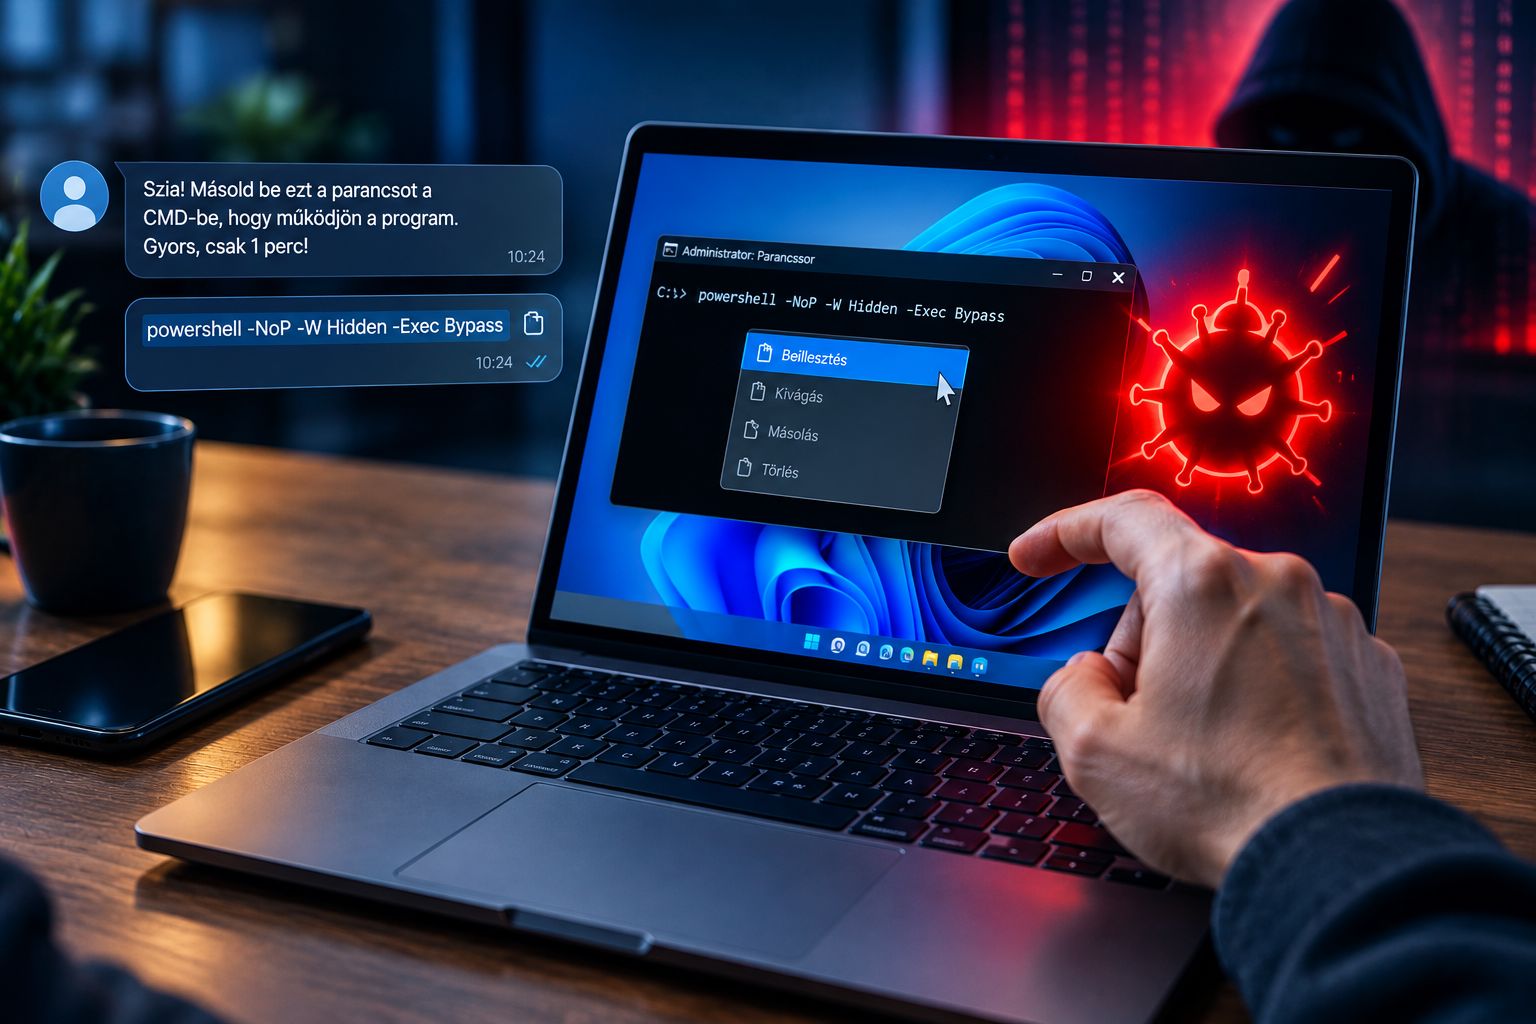
Van egy támadás, amit semmilyen vírusirtó nem tud megbízhatóan megállítani, mert nem tartalmaz sem sérülékenységet, sem letöltött fájlt. Egyszerűen megkéri a felhasználót, hogy fertőzze meg saját magát – és ez döbbenetesen jól működik.

A módszer neve ClickFix. Egy weboldalon megjelenik egy „Nem vagyok robot” ellenőrzés vagy egy hibaüzenet, alatta három lépéssel: nyomd meg a Windows és az R billentyűt, nyomj Ctrl+V-t, majd Entert. Aki végigcsinálja, az a saját kezével indít el egy parancsot, ami letölti és lefuttatja a kártevőt.

Ez nem elméleti veszély. Egy szeptember eleji kutatás szerint több mint 5400 feltört weboldal szolgálja ki éppen ezt a támadást, naponta több százuk aktívan. Az ESET mérése szerint az esetszám egy év alatt megduplázódott. Ebben a cikkben végigvesszük, hogyan néz ki, miért működik, miről lehet felismerni – és mit tegyél, ha már bemásoltad.

Banki csalások 2026: így veszik rá a magyar ügyfeleket, hogy maguk utalják el a pénzüket

Banki csalások 2026: így veszik rá a magyar ügyfeleket, hogy maguk utalják el a pénzüket

Az elmúlt hónapokban látványosan megváltozott, hogyan tűnik el pénz a magyar bankszámlákról. A csalók többsége már nem a bank rendszerét próbálja feltörni, mert nem kell: sokkal egyszerűbb rávenni a számla tulajdonosát, hogy ő maga indítsa el az utalást. Az MNB júliusban külön figyelmeztetést adott ki egy olyan módszerre, amely már a Magyar Államkincstárnál tartott megtakarításokat is célozza, augusztusban pedig újabb adathalász levélhullám indult banki arculattal. Ez a cikk végigveszi, mik a jelenleg futó módszerek, milyen mondatokról ismerhetők fel percek alatt, mit kell tenned az első órában, ha bedőltél, és hogy jogilag mikor van esélyed visszakapni a pénzt – mert ebben van egy fontos különbség, amit sokan csak utólag értenek meg.

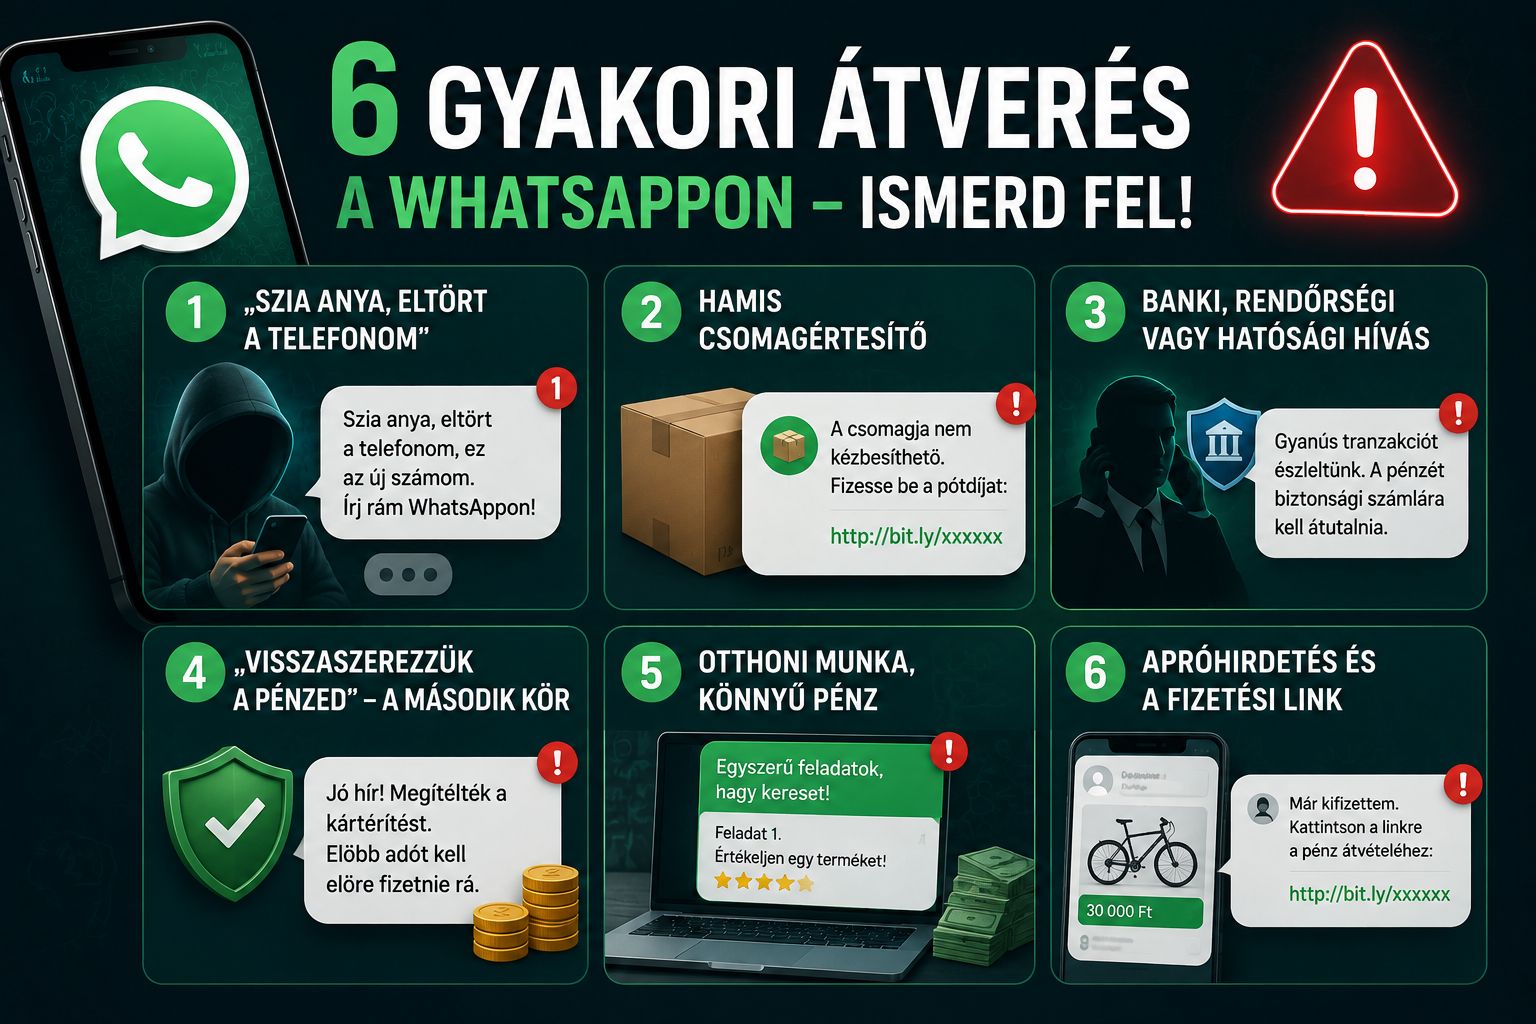
Új WhatsApp-funkció szűri az átveréseket – de addig is ezt a hat csalást ismerd fel

Új WhatsApp-funkció szűri az átveréseket – de addig is ezt a hat csalást ismerd fel

A Meta augusztus 12-én bemutatta a WhatsApp új funkcióját, amely figyelmeztet, ha egy ismeretlen szám gyanús, csalásra utaló üzenetet küld – méghozzá úgy, hogy közben egyetlen üzeneted sem hagyja el a telefonodat. A megoldás technikailag elegáns, csak épp egyelőre nem kapod meg: zárt tesztről van szó, és a Meta egyetlen országot sem nevezett meg. A jó hír, hogy amíg megérkezik, van néhány beállítás, ami már ma véd, és van néhány felismerhető minta, ami minden magyar átverésben ugyanaz. Ezeket vesszük végig.