Kifli.hu-adatszivárgás: a jelszavadat lecserélheted, a beszélgetéseidet nem
Mi történt, és mikor
A cég az ügyfeleknek küldött levélben így fogalmazott: „2026. október 5-én jogosulatlan hozzáférést és adatletöltést észleltünk belső ügyfélszolgálati rendszerünkben.” A Kifli szerint a hibát kijavították és az illegális hozzáférést megszüntették, az ügyfelek értesítése pedig október 11-én indult el.
Egy mondat a levélből külön figyelmet érdemel: „A vizsgálat később magyar ügyfelek adatainak lehetséges érintettségét is feltárta.” Két dolog van benne. Az egyik, hogy a magyar érintettség a cég saját megfogalmazása szerint is lehetőség, nem megállapított tény. A másik a „később” és az „is” szó: ezek arra utalnak, hogy a vizsgálat nem itt kezdődött.
Ez nem csak magyar ügy – és ez jó hír
A Kifli.hu a cseh Rohlik Group tulajdona. A csoport cseh szolgáltatása, a Rohlik.cz ugyanazon a napon, október 11-én jelentett be egy incidenst, amelyben a támadó a belső ügyfélszolgálati eszközbe jutott be, és letöltötte a tárolt adatok egy részét. A felsorolt adatkörök gyakorlatilag azonosak a magyarral – a kosárba tett és onnan kivett tételekkel, valamint a virtuális asszisztens ügyfelekről készített jegyzeteivel együtt.
Legyünk pontosak: egyetlen cseh forrás sem nevezi meg a Kifli.hu-t, és egyetlen magyar forrás sem a Rohlikot. Hivatalosan tehát nincs összekötve a két bejelentés. A dátumok, az adatkörök és a magyar levél „később … is” fordulata alapján viszont nagyon valószínű, hogy egy csoportszintű incidensről van szó, amelynek a magyar szolgáltatás az egyik érintettje.
Ez azért fontos, mert a cseh bejelentésben van két olyan információ, ami a magyar levélből hiányzik. Az egyik: a Rohlik a cseh adatvédelmi hatóságnak és a kiberbiztonsági hivatalnak is bejelentette az esetet. A másik ennél is lényegesebb, és a következő fejezet tárgya.
Pontosan mit közölt a cég
A magyar levél szerint ezek az adatkörök érintettek lehetnek:
Az ügyfélszolgálatnak küldött e-mailek 2026. július 8-tól.
A chatbeszélgetések és a telefonhívások átiratai 2026. április 21-től – mind a munkatársakkal, mind a virtuális asszisztenssel folytatottak.
A beszélgetésekbe feltöltött fájlok.
Név, e-mail-cím, telefonszám.
A beszélgetésekben említett szállítási címek és rendelési számok.
A kosárba nemrég betett vagy onnan kivett tételek, és a virtuális asszisztens beszélgetésekről készített jegyzetei.
A cseh bejelentés ugyanezeket sorolja, de megadja a felső határt is: a chatek április 1-jétől, a hívásátiratok április 28-tól, az e-mailek június 28-tól szeptember 22-ig terjedő időszakból származnak. A pontos ablakok tehát piaconként eltérnek – a magyar levél felső határt nem adott meg.
Amit a cég nem közölt: hány ügyfelet érint, a beszélgetések mekkora részéhez fértek hozzá, és hogyan jutott be a támadó. Annyit jelzett, hogy ha a vizsgálat újabb fontos részletet talál, további tájékoztatást küld.
Jelszó és kártyaadat: mit tudunk, és mit nem
Itt a legkönnyebb félreérteni a helyzetet, ezért szétszedjük három állításra.
Az adatbázisok nem sérültek. A cseh bejelentés ezt kifejezetten kimondja: nem történt behatolás sem a felhasználói jelszavakat, sem a fizetési adatokat tároló adatbázisokba. A magyar levél ezt nem állítja, de a felsorolásában sem szerepelnek – és mivel minden jel szerint ugyanarról az incidensről van szó, ez a magyar ügyfelekre is vonatkozik. Vagyis a fiókod jelszava és a mentett kártyaadatod nagy valószínűséggel nem ebből az incidensből kerül ki.
Amit viszont te magad írtál be, az más kérdés. Ha valaha beírtad a jelszavadat vagy egy kártyaadatot egy ügyfélszolgálati chatbe vagy levélbe – ami gyakoribb, mint gondolnánk –, akkor az a beszélgetés szövegével együtt érintett. Ez nem elméleti: a Rohlik szóvivője szerint azokat az ügyfeleket, akik a kommunikációban maguk adtak meg jelszót vagy bankkártyaadatot, a cég külön, közvetlenül értesítette. Vagyis ilyen esetek vannak; hogy mennyi, azt nem közölték.
Mire elég ez az adatkészlet? Belépni vele a fiókodba önmagában nem lehet, és a kártyádat sem terhelik meg vele. Arra viszont kiválóan alkalmas, hogy valaki meggyőzően a cég munkatársának adja ki magát – és arra is, hogy más szivárgásokból származó adatokkal összefűzzék. Az ilyen készleteket jellemzően továbbadják, és hónapokkal később is elővehetik – a mostani csend tehát nem jelenti azt, hogy vége.
Miért más ez, mint egy jelszószivárgás
Egy klasszikus adatszivárgásnál a teendő egyszerű: lecseréled a jelszót, bekapcsolod a kétlépcsős azonosítást, és nagyjából lezártad az ügyet. Itt nincs ilyen gomb. Ugyanaz a helyzet, amiről az útlevélmásolatok kiszivárgása kapcsán írtunk: vannak adatok, amelyeket nem lehet visszavonni.
A beszélgetés ilyen. Ha nyáron azt írtad az ügyfélszolgálatnak, hogy a szerdai szállítmányból hiányzott a tej, a futár csöngetett, de nem vártad meg, és legközelebb a hátsó kapuhoz kéred a csomagot, akkor ez a szöveg most kikerülhetett. A neveddel, a címeddel és a telefonszámoddal együtt. Nem tudod lecserélni, és nem tudod visszavonni.
Ettől lesz az ebből épített csalás más kategória. A szokásos adathalász levél azért bukik le, mert általános: nem tudja a nevedet, nem tudja, mit rendeltél, és rossz helyesírással kéri a kártyaadatot. Egy olyan levél viszont, amelyik hivatkozik a konkrét rendelési számodra és arra a problémára, amit tényleg bejelentettél, hitelesnek fog tűnni.
Így fog kinézni a csalás, ami ebből jön
A cég maga is figyelmeztetett rá, és meg is nevezte a legvalószínűbb forgatókönyvet: valaki a munkatársuknak adja ki magát, és visszatérítést ajánl. Ez azért hatásos, mert illeszkedik ahhoz, amiért eredetileg írtál: ha panaszod volt, egy kárpótlás teljesen hihető folytatás.
A gyakorlatban ezek a formák várhatók:
Visszatérítéses levél vagy SMS. „Jóváírtuk a hiányzó tétel árát, add meg a kártyaadataidat az utaláshoz.” Visszatérítéshez soha nem kell kártyaszám, lejárati dátum vagy CVC-kód.
Telefonhívás az ügyfélszolgálat nevében. A hívó ismeri a rendelési számodat és a panaszodat, ezért elhiszed neki. Ugyanaz a technika, amit a banki csalásoknál használnak: előbb a hitelesség megteremtése, aztán a kérés.
„Sikertelen kézbesítés” értesítő. A valódi címeddel és egy létező rendelési számmal. A link egy másolt fizetőoldalra visz.
Fiókellenőrzés. „Biztonsági okból erősítsd meg a belépésedet.” Ez jelszó- és kódhalászat egyszerre: előbb beíratják veled a jelszót egy hamis oldalon, majd elkérik az SMS-ben kapott kódot is.
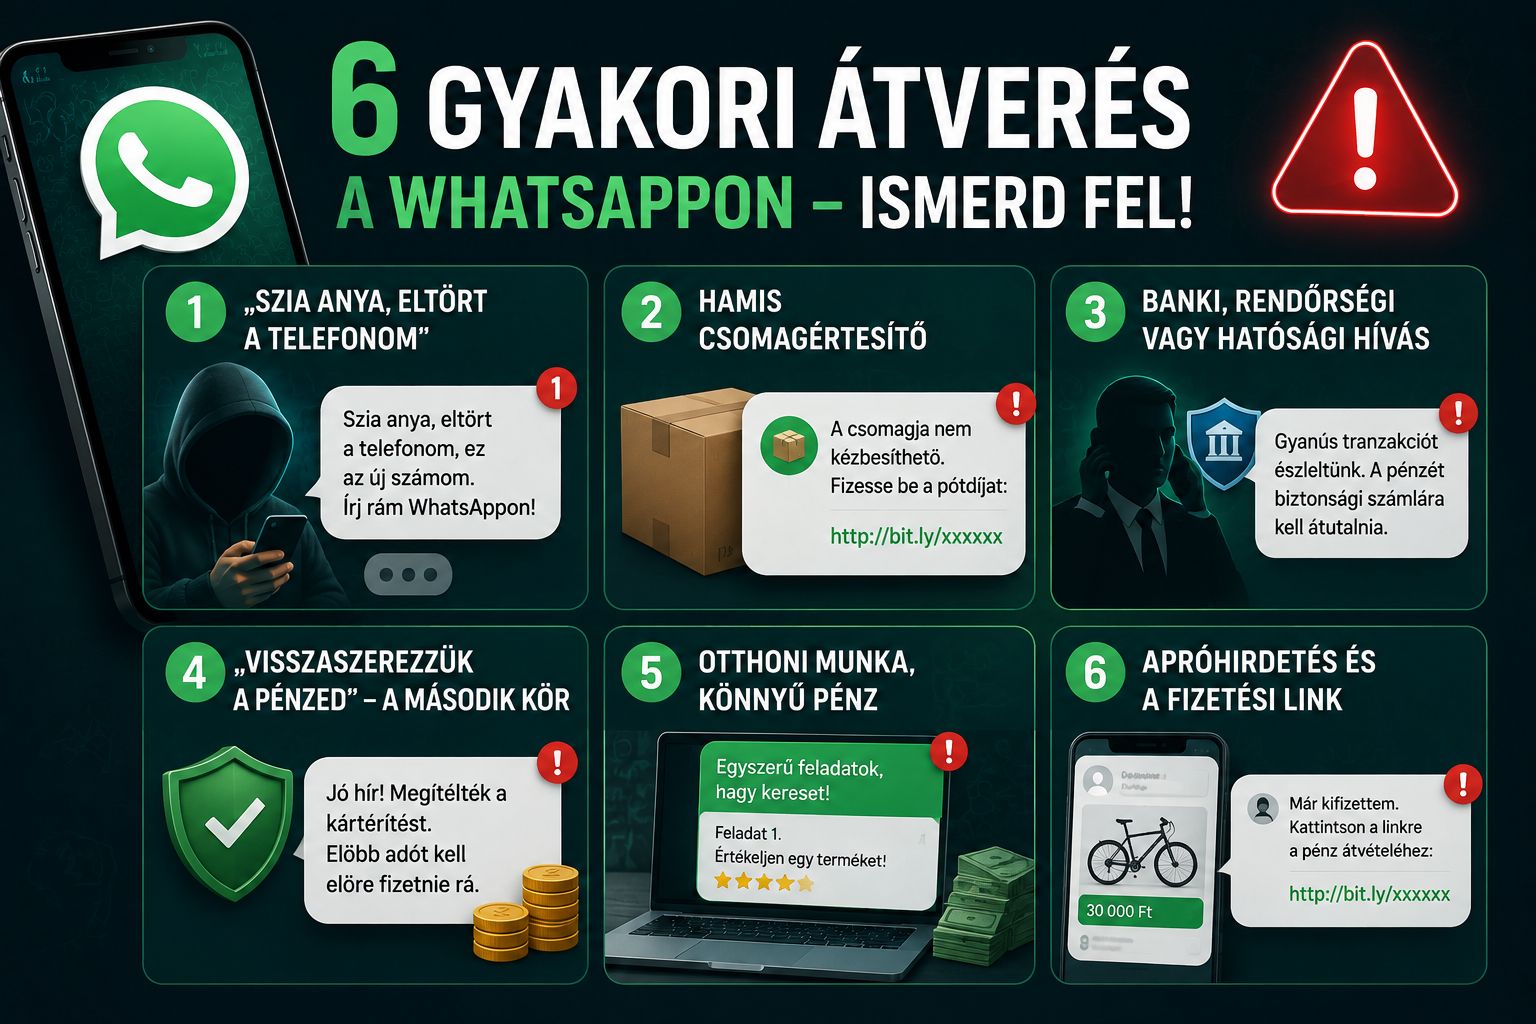
Ha ezeket a mintákat általánosságban is át akarod nézni, arról külön cikkben írtunk.
Mit tegyél most
Gondold végig, írtál-e jelszót vagy banki adatot az ügyfélszolgálatnak. Ha igen, cseréld le azt a jelszót – és mindenhol máshol is, ahol ugyanazt használtad. Banki adat esetén hívd a bankodat.
Kapcsold be a kétlépcsős azonosítást ott, ahol még nincs: először az e-mail-fiókodnál, mert azzal állítható vissza az összes többi. Egy hitelesítő alkalmazás – például a 2FAS vagy a Microsoft Authenticator – néhány perc alatt beállítható, és biztonságosabb az SMS-kódnál.
A megkereséseket ne a bennük lévő linken keresztül ellenőrizd. Erről szól a következő fejezet, és ez a legfontosabb szokás az egészben.
Ne csak a következő hetekben figyelj. Egy ilyen adatkészlet nem évül el: hónapokkal később is érkezhet rá épülő megkeresés.
Ha eddig fejben tartottad a jelszavaidat, és most derült ki, hogy ugyanazt használtad több helyen, akkor itt az alkalom: a jelszókezelők közül a Bitwarden és a KeePassXC ingyen is elég.
Hogyan ellenőrizd, hogy valódi-e egy megkeresés
Ez a rész nem csak a Kiflire igaz, és túl fog élni ezt az ügyet. Egy szabály van, ami minden esetben működik: a megkeresést mindig egy másik csatornán ellenőrizd, amit te választasz.
Levél vagy SMS érkezett? Ne a benne lévő hivatkozást nyisd meg. Írd be a böngésző címsorába a cég címét, vagy nyisd meg a saját alkalmazásukat, és nézd meg ott, van-e üzeneted. A hivatkozás látható szövege és a valódi célja két különböző dolog, és a böngésző sem mindig azt mutatja, ahova végül eljutsz.
Telefonon hívtak? Mondd, hogy visszahívod – és tedd le. Utána a cég hivatalos oldaláról kikeresett számot hívd, ne azt, amit a hívó mond vagy amit a kijelződ mutat. A hívószám hamisítható. A magyar szolgáltatóknak 2025 októbere óta szűrniük kell a külföldről érkező hívásokat, amelyek hamisított magyar vezetékes vagy zöldszámot mutatnak, és 2026 nyarától ugyanez vonatkozik a mobilszámokra is – a belföldről és internetes hívásból induló hamisítás viszont továbbra is működik.
Sürgetnek? Ez önmagában árulkodó. Egy valódi visszatérítés holnap is érvényes lesz. A sürgetés célja épp az, hogy ne legyen időd ellenőrizni.
Kódot kérnek? Az SMS-ben kapott egyszer használatos kódot senkinek nem adod meg. Semmilyen cégnek, semmilyen indokkal.
Azt mondják, ismerik a rendelésedet? Mostantól ez nem bizonyít semmit. Pont ez az, ami kikerülhetett.
Mit mond a jog, és mi az, amit még nem tudunk
Adatvédelmi incidens esetén a GDPR 33. cikke szerint az adatkezelőnek „indokolatlan késedelem nélkül, és ha lehetséges, legkésőbb 72 órával azután” kell bejelentenie az esetet a felügyeleti hatóságnak, hogy tudomására jutott. Kivétel is van: nem kell bejelenteni, ha az incidens valószínűsíthetően nem jár kockázattal az érintettek jogaira nézve. Ha a bejelentés 72 órán túl történik, a késedelem okát is meg kell adni – ezt a NAIH tájékoztatója is kiemeli. Az érintettek tájékoztatására a 34. cikk vonatkozik: ha az incidens valószínűsíthetően magas kockázattal jár, őket is értesíteni kell.
A cseh anyavállalat nyilvánosan közölte, hogy bejelentette az esetet az ottani adatvédelmi és kiberbiztonsági hatóságnak. Hogy a magyar szolgáltatás élt-e NAIH-bejelentéssel és mikor, arról nyilvánosan nem közöltek információt. Az ügyfelek értesítése 11-én, az észlelés után hat nappal indult.
A tanulság, ami minden webshopra igaz
Érdemes ezt az esetet nem Kifli-ügyként elkönyvelni. A tanulság általános: amit egy ügyfélszolgálati chatbe vagy levélbe beírsz, azt tárolják, és egy nap kikerülhet. A GDPR ugyan előírja, hogy a személyes adat csak a célhoz szükséges ideig őrizhető meg – a cseh bejelentésben szereplő záró dátumok épp arra utalnak, hogy van ilyen korlát –, de a „szükséges idő” simán jelenthet fél évet vagy többet.
Ebből két szokás következik. Az egyik: jelszót, kártyaszámot és a személyi igazolványod számát soha ne írd ügyfélszolgálati chatbe, akkor sem, ha a másik oldalon kérik – egy valódi ügyintézőnek nincs rá szüksége. A másik: ha dokumentumot kell feltöltened, takard ki rajta azt, ami az ügy intézéséhez nem kell.
Ez az év egyébként nem szűkölködött hasonló esetekben: szeptemberben két Revolut-incidensről is írtunk, a másodikban magyar ügyfelekkel. A konkrét forgatókönyvek eltérnek, a következmény viszont ugyanaz: olyan adat kerül ki, amivel később célzottan lehet megkeresni téged.
Gyakori kérdések
Honnan tudom, hogy érintett vagyok-e?
A Kifli e-mailben értesítette az érintetteket, az értesítés október 11-én indult. Ha az elmúlt hónapokban írtál vagy telefonáltál az ügyfélszolgálatuknak, érdemes abból kiindulni, hogy érintett lehetsz. A levél valódiságát a szokásos módon ellenőrizd: ne a benne lévő hivatkozáson keresztül.
Meg kell változtatnom a Kifli-jelszavamat?
A cseh bejelentés szerint a jelszóadatbázis nem sérült, tehát emiatt nem muszáj – de nem árt. Ha viszont valaha beírtad a jelszavadat egy ügyfélszolgálati beszélgetésbe, akkor feltétlenül cseréld le, és ott is, ahol ugyanazt használtad.
Mit tegyek, ha már kaptam gyanús üzenetet?
Ne kattints, ne válaszolj, ne hívd vissza a benne megadott számot. Ellenőrizd a cég hivatalos csatornáján, hogy valódi-e. Ha már megadtál kártyaadatot, hívd a bankodat és tiltasd le a kártyát; ha jelszót adtál meg, cseréld le azonnal, másik eszközről.
Követelhetek kártérítést?
A GDPR 82. cikke szerint kártérítés akkor jár, ha a kárt a rendelet megsértésének eredményeként szenvedte el valaki – vagyis önmagában az, hogy megtörtént egy betörés és kárt okozott, nem elég. Az adatkezelő mentesül, ha bizonyítja, hogy a kárt előidéző eseményért semmilyen módon nem terheli felelősség. Panasszal a NAIH-nál lehet élni. Mi nem vagyunk jogászok, és konkrét ügyben nem tudunk állást foglalni – ha kárt szenvedtél, ügyvédhez érdemes fordulni.
A hozzászóláshoz kérjük, jelentkezz be.