Black Friday 2026: a hét átverés, amire idén a legtöbb magyar vevő rámehet
Miért pont most indul be a csaláshullám
A Black Friday nem egyetlen nap, hanem egy több hetes időszak, amelyben a magyar vásárlók megszokottnál sokkal nagyobb része kattint ismeretlen hirdetésre, nyit meg csomagértesítőt, és ad meg kártyaadatot egy olyan oldalon, amelyet életében először lát. A csalók pontosan ezt használják ki: nem új trükköket vezetnek be, hanem a megszokott módszereket futtatják olyan időszakban, amikor a gyanakvás a legalacsonyabb.
Hogy ez nem feltételezés, azt a hatóságok saját kommunikációja is jelzi. A Gazdasági Versenyhivatal 2026. október 30-án külön sajtóközleményt adott ki, amelynek már a címe is a dátumra utal: „Négy hét múlva Black Friday – a GVH idén is praktikus tanácsokkal segíti a fogyasztókat”. A közlemény szerint a hivatal „az idei Black Friday időszakban is kiemelten figyeli a webshopok árfeltüntetési gyakorlatait és amennyiben jogsértések gyanúját észleli megteszi a szükséges intézkedéseket”.
Ugyanezen a napon jelent meg a KiberPajzs oldalán egy írás arról, hogyan verik át a vásárlókat a webáruházak – a címe egy mára ismerős mondat: „Már csak 2 darab maradt”. A csomagküldők oldalán pedig a FOXPOST adathalászatról szóló, 2024 májusában frissített lapja azzal számol, hogy „a közelgő csúcsszezon idején várhatóan tovább fog nőni a visszaélési kísérletek száma”.
A KiberPajzs a Magyar Nemzeti Bank oldala, de nem egyetlen intézmény programja: a „résztvevő intézmények” között ott van a rendőrség, a Nemzeti Kiberbiztonsági Intézet, az NMHH és a Bankszövetség is. A most említett írás egyébként átvétel: az oldal maga jelzi, hogy az eredeti hír az Economx portálon jelent meg.
Ebben a cikkben hét olyan átverést veszünk végig, amely magyar vásárlókat céloz:
a hamis webáruház, amely felveszi a rendelést, de nem küld semmit;
a csomagküldő nevében érkező adathalász üzenet;
a hamis akció, amelyben a megemelt „eredeti ár” adja a kedvezményt;
a mesterséges sürgetés, a visszaszámlálókkal és az „utolsó darabokkal”;
a kártyaadat-halászat egy fizetési oldalnak látszó űrlapon;
a hamis bolti alkalmazás az áruházakban;
a nyereményértesítés és a felugró ablak.
Mindegyiknél azzal kezdjük, hogy min lehet felismerni, és azzal zárjuk, hogy mit tegyél, ha már megtörtént. A tanácsok nagy része nem tőlünk származik: a GVH, a jegybank, a rendőrség és a csomagküldők saját figyelmeztetéseiből van, és mindenhol megírjuk, melyik honnan.
Nem a technika, hanem az időzítés a fegyver
Érdemes előre tisztázni, mi ebben az időszakban a valódi kockázat. Nem az, hogy a csalók új, kivédhetetlen technológiát találtak ki. Az, hogy november végén egy „nem sikerült kiszállítani a csomagot” kezdetű üzenet igaznak tűnik, mert tényleg vársz két csomagot; hogy egy 70 százalékos leárazás hihető, mert tényleg ilyen hirdetések között böngészel; és hogy a sürgetés nem gyanús, mert az akciós időszak amúgy is sürget.
Ebből következik a cikk egyetlen igazán fontos tanácsa, amit érdemes már itt elolvasni: ebben a hónapban minden olyan üzenetre, amely sürget, fizetést kér vagy jóváhagyást kér, alkalmazd azt a szabályt, hogy nem az üzenetből indulsz el. Nem a linkre kattintasz, hanem megnyitod a szolgáltató appját vagy beírod a webcímet kézzel. Ez egyetlen szokás, és a cikkben szereplő átverések túlnyomó részét önmagában kiszűri.
A hamis webshop: három jel, ami 30 másodperc alatt lebuktatja
A legnagyobb kárt nem a kifinomult támadások okozzák, hanem a hétköznapi hamis webáruház: felveszi a rendelést, elkéri a pénzt, és nem küld semmit. Vagy küld, csak nem azt, és nem is olyan minőségben. A hamis webáruház mellett a csalogató kedvezmény is a szezon klasszikusa. A GVH idei közleménye erről így fogalmaz: „sok esetben jelentős, »akár 80-90 %-os« kedvezményeket is hirdetnek, melyek csak néhány, vagy sokszor nem is elérhető termékekre vonatkoznak” – vagyis a hirdetésben szereplő ár sok esetben nem a megvásárolható termékre vonatkozik.
Van három ellenőrzés, amely együtt fél percet vesz igénybe, és a hamis boltok nagy részét kiszűri.
1. Nézd meg a céget, ne a boltot
Minden magyar webáruháznak közölnie kell, ki üzemelteti. Keresd meg az Impresszum vagy Kapcsolat oldalt, és nézd meg, van-e ott cégnév, székhely és adószám. Ha csak egy űrlap és egy Gmail-cím van, az önmagában elég ok a továbblépésre.
Ha van cégnév, egy keresés megmutatja, hogy létezik-e a cég, és mióta. Egy néhány hetes, ismeretlen cég egy 80 százalékos akcióval nem jó kombináció.
2. Keresd meg a hatósági listán
Erről kevesen tudnak, és ez a cikk legértékesebb egyetlen linkje. Létezik egy nyilvános, hatósági lista a súlyosan jogsértő webáruházakról. Az adatbázist a hatóság saját leírása szerint a fogyasztóvédelemért felelős minisztérium „kilenc éve hívta életre”, és „2025. január 1.-jétől az NKFH működteti” – vagyis a Nemzeti Kereskedelmi és Fogyasztóvédelmi Hatóság. A lista a hatóság megfogalmazásában „azon, súlyos jogsértést elkövető webáruházakat tartalmazza, amelyek jogsértő magatartását a fogyasztóvédelmi hatóság, a Gazdasági Versenyhivatal, vagy a bíróság állapította meg”.
Egy dolgot érdemes előre tudni róla: cégnévre keresni nem lehet benne. A lista szűrőkkel szűkíthető – az értékesítési felület, az eljáró hatóság (fogyasztóvédelmi hatóság, GVH vagy bíróság), a bírság és az utólagos teljesítés szerint –, a céget pedig a találati listában kell megkeresni. A tételeknél az eljárás adatlapja és a határozat is megnézhető, sőt letölthető. A hatóság szerint a lista „két évig mutatja azokat a vállalkozásokat, amelyek ellen végleges, elmarasztaló határozat született”; ha egy cég utólag pótolta a hiányosságokat, azt zöld jelzés mutatja, de a bejegyzés a két év alatt akkor is látható marad. A GVH idei Black Friday-közleménye maga is erre az adatbázisra hívja fel a figyelmet.
Az adatbázis vezetése nem önkéntes vállalás: a hatóság szerint „a fogyasztóvédelemről szóló 1997. évi CLV. törvény 2017. január 1-jétől előírja”, hogy az internetes kereskedelem területén ilyen nyilvános listát kell közzétenni.
3. Olvasd el a legrosszabb értékelést, ne a legjobbat
A GVH idei közleménye erre is kitér, és a megfogalmazása pontosan az, amit egy vásárlónak tudnia kell: „ha egy termék vagy webáruház értékelései között kizárólag 5 csillagos (vagy ezzel megegyező) értékeléseket látunk, könnyen lehet, hogy valamilyen formában befolyásolt véleményeket olvasunk”.
A gyakorlati fordítás: a hibátlan értékelés gyanúsabb, mint a 4,3-as átlag. Egy valódi boltnál mindig van néhány elégedetlen vásárló, és éppen az ő leírásukból derül ki a hasznos információ – hogy mennyi idő alatt érkezett a csomag, és mi történt, amikor valaki visszaküldte volna.
A rendőrség ugyanezt a logikát ajánlja. A Csongrád-Csanád Megyei Rendőr-főkapitányság 2025. november 28-án közzétett, Black Fridayre szánt bűnmegelőzési tanácsai szerint „mindig ellenőrizzük az áruházak, az eladók és a termékek értékeléseit”, és „kételyeket ébreszthet, ha egy ajánlat túl szép ahhoz, hogy igaz legyen”.
És amit sokan kihagynak: a végösszeg
A GVH külön kéri, hogy „nézzünk utána, hogy a leárazott termék ára valóban kedvezményes-e, beleszámítva az esetleges extra költségeket is, mint a kiszállítási díj”. Ez a magyar gyakorlatban nagyon is időszerű: a termék lehet valóban olcsóbb, aztán a szállítási díj, a csomagolási díj és az utánvét kezelési költsége visszaveszi a kedvezményt. A kosár végösszegét érdemes összehasonlítani, nem a terméklapon látott árat.
„Nem sikerült kiszállítani a csomagot” – a futáros SMS anatómiája
Ez a legtermékenyebb átverés ebben az időszakban, és azért működik, mert novemberben tényleg vársz csomagot. Az üzenet jellemzően SMS-ben vagy chatben érkezik, egy csomagküldő nevében, és valamilyen apró akadályra hivatkozik: nem sikerült a kiszállítás, pontatlan a cím, hiányzik egy néhány száz forintos díj. A link egy olyan oldalra visz, amely a csomagküldő oldalának másolata, és ott kell megadni a kártyaadatokat.
A csomagküldők maguk is figyelmeztetnek erre. A FOXPOST adathalászatról szóló lapja – legutóbb 2024. május 14-én frissítve – így fogalmaz: „szeretnénk felhívni a figyelmedet, hogy az elmúlt hónapok valótlan tartalmú, a FOXPOST nevében küldött adathalász/csaló e-mailek és üzenetek után most már telefonon is próbálkoznak a csalók felhasználóink banki adatait megszerezni”.
A két mondat, ami eldönti a kérdést
A FOXPOST két olyan szabályt is kiír, amelyet érdemes megjegyezni, mert önmagukban eldöntik, hogy valódi-e az üzenet:
„Továbbra is hangsúlyozzuk, hogy a FOXPOST csak foxpost.hu URL címről kommunikál ügyfeleivel. A foxpost.pro vagy bármilyen egyéb kiterjesztésű domain név NEM általunk üzemeltetett.”
„Felhívjuk figyelmed, hogy a FOXPOST soha nem kér banki belépési adatokat sem telefonon, sem más formában.”
Telefonos próbálkozás esetén a cég tanácsa egyetlen mondat: „amennyiben ilyen jellegű hívást kapsz, szakítsd meg a hívást”. A cég azt is közli, hogy a visszaélésekről tájékoztatták a hatóságot, és feljelentést tettek.
Nem csak a FOXPOST nevével élnek vissza. A Nemzeti Kiberbiztonsági Intézet – a Nemzetbiztonsági Szakszolgálat szervezete – 2026. március 3-án külön tájékoztatást adott ki a GLS nevével visszaélő adathalász támadásokról, tíz nappal később pedig a NEAK-ot megszemélyesítő adathalász SMS-ekről. A minta mindig ugyanaz: egy ismert, megbízható név, egy apró akadály, és egy link.
Egy átszervezés, ami most külön zavaró
Idén egy átszervezés tovább nehezíti a felismerést. A Packeta és a FOXPOST összeolvadási folyamaton megy keresztül: a Packeta saját közlése szerint a Packeta alkalmazás helyét a FOXPOST alkalmazás veszi át, a korábbi Packeta Z-BOX automaták pedig „immár FOXPOST Z-BOX-ként működnek tovább”.
Ez a gyakorlatban azt jelenti, hogy a következő hónapokban a vásárlók mindkét márkanévvel találkozhatnak jogos üzenetekben – és a csalók is mindkettőt használhatják. Ha nem vagy biztos benne, melyik a mostani név, az a helyzet, amire a csalás épít. A megoldás ugyanaz, mint mindenhol: ne az üzenetből indulj el, hanem nyisd meg a csomagküldő appját, és keresd meg ott a küldeményt.
A nálunk is megtalálható adatlapok: FOXPOST, Magyar Posta applikáció és – amíg elérhető – a Packeta. Ezeket érdemes az áruházból telepíteni, és az üzenetekben kapott linkeket inkább meg sem nyitni.
Mire figyelj az üzenetben
Fizetési kérés apró összegre. Néhány száz forintos „vámdíj” vagy „újraküldési díj” a leggyakoribb csali, mert az összeg nem tűnik kockázatosnak. A valódi cél nem az összeg, hanem a kártyaadat.
A webcím. A megjelenített szöveg bármi lehet; a tényleges cím számít. Mobilon hosszan nyomva, számítógépen a link fölé állva megjelenik. Ha nem pontosan a szolgáltató doménje, hagyd ott.
Nincs csomagszám, vagy nem a tiéd. A valódi értesítés azonosítható küldeményre hivatkozik, amelyet az appban is megtalálsz.
Sürgetés fizetési kéréssel. A csomagküldők valóban küldenek határidős értesítést – átvételi időről, visszaküldésről –, ezekben viszont nincs fizetési link. A gyanús kombináció az, amikor a határidő és a fizetési kérés együtt érkezik.
Ha ez a minta ismerősen hangzik, nem véletlen: ugyanaz a logika, amiről a hamis letöltőoldalakról és a WhatsApp-csalásokról szóló cikkünkben is írtunk.
Hamis akciók: amikor a 40 százalékos leárazás soha nem létezett
Ez a fejezet nem bűncselekményről szól, hanem arról, ami a legtöbb pénzt viszi el a magyar vásárlóktól a Black Friday idején: a kedvezmény, amely nem kedvezmény. Nincs rá szükség semmiféle kártevőre vagy adathalászatra – elég egy magasabban feltüntetett „eredeti ár”.
A GVH idei közleménye ezt teszi a középpontba, és a hivatal ki is mondja, hogy figyeli a gyakorlatot: „a Gazdasági Versenyhivatal hangsúlyozza, hogy az idei Black Friday időszakban is kiemelten figyeli a webshopok árfeltüntetési gyakorlatait és amennyiben jogsértések gyanúját észleli megteszi a szükséges intézkedéseket”. A közlemény azt is leszögezi, hogy „a kereskedői gyakorlatokkal kapcsolatban továbbra is bárki élhet jelzéssel a versenyhivatal felé”.
A kérdés, amit a százalék helyett fel kell tenni
A jegybank KiberPajzs oldala egy nagyon konkrét ellenőrzést javasol: „akciónál ne csak a százalékos kedvezményt figyeljük, hanem azt is, hogy mennyi volt a termék megelőző 30 napban alkalmazott legalacsonyabb ára”.
Ez a szemlélet az, ami a hamis akciókat láthatóvá teszi. Egy termék, amelyet hónapokig 100 ezer forintért árultak, majd november elején 160 ezerre emeltek, és a Black Fridayn 120 ezerért hirdetnek „25 százalék kedvezménnyel”, nem lett olcsóbb. Drágább lett.
A gyakorlatban két eszköz segít:
Árfigyelő oldalak és böngészőbővítmények, amelyek megmutatják a termék árának korábbi alakulását ugyanabban a boltban. Ezek nem tökéletesek, de az ilyen áremelés-leárazás mintát jól mutatják.
A saját előzményeid. Ha van olyan termék, amelyet hónapok óta figyelsz, írd fel az árát most, november elején. Három hét múlva ez lesz a legmegbízhatóbb összehasonlítási alapod.
A másik fele: a mesterséges sürgetés
A KiberPajzs cikkének címe – „Már csak 2 darab maradt” – pontosan arra a technikára utal, amely a hamis akciók párja. A visszaszámláló, a „csak ma”, az „utolsó darabok” és a „most 14 ember nézi ezt a terméket” felirat célja nem az informálás, hanem az, hogy ne maradjon idő összehasonlítani.
Ilyenkor egyetlen jó reakció van: ha egy ajánlat azt kéri, hogy most dönts, akkor érdemes nem most dönteni. A valódi akciók nem tűnnek el három perc alatt, és ha mégis, az a bolt nem érdemli meg a kártyaadataidat.
És amit a GVH a végösszegről ír
Érdemes még egyszer kiemelni a hivatal tanácsát, mert ez a leggyakoribb rejtett költség: „ismerjük meg a kedvezmény biztosításának pontos feltételeit”. Egy kedvezmény szólhat csak bizonyos fizetési módra, csak regisztrált vásárlóra, csak egy minimális kosárérték felett, vagy olyan termékre, amely a kosárba tételkor már nincs raktáron. A kosár végösszege az egyetlen szám, ami valóban összehasonlítható.
Kártyaadat-halászat: miért nem véd a kétlépcsős jóváhagyás önmagában
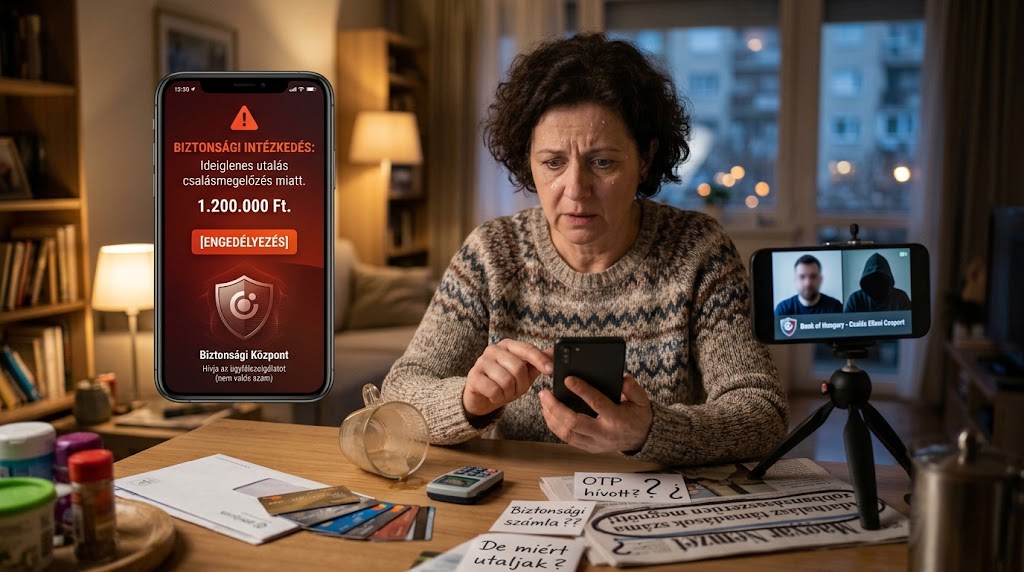
Sok vásárló abban a hitben van, hogy amíg a fizetéshez a bank jóváhagyást kér a telefonján, addig nem lehet baj: a kártyaadat önmagában nem elég. Az első fele igaz, a következtetés nem. A kétlépcsős jóváhagyás ugyanis nem azt dönti el, hogy jogos-e a fizetés, hanem azt, hogy te hagytad-e jóvá.
Ezt a mechanizmust a Magyar Nemzeti Bank írja le a legvilágosabban a hamis tranzakciók jóváhagyásáról szóló, legutóbb 2023. július 20-án frissített tájékoztatójában. A jegybank szerint „a bankok az online belépéshez és a tranzakciók jóváhagyásához kétlépcsős hitelesítést követelnek meg, az ügyfélnek a jelszón kívül egy másik módon is azonosítani kell magát”. És itt jön a lényeg:
„Ezek a jóváhagyási kérelmek megjelenhetnek az ügyfél telefonján akkor is, ha nem személyesen maga az ügyfél, hanem a bankszámlája felett rendelkező más személy kezdeményezte a belépést vagy a tranzakciót.”
Illetve: „ha egy csaló próbál belépni vagy hamis tranzakciót indítani, az ügyfélnek ugyanúgy meg kell adnia a másodlagos hitelesítési adatokat ahhoz, hogy a belépés vagy a tranzakció sikeres legyen”.
Magyarul: a csaló nem a kétlépcsős hitelesítést töri meg. Téged kér meg rá, hogy töröd meg helyette. Ezért van az, hogy egy sikeresen jóváhagyott fizetés technikailag teljesen rendben lévőnek látszik – a bank oldalán minden lépés megtörtént –, miközben a pénz a csalóhoz ment. Ez a következtetés már a mi megfogalmazásunk, nem a jegybank szövege, de a fenti két mondatból közvetlenül adódik.
A szabály, amit a jegybank ebből levezet
Az MNB tájékoztatója két konkrét lépést kér. Az első: mindig ellenőrizd, hogy a jóváhagyásra váró belépést vagy tranzakciót valóban te vagy az általad megbízott személy kezdeményezte-e, és ismeretlen kérést soha ne hagyj jóvá. A második, és ez az, amit a legtöbben kihagynak: „a kapott jóváhagyó SMS-ben ellenőrizze a jóváhagyásra váró műveletet, az összeget és a címzettet”.
Ez az a tíz másodperc, amely a legtöbb kárt megelőzi. A jóváhagyó üzenet nem egy formalitás, hanem az utolsó pont, ahol látod, mennyit és kinek fizetsz. Ha ott egy ismeretlen kedvezményezett vagy egy másik összeg szerepel, mint amit a boltban láttál, ott kell megállni.
Amit a bankod soha nem fog kérni
A bankok ezt maguk is kiírják. Az OTP Bank adathalászatról szóló oldala szerint „soha senkinek ne adja ki jelszavait, belépési vagy kártya adatait! A bankja nem fogja kérni öntől ezeket az információkat”, és „figyelmesen olvassa el a banki SMS és push üzeneteket, az azokban megküldött kódokat senkinek ne adja ki”. A bank magánszemélyeknek szóló nyitóoldala ennél is konkrétabb: „az OTP Bank sosem hívja fel, hogy telepítsen ismeretlen alkalmazást a telefonjára vagy számítógépére, és nem kéri el a belépési vagy jóváhagyási kódokat”.
Az a kérés, hogy telepíts valamilyen programot a telefonodra vagy a gépedre, külön vörös jelzés – erről részletesen írtunk a távsegítő programokkal való visszaélésről szóló cikkünkben. Arról pedig, hogyan veszik rá a magyar ügyfeleket, hogy maguk utalják el a pénzüket, külön anyagunk van: banki csalások 2026.
A bankod saját alkalmazását mindig az áruházból telepítsd, ne egy üzenetben kapott linkről. A nagy magyar bankok appjainak adatlapja nálunk is megvan: OTP MobilBank, K&H mobilbank, Erste MobilBank, MBH Bank App, my Raiffeisen és Revolut.
Hamis alkalmazások és „nyeremény”-értesítések
A vásárlási szezon két további, egyszerűbb csalást is felerősít. Egyik sem igényel különös felkészültséget a támadó oldalán, és mindkettő a telefonon történik.
A hamis bolti alkalmazás
Az ismert kereskedői láncok és webáruházak nevével visszaélő alkalmazások rendszeresen felbukkannak az alkalmazásáruházakban, jellemzően egy akciós időszak előtt. A felismerésük nem bonyolult, csak figyelmet kér:
A fejlesztő neve. Az adatlapon mindig látszik, ki adta ki az alkalmazást. Ha az áruház nevével nem egyező, ismeretlen fejlesztő szerepel ott, az nem a bolt saját appja.
A letöltések száma és az értékelések életkora. Egy nagy lánc appjánál százezres vagy milliós nagyságrend a normális. Néhány ezer letöltés és kizárólag friss, ötcsillagos értékelés rossz jel.
A kért engedélyek. Egy bolti akciós app nem igényel SMS-hozzáférést vagy kisegítő lehetőségeket.
A legbiztosabb út, hogy a bolt saját honlapjáról nyitod meg az áruházi linket, nem keresésből választasz. A nagy magyar bevásárlóappok adatlapjait nálunk is összegyűjtöttük – például Tesco Clubcard, Lidl Plus, MySPAR, ALDI Magyarország és PENNY Magyarország –, és külön cikkben is végigvettük őket: legjobb bevásárló- és hűségalkalmazások.
A nyereményértesítés és a felugró ablak
A másik visszatérő minta a váratlan nyeremény. A rendőrség Black Friday-ra kiadott tanácsai is külön említik: „a hihetetlenül jónak tűnő ajánlatok és a nem várt nyereményekről szóló felugró ablakok, üzenetek gyanakvásra adhatnak okot”.
A működése mindig ugyanaz: nyertél valamit, csak a „szállítási díjat” kell kifizetni – és ehhez kártyaadat kell. Néha nem is egyszeri fizetés lesz belőle, hanem egy észrevétlenül aláírt előfizetés, amely havonta terhel. Érdemes tudni: olyan sorsoláson nem lehet nyerni, amelyen nem vettél részt.
A harmadik, amiről külön cikkünk van
A szezonban megszaporodnak a hamis bejelentkező ablakok is: a böngészőben megnyíló, valódinak látszó Google- vagy Facebook-bejelentkezés, amely nem is ablak, csak egy kép róla. Erről részletesen írtunk a hamis ChatGPT- és Gemini-oldalakról szóló cikkben – a technika ugyanaz, csak a márkanév változik.
Amit a vásárlás előtt beállítasz – 5 perc
Ez a fejezet a cikk legjobban megtérülő része. Öt beállítás, amelyet egyszer kell elvégezni, és utána az egész szezonban dolgozik helyetted. Három közülük a rendőrség és a bankok saját ajánlásából származik, kettő a mi tanácsunk.
1. Napi limit a kártyán
A Csongrád-Csanád Megyei Rendőr-főkapitányság Black Friday-tanácsai szerint „javasolt a bankkártyára vonatkozóan napi limitet beállítani és alkalmazzuk a kétlépcsős hitelesítést”. Az OTP Bank a limitet ugyanígy kéri, és hozzáteszi, hogy ne csak legyen limit, hanem legyen alacsony: „kártyájához állítson be napi limiteket, tartsa azokat alacsonyan”, illetve „állítson be bankszámlájához átutalási limitet, amelyet tartson alacsonyan”.
Ez a legegyszerűbb veszteségkorlátozás: ha mégis kiszivárog a kártyaadatod, a kár felső határa az, amit te állítottál be. A limit a mobilbankban pár kattintás, és vásárlás előtt bármikor feljebb vihető.
2. Virtuális kártya a webes vásárlásokhoz
A rendőrség tanácsa itt szokatlanul konkrét: „rendkívül hasznos a virtuális kártya! Ez egy olyan speciális eszköz, ami kifejezetten az online világban használható, és akkora összeggel lehet feltölteni, amennyire éppen szükség van”.
A logika az, hogy az ismeretlen boltban nem a fő kártyád adatait adod meg. Ha a bolt adatbázisát később ellopják – ami a legnagyobb, valódi boltoknál is megtörtént már –, akkor egy olyan kártya adatai szivárognak ki, amelyen nincs pénz. Hogy a saját bankodnál van-e ilyen lehetőség és milyen néven, azt a bankod oldalán vagy az appjában érdemes megnézni.
3. Kétlépcsős jóváhagyás – és az appos változat
A rendőrség a kétlépcsős hitelesítés használatát is javasolja, az MNB pedig ugyanezt: „használjon kétfaktoros azonosítást!”. Az OTP Bank azt is megírja, melyik formát tartja jobbnak: „használja az OTP MobilBankot az internetbanki belépéshez azonosításra (push értesítéssel vagy QR-kóddal), SMS helyett”.
Ennek jó oka van: az SMS-ben kapott kód átmásolható egy hamis oldalra, a bank saját appjában megjelenő jóváhagyás viszont megmutatja, mit hagysz jóvá. Hitelesítő alkalmazásokat a webes fiókjaidhoz is érdemes használni – nálunk megtalálod a Google Hitelesítő, a Microsoft Authenticator és a 2FAS adatlapját.
4. Külön, erős jelszó minden webáruháznak
A szezonban több új boltban regisztrálsz, mint az év többi részében összesen. Ha mindenhol ugyanazt a jelszót használod, egyetlen bolt adatszivárgása az összes fiókodat érinti – és az ilyen szivárgások rendszeresek, erről szól például a Kifli.hu-adatszivárgásról és a Revolut-adatszivárgásokról szóló cikkünk.
Erre való a jelszókezelő: egyszer állítod be, utána minden boltnak más jelszót generál. Ingyenes, használható megoldások a Bitwarden, a KeePassXC és a Proton Pass; a részletes összehasonlítás a jelszókezelős cikkünkben van. Ahol már lehet, ott érdemes passkey-t használni.
5. Külön e-mail-cím az akciós regisztrációkhoz
Ez nem biztonsági, hanem józansági tanács, de a szezon után sokat ér: ha az új boltokhoz álnevet vagy külön címet használsz, decemberben nem a fő postaládád lesz tele hírlevéllel, és azt is látod majd, melyik bolt adta tovább a címedet. Ennek a módjáról külön cikkünk van: e-mail álnevek.
Végül a hálózat
A rendőrség tanácsai ezzel zárnak: „ne kattintsunk ismeretlen linkekre! Kizárólag hiteles weboldalról vásároljunk és a tranzakciót csakis biztonságos hálózatról indítsuk! Óvatosan a nyílt internettel!” Vagyis a bevásárlóközpont ingyenes wifije nem az a hely, ahol kártyaadatot adsz meg. Ha mégis muszáj, a mobilhálózat biztonságosabb választás, mint egy nyílt wifi.
Már fizettem – mit tegyek az első órában
Ha már megadtad a kártyaadatokat egy hamis oldalon, vagy jóváhagytál egy fizetést, amit nem te kezdeményeztél, akkor a következő óra számít a legtöbbet. A sorrend a jegybank és a bankok saját ajánlásából áll össze.
1. Hívd a bankod – azonnal, ne e-mailben
Az MNB Teendők adathalász csalás esetén című tájékoztatója szerint „azonnal vegye fel a kapcsolatot bankjával, szolgáltatójával, és jelezze a csalás gyanúját”. Az OTP Bank saját oldala is ezt kéri: „a lehető leghamarabb jelezze az esetet az OTP Banknak”, és megadja a nap 24 órájában hívható számát is: +36 1 366 6800. Az MBH Bank a Telebank 06 80 350 350 számát teszi közzé, és azt is jelzi, hogy a bankszünnapok alatt is biztosítják a kártyatiltás lehetőségét.
Ha nem tudod fejből a bankod számát, ott van a kártyád hátulján és a mobilbank alkalmazásban is. Fontos: ne az üzenetben kapott számot hívd, és ne azt, amit a hamis oldalon találsz.
2. Tiltsd le a kártyát
Az MNB tanácsa: „mérlegelje bankkártyájának felfüggesztését vagy letiltását”. Ez ma a legtöbb banknál az appból pár kattintás – az OTP például azt írja, hogy „tiltsa le a bankkártyát az OTP internet- vagy mobilbankban, a Kártyáim menüpontban”, vagy telefonon a +36 1 366 6666 számon, ahol a kártyaszámra és a telekódra lesz szükség.
A felfüggesztés jellemzően visszafordítható, a letiltás nem – de ebben a helyzetben a gyorsaság többet ér, mint hogy ne kelljen új kártyát kérni.
3. Tegyél feljelentést
Az MNB tájékoztatója itt határozott: „haladéktalanul tegyen feljelentést személyesen a lakhely szerint illetékes rendőrkapitányságon”, és akkor is, „ha csak fennáll a csalás gyanúja”. Az OTP Bank szintén javasolja a rendőrségi feljelentést, a FOXPOST pedig a saját lapján így fogalmaz: „amennyiben anyagi kár érne, fordulj mielőbb számlavezető bankodhoz és a rendőrséghez”.
A police.hu azonnali intézkedést igénylő esetben a legközelebbi rendőrkapitányság felkeresését vagy a 112 hívását kéri, és közzéteszi a Telefontanú bejelentő vonal számát is: +36 80 555 111. A jegybank KiberPajzs oldalán külön bejelentő felület is van.
Egy gyakorlati részlet, amely a saját tanácsunk: a feljelentésről kérj írásos igazolást, mert a bankkal való későbbi egyeztetéshez ez a legjobb bizonyíték arra, hogy időben léptél.
4. Jelentsd a csaló oldalt vagy üzenetet is
A Nemzeti Kiberbiztonsági Intézet fogadja az ilyen bejelentéseket; az MNB tájékoztatója az intézet elérhetőségeit is közli: +36 1 336 4833, +36 30 344 0704, illetve a CSIRT@nki.gov.hu e-mail-cím. Ha a csalás egy webáruház kereskedői gyakorlatáról szól – például hamis akcióról –, arra a GVH-nak lehet jelzést tenni: a hivatal idei közleménye szerint „a kereskedői gyakorlatokkal kapcsolatban továbbra is bárki élhet jelzéssel a versenyhivatal felé”.
5. Nézd át, mi mást adtál meg
Ha a hamis oldalon nem csak kártyaadatot, hanem jelszót is megadtál, cseréld le azt a jelszót – és minden olyan helyen, ahol ugyanazt használtad. Ha személyi igazolvány- vagy útlevélképet is feltöltöttél valahova, arról külön cikkünk szól: kiszivárgott az útleveled másolata.
Ha pedig a csalás során bármilyen programot telepítettél a gépre, ott már nem a kártya a fő kérdés. Kezdd a vírusgyanúról szóló útmutatónkkal, és futtass egy ellenőrzést például a Malwarebytes programmal.
Egy dolog, amit érdemes előre tudni a felelősségről
Sokan abban bíznak, hogy a bank minden esetben visszatéríti a pénzt. Ez nem automatikus. Az OTP Bank saját tájékoztatása szerint visszaélés esetén a bank „megvizsgáljuk a kárfelelősség kérdését” – a bank saját szóhasználatával –, és „a kártérítési felelősség intézményünket nem terheli, ha a vizsgálat eredményeképpen az állapítható meg, hogy az ügyfél súlyosan gondatlan magatartásával hozzájárult a kár bekövetkezéséhez”; a súlyos gondatlanság kérdésében „végső döntést a bíróság hozhat”.
Ez nem azt jelenti, hogy ne jelentsd be – ellenkezőleg. Azt jelenti, hogy a bejelentés gyorsasága, a feljelentés és a dokumentáció önmagában is számít, és hogy a megelőzésbe fektetett öt perc többet ér, mint az utólagos reménykedés.
Gyakran ismételt kérdések
Hogyan tudom ellenőrizni, hogy egy webáruház volt-e már elmarasztalva?
A Nemzeti Kereskedelmi és Fogyasztóvédelmi Hatóság nyilvános listáján, amely azokat a webáruházakat tartalmazza, amelyek jogsértését a fogyasztóvédelmi hatóság, a GVH vagy a bíróság állapította meg. A listát 2025. január 1. óta az NKFH működteti. Cégnévre keresni nem lehet benne: szűrőkkel szűkíthető, a céget pedig a találati listában kell megkeresni – a tételeknél az eljárás adatlapja és a határozat is elérhető.
Honnan tudom, hogy valódi-e a csomagküldős SMS?
Onnan, hogy nem az SMS-ből indulsz el. Nyisd meg a csomagküldő saját alkalmazását vagy írd be kézzel a webcímét, és keresd meg ott a küldeményt. A FOXPOST saját figyelmeztetése szerint a cég „csak foxpost.hu URL címről kommunikál ügyfeleivel”, és „soha nem kér banki belépési adatokat sem telefonon, sem más formában”.
Miért kér egy csomagküldő néhány száz forintot?
Valódi küldeménynél jellemzően nem így. Az apró összeg a csali: nem az a cél, hogy elvegyék a 390 forintot, hanem hogy megadd a kártyaadataidat egy fizetési oldalnak látszó űrlapon.
Ha van kétlépcsős jóváhagyás, nem vagyok biztonságban?
Nem automatikusan. Az MNB leírása szerint a jóváhagyási kérelmek akkor is megjelennek a telefonon, ha nem te kezdeményezted a műveletet, és a csalónak is szüksége van arra, hogy a másodlagos hitelesítés megtörténjen. Vagyis a védelem addig működik, amíg nem hagysz jóvá olyan kérést, amelyet nem te indítottál. A jegybank külön kéri, hogy a jóváhagyó üzenetben ellenőrizd a műveletet, az összeget és a címzettet.
Mi az első dolog, ha már megadtam a kártyaadataimat?
Hívd a bankod 24 órás számát, és tiltsd le vagy függeszd fel a kártyát – ez a legtöbb banknál az appból is megy. Utána tegyél feljelentést, és kérj róla írásos igazolást.
Visszakapom a pénzt, ha becsaptak?
Nem automatikusan. Az OTP Bank tájékoztatása szerint visszaélés esetén a bank megvizsgálja a kárfelelősség kérdését, és nem terheli kártérítési felelősség, ha az állapítható meg, hogy az ügyfél súlyosan gondatlan magatartásával hozzájárult a kár bekövetkezéséhez; a kérdésben végső döntést a bíróság hozhat. Ezért számít a gyors bejelentés és a dokumentáció.
Mire figyeljek a leárazásoknál?
A KiberPajzs javaslata szerint ne csak a százalékot nézd, hanem azt is, mennyi volt a termék megelőző 30 napban alkalmazott legalacsonyabb ára. A GVH pedig azt kéri, hogy a végösszeget hasonlítsd össze, a szállítási díjat is beleszámítva, és ismerd meg a kedvezmény pontos feltételeit.
Hol tudom bejelenteni a csaló oldalt?
Adathalász oldalt és üzenetet a Nemzeti Kiberbiztonsági Intézetnél – az MNB tájékoztatója a +36 1 336 4833 és a +36 30 344 0704 telefonszámot, valamint a CSIRT@nki.gov.hu e-mail-címet adja meg. Kereskedői gyakorlattal, például hamis akcióval kapcsolatban a GVH-hoz lehet jelzéssel fordulni. Bűncselekmény esetén a rendőrséghez: sürgős esetben a 112, egyébként a legközelebbi rendőrkapitányság, illetve a Telefontanú a +36 80 555 111 számon.
A hozzászóláshoz kérjük, jelentkezz be.