adatvédelem

Full Disk Access: ezt látja rólad egy AI-asszisztens a Mac gépeden – és az Apple most szigorít

Full Disk Access: ezt látja rólad egy AI-asszisztens a Mac gépeden – és az Apple most szigorít

Az Apple október 2-án bejelentette, hogy szigorítani fogja a macOS egyik legrégebbi és legtágabb jogosultságát, a Full Disk Accesst (teljes lemezhozzáférést). Az indokot nyíltan kimondja: jönnek az önállóan működő AI-ügynökök, és egy ilyen programnál már nem mindegy, hogy a gép teljes tartalmát látja-e. Elmagyarázzuk, mit takar pontosan ez az engedély, mit mondott az Apple, miért éppen most, és hogyan nézed meg három perc alatt, hogy a saját Mac gépeden melyik alkalmazás lát mindent.
Legjobb ingyenes VPN 2026-ban – és mire nem jó egy VPN

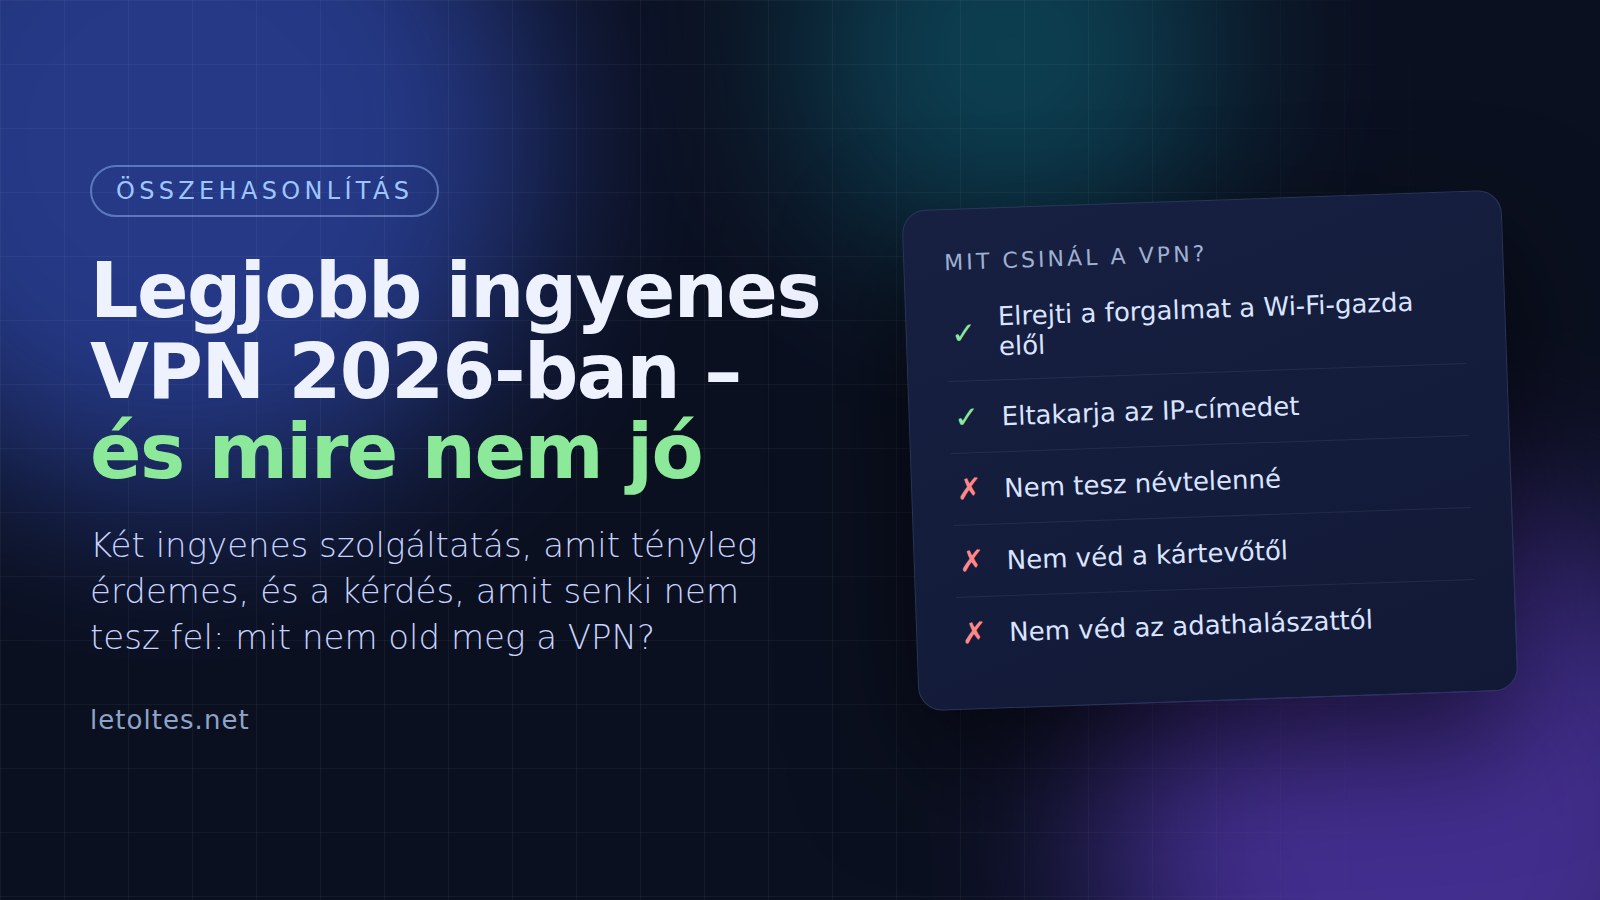
Legjobb ingyenes VPN 2026-ban – és mire nem jó egy VPN

Az ingyenes VPN-ek piacán 2026-ban két teljesen különböző dolgot hívnak ugyanazon a néven: néhány komoly szolgáltató díjmentes belépő csomagját, és több száz olyan alkalmazást, amelyik abból él, hogy téged ad el. Összeszedtük, melyik ingyenes VPN használható ma tisztességesen, mit ad hozzá a fizetős – és ez a cikk fele: mi az, amit egy VPN akkor sem tesz meg, ha fizetsz érte.

Megvették a bővítményt, aztán elkezdett jelszót lopni – 19 ilyen esetet kaptak el

Megvették a bővítményt, aztán elkezdett jelszót lopni – 19 ilyen esetet kaptak el

A képlet egyszerű, és pont ezért ijesztő. Keresel egy böngészőbővítményt, amit tízezren használnak, jó értékelései vannak, és évek óta hibátlanul működik. Megveszed a fejlesztőjétől – az ár egy ekkora bővítménynél kétezer dollár alatt van. Aztán kiadsz hozzá egy frissítést.

A Chrome alapértelmezés szerint magától frissíti a bővítményeket. Nincs kérdés, nincs értesítés, és új engedélyt sem kell kérni, mert a régi bővítmény már úgyis megkapta a jogot arra, hogy minden oldalon mindent lásson. A tízezer felhasználó másnap reggel ugyanazt a bővítményt használja tovább – csak az már jelszavakat és kriptotárcákat lop.

A Socket biztonsági cég augusztus 27-én 19 ilyen bővítményt tett közzé: tizennyolcat a Chrome, egyet az Edge boltjából. Az alábbiakban ott a teljes lista az azonosítókkal, és az is, hogy mit tegyél, ha valamelyiket megtalálod magadnál.

Szeptember 30-tól szigorít a Google az APK-telepítésen – de minket még nem érint

Szeptember 30-tól szigorít a Google az APK-telepítésen – de minket még nem érint

Az elmúlt hetekben sok helyen lehetett olvasni, hogy a Google szeptember 30-tól betiltja az APK-telepítést, és vége az Android szabadságának. A dátum stimmel, a többi nem. Szeptember 30-án valóban élesedik a Google fejlesztő-hitelesítési rendszere – de csak négy országban, és Magyarország nincs köztük. Ráadásul az APK-telepítés nem tűnik el, csak több lépésen keresztül lesz elérhető. Van viszont a történetnek egy olyan következménye, amiről alig esik szó, pedig ez fog először fájni a felhasználóknak. Ebben a cikkben szétválasztjuk, mi az, ami tényleg jön, mikor érhet el minket, és mit érdemes most tenni – ami rövid válasz: egyelőre semmit, de érdemes érteni.

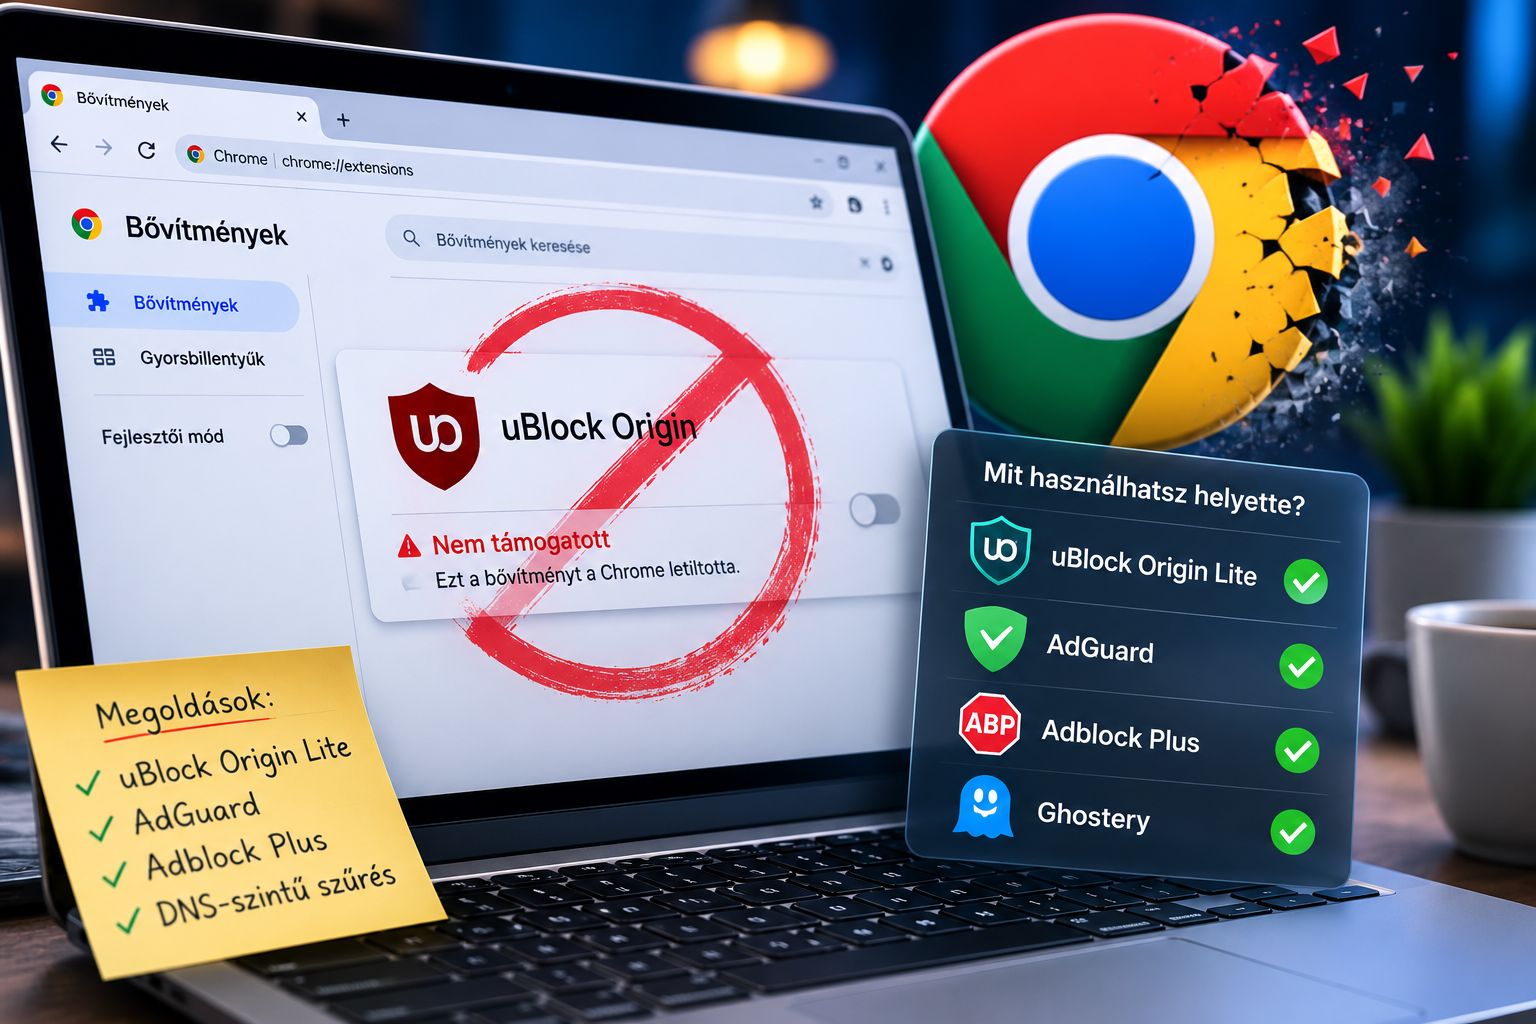
Vége a uBlock Originnek a Chrome-ban – itt van, mit tehetsz

Vége a uBlock Originnek a Chrome-ban – itt van, mit tehetsz

Ha a Chrome-ban használtál reklámblokkolót, jó eséllyel már feltűnt, hogy valami megváltozott. Augusztus 31-én a Google eltávolította a Chrome bővítménytárából az összes régi, Manifest V2 alapú kiegészítőt – köztük a legismertebb reklámblokkolót, a uBlock Origint. Ez nem egy hirtelen döntés volt, hanem egy évek óta tartó átállás utolsó lépése, viszont most vált véglegessé: az érintett bővítmények nemcsak leálltak, hanem már meg sem találhatók. Ebben a cikkben végigvesszük, mi történt pontosan, mi az, ami a helyükre léphet, és melyik böngészőben működik továbbra is minden – mert van ilyen, méghozzá kettő is.

Bing a Chrome-ban: nem, a Microsoft nem tolja rád – de azért nézd meg a böngésződet

Bing a Chrome-ban: nem, a Microsoft nem tolja rád – de azért nézd meg a böngésződet

A hétvégén körbement a hír, hogy a Microsoft egy új eszközzel „rátolja” a Binget a Chrome-ra, a Firefoxra és a Brave-re. A cím jól hangzik, csak épp pontatlan: az alkalmazás nem érkezik Windows Update-en, nincs előre telepítve, és nem indul el magától – külön le kell tölteni és lefuttatni. Ettől viszont még van miért összeráncolni a szemöldökünket, mert amit a telepítő csinál, az kísértetiesen emlékeztet arra, amit a böngészőeltérítő programoknál szoktunk kifogásolni. Ebben a cikkben szétválasztjuk a pánikot a valóságtól, és megmutatjuk, hogyan ellenőrizd két perc alatt, hogy nálad vagy a családban valaki nem kattintott-e át rajta.

E-mail álnevek: így nem lesz tele szeméttel a postaládád

E-mail álnevek: így nem lesz tele szeméttel a postaládád

Van egy régi bosszúság, amire meglepően kevesen ismerik a megoldást: megadod az e-mail-címedet egy webshopnak, egy nyereményjátéknak vagy egy ingyenes letöltéshez, és fél évvel később ömlik a reklám olyan cégektől, amikről sosem hallottál. Az e-mail álnév erre való. Nem trükk és nem szürke zóna: valódi, továbbító címet kapsz, amit egyetlen kattintással kidobhatsz, ha visszaélnek vele. A Brave a napokban vezette be a saját megoldását, és ez jó alkalom arra, hogy végigvegyük az összes komoly lehetőséget – köztük egy teljesen ingyeneset, amihez még böngészőt sem kell váltanod. Egy fontos kérdésre is választ adunk, amit szinte sehol nem tesznek fel: tudsz-e egyáltalán válaszolni egy álnévről? Mert nem mindegyiknél tudsz.

Android 17: eltűnik a szolgáltatód elől, hogy milyen oldalakra mész

Android 17: eltűnik a szolgáltatód elől, hogy milyen oldalakra mész

Ha valaha felmerült benned, hogy vajon a mobilszolgáltatód látja-e, milyen oldalakat nyitogatsz a telefonodon, a válasz eddig az volt, hogy nagyrészt igen. Nem azt látta, mit írsz vagy mit olvasol – azt a titkosítás elrejti –, de azt igen, hogy melyik oldalhoz kapcsolódsz. Ez most változik: a Google augusztus 27-én bejelentette az Android 17 négy új hálózati védelmét, és az egyik pont ezt a rést zárja be. Egy másik azt akadályozza meg, hogy az alkalmazások engedély nélkül feltérképezzék az otthoni hálózatodat, egy harmadik pedig a hamis bázisállomásokkal küldött csaló SMS-ek ellen véd. Végigvesszük, mit oldanak meg ezek valójában, mi az, amit nem, és mutatunk egy beállítást, amit már ma bekapcsolhatsz – régebbi Androidon is.

737 hamis VPN-bővítményt találtak a Chrome-ban – így ellenőrizd, hogy érintett vagy-e

737 hamis VPN-bővítményt találtak a Chrome-ban – így ellenőrizd, hogy érintett vagy-e

Van egy különösen kellemetlen fajtája az internetes átverésnek: amikor pont az a program árul el, amit a védelmed érdekében telepítettél. Most éppen ez történt. Egy biztonsági kutatócsapat 737 hamis VPN-bővítményt talált a Chrome bővítménytárában, összesen több mint 75 ezer telepítéssel. Ezek jó része ismert, valódi márkák – a NordVPN, a Proton VPN, a Surfshark és társaik – nevében adta ki magát, közben viszont a böngésződ teljes forgalmát idegen szerveren keresztül terelte. Ebben a cikkben leírjuk, pontosan mi történt, mit láthattak és mit nem, hogyan ellenőrizd két perc alatt, hogy érintett vagy-e, és hogy miért nem az a megoldás, hogy egy másik ingyenes bővítményt telepítesz helyette.

Egy fejlesztő fülhallgatója buktatta le: néma hangot játszik le az AliExpress, hogy felismerje a gépedet

Egy fejlesztő fülhallgatója buktatta le: néma hangot játszik le az AliExpress, hogy felismerje a gépedet

Matt Callaghan fejlesztőnek hetekig ugyanaz a bosszantó apróság tűnt fel: valahányszor megnyitotta az AliExpresst, a Bluetooth-fülhallgatója elnémult, és nem váltott vissza rendesen a telefonjára. Utánanézett, és olyasmit talált a weboldal kódjában, amit nem várt – egy alaposan elrejtett szkriptet, amely némára állított hangot játszik le a böngésződben, és abból, ahogy a géped ezt feldolgozza, egyedi ujjlenyomatot készít rólad. Ez a cikk elmagyarázza, mi történik pontosan, miért nem tudod letiltani egy süti törlésével, és – ami talán a legfontosabb – miért nem arról szól ez a történet, hogy lehallgat a mikrofonod.