Hamis ChatGPT- és Gemini-oldalak: a bejelentkező ablak, ami nem is ablak
Mi történt? Hamis ChatGPT- és Gemini-oldalak hirdetési fiókokra vadásznak
Az Island böngészőbiztonsági cég kutatói 2026. október 6-án hozták nyilvánosságra annak a kampánynak a részleteit, amely legalább 2026 májusa óta fut, és a közzététel idején is aktív volt. A csalók legalább hat ismert AI-márka nevében kínáltak hirdetési eszközöket: ChatGPT, Gemini, Claude, Perplexity, Meta Muse és Manus – de felbukkant a Mistral, a Cursor és a Semrush neve is. A csali mindig ugyanaz volt: egy szép, márkázott oldal, amely azt ígéri, hogy segít megtalálni a vevőket, megírni a hirdetési briefet és átvizsgálni a kampányokat.
A domainek első pillantásra meggyőzők, de árulkodóak, ha tudod, mit keress: claude-ads.ai, gemini-ads-invite.com, museads.ai. A kutatók több mint száz ilyen domaint és közel harminc kiszolgálót tudtak a kampányhoz kötni. Dokumentáltak olyan meghívóleveleket is, amelyek ezekre az oldalakra vezették az áldozatokat.
Egy részlet jól mutatja, mennyire gyorsak a csalók: a Meta szeptember 8-án jelentette be a Muse nevű AI-ügynökét, és szeptember 16-án – nyolc nappal később – már élt a museads.ai hamis változat. Egy vadonatúj termék a legjobb álca, mert még senki nem tudja, hogyan néz ki az igazi.
Mi az a „böngésző a böngészőben” típusú támadás?
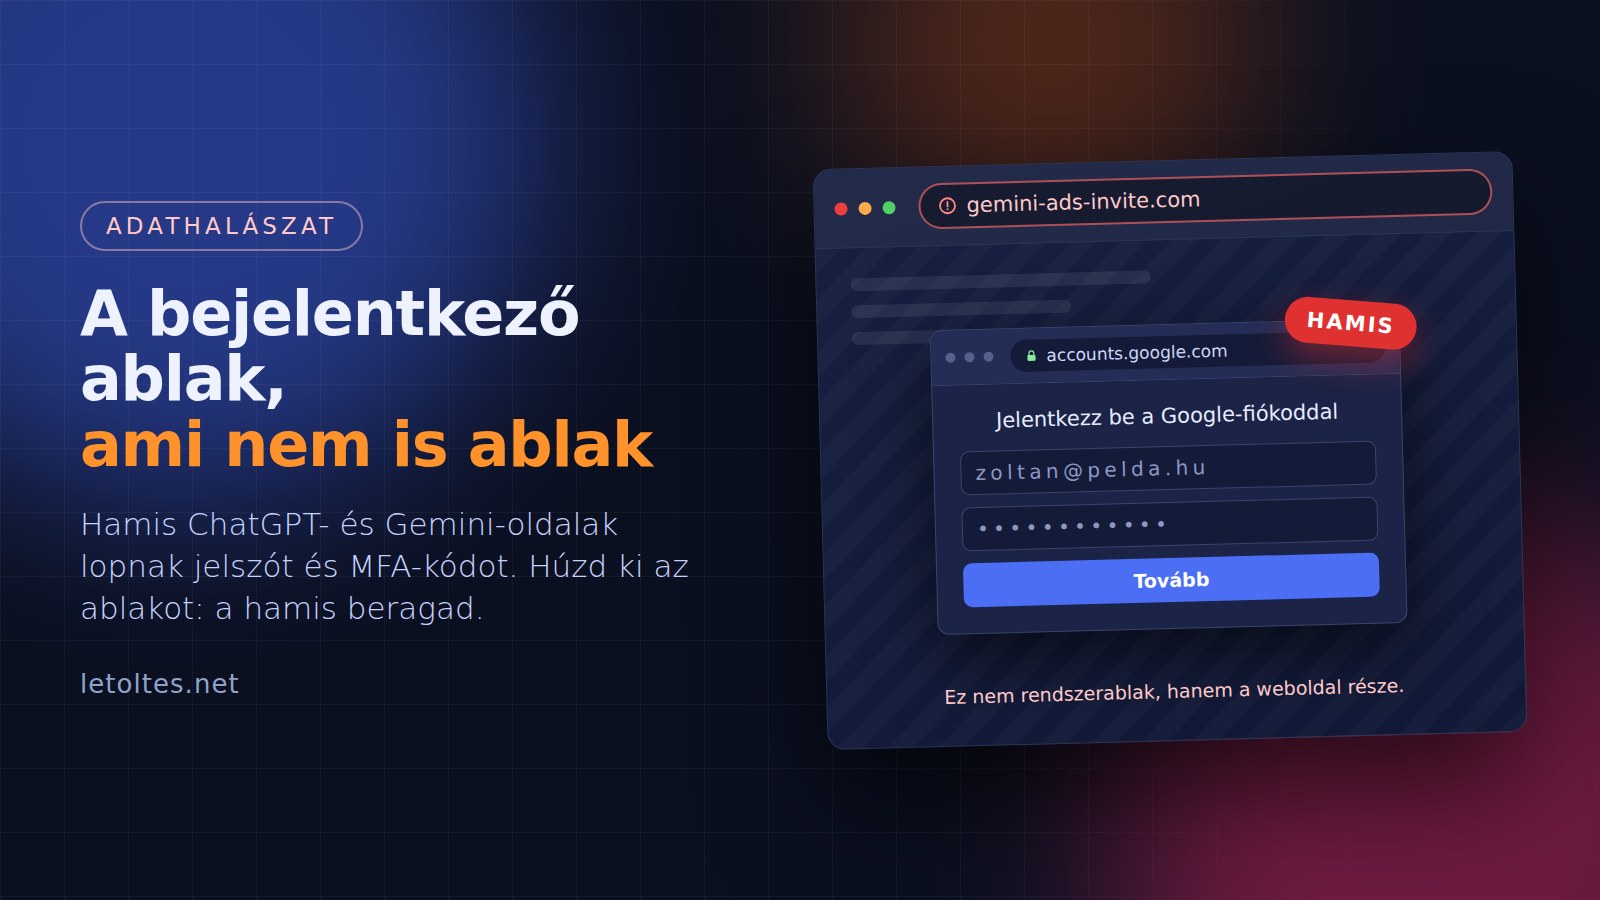
A böngésző a böngészőben (angolul browser-in-the-browser, röviden BitB) lényege egyetlen mondatban összefoglalható: a bejelentkező ablak, amit látsz, nem a rendszer ablaka, hanem a weboldal része. Vagyis egy HTML- és CSS-kódból összerakott felület, amelyet ugyanaz az oldal tesz ki, amelyen éppen vagy.
A technikát a mr.d0x néven ismert biztonsági kutató tette ismertté 2022 márciusában, nyílt forráskódú sablonokkal együtt – azóta tartozik az adathalászok eszköztárába. Azért működik, mert mindannyian megtanultuk, hogy a Bejelentkezés Google-fiókkal gombra kattintva egy kis ablak nyílik fel, benne az accounts.google.com címmel és a lakatikonnal. Ha ez a kis ablak pontosan így néz ki, az agyunk továbbenged, és gondolkodás nélkül begépeljük a jelszót.
A mostani kampányban a hamis ablak még a platformot is felismeri: Chrome alatt Chrome-stílusú ablakot rajzol, iPhone-on a Safari jellegzetes, áttetsző eszköztárát utánozza. Közben a háttérben rögzítik az eszközöd ujjlenyomatát is: az IP-címet, a hozzávetőleges helyet, a képernyő méretét és a grafikus kártya adatait.
Miért ilyen meggyőző? Mert ember ül a másik oldalon
A legtöbb adathalász oldal buta: elkéri a jelszót, köszöni szépen, továbbdob a valódi oldalra. Ez a kampány másképp dolgozik. Amit begépelsz, az valós időben megjelenik egy operátor képernyőjén, aki Telegramon keresztül irányítja, mi legyen a következő képernyő. Kérhet jelszót, SMS-kódot, hitelesítő appban generált kódot, vagy küldhet Google- és Okta-értesítést jóváhagyásra – attól függően, hogy milyen védelembe ütközik.
Ebből két dolog következik, és mindkettő fontos. Az egyik: a rendszer három külön jelszópróbálkozást tárol, vagyis az operátor nyugodtan mondhatja, hogy „hibás jelszó”, és te beírod a másodikat meg a harmadikat is – közben mindhármat megkapja. A másik: a kétlépcsős azonosítás önmagában nem ment meg, mert az operátor pont akkor kéri a kódot, amikor ő maga próbál belépni a fiókodba. A hitelesítő appban harminc másodpercig élő kód is bőven elég neki.
Az oldalak Google-, Meta-, TikTok- és Okta-bejelentkezést is kiszolgálnak, tehát nem egyetlen szolgáltatóra van kihegyezve a dolog.
Hogyan ismered fel öt másodperc alatt?
Jó hír, hogy a BitB-ablaknak van egy gyógyíthatatlan gyenge pontja: a weboldal foglya marad. Ez a négy próba a leggyorsabb, ebben a sorrendben:
Húzd ki az ablakot. Fogd meg az állítólagos ablak fejlécét, és húzd a böngészőablakon kívülre, a képernyő széle felé. Egy valódi ablak simán kimegy, akár a monitor szélén túlra is. A hamis beragad az oldal területére, vagy szétesik.
Nézd meg a valódi címsort. Nem azt, amelyik az ablakocskában van, hanem a böngésző legfelső sorát. Ez az egyetlen, amelyet nem lehet meghamisítani, és ilyenkor továbbra is a csaló domain áll benne.
Figyeld a jelszókezelődet. Ha a jelszókezelő nem ajánlja fel a kitöltést, az komoly gyanújel: a jelszókezelő a tényleges domaint nézi, nem azt, ami a képernyőn látszik. Ez a legkényelmesebb védelem, és egyben a legjobb érv amellett, hogy használj jelszókezelőt.
Lépj be máshol. Zárd be az egészet, nyiss új lapot, és írd be kézzel a szolgáltatás címét. Ha tényleg van függőben egy meghívó, ott is meg fogod találni.
Ami viszont nem bizonyít semmit: a lakatikon, a helyesen leírt cím az ablakocskában és a szép, hibátlan magyar vagy angol szöveg. Mindhármat a támadó rajzolja.
Kit céloz, és miért érint téged is?
Ez a konkrét kampány elsősorban ügynökségi munkatársakat, médiavásárlókat és hirdetési ügyfélkezelő (manager) fiókok adminjait keresi. Az ok prózai: egy hirdetési fiók valójában pénzköltésre kész fiók, elmentett fizetési móddal és jóváhagyott kerettel. Egy ügyfélkezelő fiókkal pedig nem egy, hanem több ügyfél fiókja nyílik ki. A megszerzett fiókokban lévő keretet vagy azonnal elköltik, vagy a fiókot továbbadják: a régi, befutott fiókok a Telegramon futó feketepiacon kétszer-négyszer annyit érnek, mint egy frissen regisztrált.
Ugyanez a rendszer azonban két másik sávon is fut. Az egyik hirdetői visszatérítést és fizetési megerősítést ígér, a másik álláshirdetéseket – a kutatók szerint többek között a Tesla, a Louis Vuitton, a Nike és az Adecco nevében. Ez utóbbi a legalattomosabb: az álláspályázó a munkahelyi Google- vagy Okta-fiókjával lép be, és ezzel a munkáltatója levelezését, fájljait és belső rendszereit adja oda.
Magánemberként sem vagy biztonságban, csak más csalival próbálkoznak. Ugyanez a sablon működik egy közösségi oldal hamis bejelentkezésénél, egy állítólagos nyereményjátéknál vagy egy „ellenőrizd a fiókodat” levélnél is. Ahogy a hamis letöltőoldalakról és a parancsbemásolós átverésről szóló cikkeinkben is bemutattuk: a mai csalások nem a hiszékenységre mennek, hanem a rutinra.
Mit tegyél, ha már beírtad az adataidat?
Ha azt gyanítod, hogy bedőltél, a sorrend számít. Előbb a hozzáférést vedd vissza, utána vizsgálódj:
Cseréld le a jelszót – de ne a gyanús oldalról, hanem egy új lapon, kézzel beírt címen. Ha ugyanaz a jelszó máshol is szerepel, ott is cseréld.
Jelentkezz ki az összes eszközön. A Google-, Meta- és Okta-fiókokban van erre gomb. Ez azért kell, mert a támadó a belépés után már a munkamenet sütijével is bent maradhat, és a jelszócsere önmagában nem dobja ki.
Nézd át a helyreállítási adatokat: telefonszám, tartalék e-mail-cím, alkalmazásjelszavak, csatlakoztatott appok. A fiókeltérítés klasszikus első lépése, hogy ezeket átírják.
Hirdetési fióknál nézd át a jogosultságokat és a kampányokat: új adminok, új partnerek, ismeretlen kampányok, megváltozott számlázási adatok.
Szólj a munkahelyi informatikának, ha céges fiókkal léptél be. Ez nem kínos, hanem a dolgok rendes menete – és minél hamarabb, annál kisebb a kár.
Hogyan védekezz tartósan?
Három lépés, a leghatásosabbal kezdve:
Passkey, ahol van. A passkey a domainhez van kötve, ezért egy hamis oldalon egyszerűen nem működik: nincs mit begépelni, és nincs mit továbbadni. A kutatók ajánlása is ez volt. A Google-, a Meta- és a Microsoft-fiók is támogatja.
Jelszókezelő, kivétel nélkül. Nemcsak azért, mert erős jelszavakat tárol, hanem azért is, mert rossz domainen egyszerűen nem tölti ki az adataidat. A Bitwarden ingyenes változata is tudja ezt.
Hitelesítő app SMS helyett. Az SMS-kódot lehet a legkönnyebben megszerezni – de tegyük hozzá őszintén: egy valós idejű operátorral szemben a hitelesítő appos kód sem véd meg teljesen, csak nehezíti a dolgát. Ezért van a passkey az első helyen.
Gyakori kérdések
Honnan tudom, hogy valódi-e a bejelentkező ablak?
Húzd ki a böngészőablakon kívülre. A valódi rendszerablak elmozdul a böngészőtől függetlenül, a hamis viszont nem tud kilépni a weboldal területéről. Másodikként nézd meg a böngésző saját címsorát: ha ott nem a szolgáltató címe áll, akkor hamis, bármit mutat is az ablakocska.
Véd ettől a kétlépcsős azonosítás?
Részben. A klasszikus kódos azonosítás nem véd meg, ha ember ül a túloldalon, mert pont akkor kéri a kódot, amikor használni tudja. A passkey viszont véd, mert a valódi domainhez van kötve, és hamis oldalon elő sem jön.
Kiszúrja ezt a vírusirtóm?
Nem feltétlenül. Itt nem fut kártevő a gépeden, csak egy weboldal rajzol egy meggyőző ablakot. Az adathalászszűrők kiszúrhatják az ismert domaineket, de ez a kampány több mint száz domaint használt, és folyamatosan újakat regisztrált.
Elég, ha megnézem a lakatikont?
Nem. A lakat csak annyit jelent, hogy a kapcsolat titkosított – a csaló oldalak is kapnak tanúsítványt. Ráadásul BitB-nél a lakatot egyszerűen odarajzolják a hamis ablakra.
Miért pont AI-márkák nevében csalnak?
Mert ezek a termékek most jelennek meg, gyorsan változnak, és senki nem tudja fejből, hogyan néz ki az igazi felületük. A Muse esetében nyolc nap telt el a bejelentés és a hamisítvány megjelenése között. Minden új termék első hetei ilyenek.
Nem foglalkozom hirdetésekkel – engem is érint?
Igen, mert a technika független a csalitól. Ugyanezzel a módszerrel lehet hamis közösségi oldalas, banki vagy webáruházi bejelentkezést rajzolni. A felismerés módja minden esetben ugyanaz.
Mit tegyek, ha csak kattintottam, de nem adtam meg semmit?
Akkor jellemzően nincs baj: a puszta látogatás nem adja oda a fiókodat. Zárd be a lapot, és ha bizonytalan vagy, nézd át a fiókod belépési előzményeit. Jelszót cserélni ilyenkor nem kell, de nem is árt.
A hozzászóláshoz kérjük, jelentkezz be.